АВТОРИЗАЦИЯ
Блог
Когда нужен пентест для IT-инфраструктуры компании?
Если клиентский портал компании, решение для удаленного доступа или облачная среда работают без видимых сбоев, это еще не означает, что они безопасны. Злоумышленники ищут не только крупные международные компании. Они ищут доступную точку входа: не обновленное VPN-оборудование, чрезмерные права пользователей, публично доступную тестовую среду или ошибку в веб-приложении. Поэтому вопрос когда нужен пентест — это не только технический вопрос. Это вопрос непрерывности бизнеса, защиты данных и способности руководства принимать обоснованные решения.
Тест на проникновение, или пентест, — это контролируемая попытка проникнуть в системы компании с использованием методов, которые на практике мог бы применить злоумышленник. Его цель не просто найти уязвимости. Наиболее ценный результат — понять, позволяет ли отдельный недостаток на самом деле получить доступ к данным, перехватить учетные записи, остановить сервис или перемещаться дальше по инфраструктуре компании.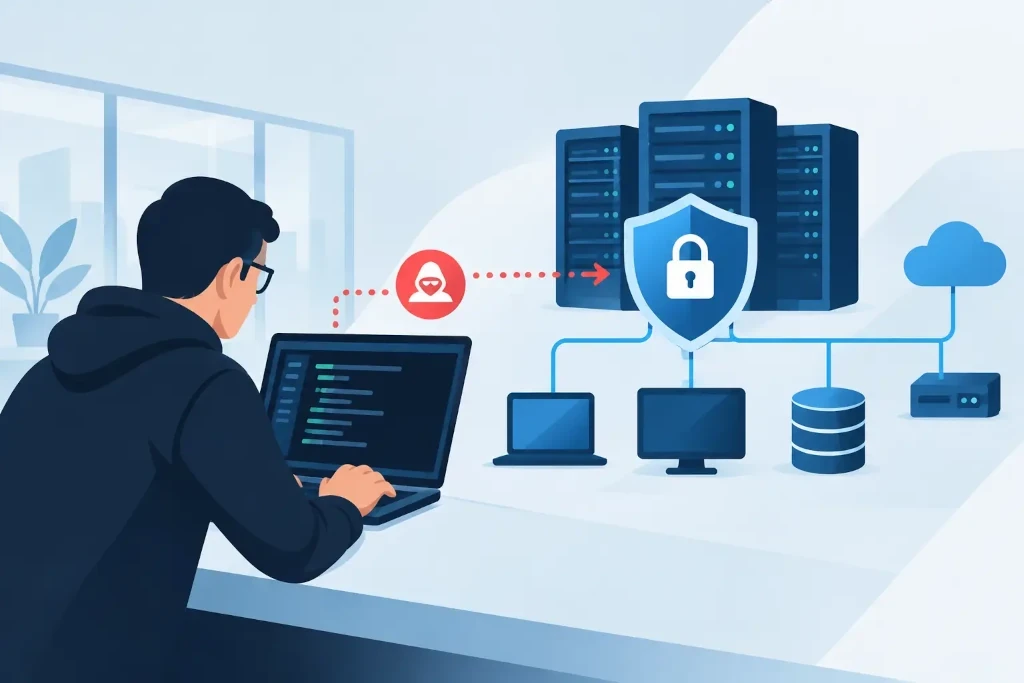
Пентест — это не то же самое, что сканирование уязвимостей
Автоматизированное сканирование уязвимостей — полезный инструмент гигиены безопасности. Оно помогает быстро выявлять отсутствующие обновления, устаревшие версии программного обеспечения, неверные конфигурации и известные недостатки безопасности. Однако сканер обычно не способен полноценно оценить бизнес-логику, цепочки доступа или то, как несколько небольших ошибок вместе могут привести к серьезному инциденту.
Во время пентеста специалист проверяет, можно ли реально использовать выявленную проблему, насколько далеко можно продвинуться и каков будет ущерб для бизнеса. Например, один неверно настроенный доступ сам по себе может казаться незначительным. Но вместе со слабой политикой паролей и недостаточной сегментацией он может обеспечить доступ к финансовым данным или системам резервного копирования.
Сканирование — это регулярный контроль. Пентест — это целевая проверка безопасности с контекстом. В зрелом управлении безопасностью оба мероприятия дополняют друг друга, а не заменяют.
Когда нужен пентест: ситуации, в которых откладывание создает риск
Пентест не нужно проводить только после инцидента. Напротив — после инцидента компания уже часто находится в режиме реагирования, с возможными потерями в работе, репутации и по контрактам. Практичнее планировать тест в моменты, когда технологическая среда или профиль риска компании меняются.
Перед запуском новой системы или клиентского портала
Если компания внедряет среду электронной коммерции, портал самообслуживания клиентов, мобильное приложение, API-интеграцию или внешне доступную бизнес-систему, пентест следует провести до запуска в продуктивную среду. В такой ситуации особенно важно проверить аутентификацию, права доступа, изоляцию данных между клиентами, обработку входных данных и функции администрирования.
Ошибки на этом этапе обычно дешевле исправить, чем после запуска. Кроме того, своевременный тест позволяет технической команде устранить приоритетные риски, а не в спешке реагировать на внешнее сообщение или утечку данных.
После существенных изменений инфраструктуры
Миграция на Microsoft 365, Azure, AWS или другую облачную платформу — это не просто замена технологии. Она меняет управление идентификацией, модель доступа, место хранения данных и распределение ответственности. Риск также возрастает после объединения офисных сетей, замены VPN-решения, внедрения удаленной работы или интеграции систем группы компаний.
В таких проектах часто переносятся существующие доступы, создаются временные исключения или сохраняются административные права, которые больше не нужны. Пентест помогает проверить, что новая среда не только функциональна, но и защищена от реалистичных сценариев атаки.
Перед аудитом, сотрудничеством или сделкой
Для компаний в регулируемых отраслях, платежных процессоров и поставщиков с повышенными требованиями клиентов пентест может быть договорным или обязательным требованием соответствия. Но даже если формального требования нет, проверка безопасности обоснована перед сотрудничеством с крупным клиентом, оценкой со стороны страховщика, привлечением инвестиций или процессом приобретения компании.
Во время due diligence IT-инфраструктуры недостаточно пересмотреть документы и политики. Необходимо оценить, работают ли заявленные меры контроля на практике. Пентест может выявить риски, влияющие на стоимость сделки, план интеграции или необходимый бюджет на первые 100 дней улучшений.
Если увеличился объем поверхности атаки
Поверхность атаки увеличивается каждый раз, когда компания добавляет новую внешне доступную систему, филиал, группу удаленных сотрудников, интеграцию поставщика или административный инструмент. Особенно внимательными должны быть компании, у которых IT-среда росла постепенно и разные решения создавались в нескольких проектах с различными поставщиками.
Признаками необходимости проверки являются неполный список активов, неясная ответственность за доступы, учетные записи бывших сотрудников, редко пересматриваемые изменения в межсетевом экране или неясное представление о том, что именно доступно из интернета. Здесь пентест одновременно дает оценку безопасности и проверку реальности управления инфраструктурой.
Что руководство должно получить от качественного пентеста
Хороший тест не создает только длинный технический отчет со списком критических уязвимостей. Руководству необходимо четкое понимание возможного влияния на бизнес: какие данные или процессы окажутся под угрозой, сможет ли злоумышленник остановить работу, как быстро можно снизить риск и какие инвестиции потребуются.
В отчете следует отделять критические проблемы от улучшений, которые можно планировать в более долгосрочной перспективе. Например, административный интерфейс, доступный из интернета без многофакторной аутентификации, требует немедленных действий. А вот определенные недостатки конфигурации или процессов могут быть включены в запланированную программу модернизации.
Ценный пентест также включает повторную проверку после внедрения исправлений. В противном случае компания знает, что следовало бы сделать, но не может уверенно подтвердить, что приоритетный риск действительно устранен.
Как выбрать объем пентеста
Не существует одного формата пентеста, который подходит всем. Объем следует определять исходя из рисков компании и критически важных бизнес-систем. Внешний тест сосредотачивается на том, что злоумышленник может достичь из интернета. Внутренний тест показывает, что мог бы сделать пользователь или злоумышленник, уже получивший первоначальный доступ к сети. А тест веб-приложений и API проверяет конкретные цифровые сервисы.
В некоторых случаях требуется тест с ограниченной информацией о среде, который точнее имитирует внешнего злоумышленника. В других случаях полезнее тест с выданными учетными записями пользователя, чтобы проверить повышение привилегий и сегментацию. Выбор определяет не техническая мода, а вопрос: какой сценарий нанесет компании наибольший ущерб?
Важно заранее договориться о границах проверки, допустимых методах, времени тестирования, контактных лицах и порядке эскалации инцидентов. Пентест не должен создавать неконтролируемый риск для производственной среды. Профессионально выполненная работа всегда основана на согласованной методике и документированном разрешении.
Как часто следует проводить пентест
Для большинства малых и средних компаний разумной отправной точкой является пентест раз в год, а также дополнительно перед существенными изменениями. Однако частота зависит от критичности систем, типа обрабатываемых данных, числа внешних интеграций и темпа изменений.
Если компания регулярно развивает публичное приложение или работает с чувствительными данными клиентов, проверки безопасности следует интегрировать в процессы разработки и управления изменениями чаще. Если среда стабильна и внешне доступных сервисов мало, ежегодный тест вместе с регулярным управлением уязвимостями может быть соразмерным решением.
Самое важное — не считать, что положительный результат прошлого года гарантирует безопасность сегодня. Меняются программное обеспечение, поставщики, сотрудники, доступы и методы атакующих. Пентест — это управленческий инструмент, который позволяет проверить, соответствуют ли предположения о безопасности реальной ситуации.
Компании не нужно ждать видимого инцидента, чтобы начать этот разговор. Если неясно, какие сервисы доступны из интернета, где хранятся критические данные и управляются ли доступы в соответствии с риском, первым шагом является структурированная оценка IT- и security-ситуации. Это помогает определить объем пентеста, приоритеты и план действий, который укрепляет не только защиту, но и способность компании продолжать работу при сбоях.
