AUTORIZĀCIJA
Blogs
Kad vajag pentestu uzņēmuma IT infrastruktūrai?
Ja uzņēmuma klientu portāls, attālinātās piekļuves risinājums vai mākoņservisu vide darbojas bez redzamiem traucējumiem, tas vēl nenozīmē, ka tā ir droša. Uzbrucēji nemeklē tikai lielus starptautiskus uzņēmumus. Viņi meklē pieejamu ieejas punktu: neatjauninātu VPN iekārtu, pārmērīgas lietotāju tiesības, publiski pieejamu testēšanas vidi vai kļūdu tīmekļa lietotnē. Tāpēc jautājums kad vajag pentestu nav tikai tehnisks. Tas ir jautājums par darbības nepārtrauktību, datu aizsardzību un vadības spēju pieņemt informētus lēmumus.
Penetrācijas tests jeb pentests ir kontrolēta mēģinājuma forma iekļūt uzņēmuma sistēmās, izmantojot metodes, ko praksē varētu izmantot uzbrucējs. Tā mērķis nav vienkārši atrast ievainojamības. Vērtīgākais rezultāts ir saprast, vai atsevišķa nepilnība patiešām ļauj piekļūt datiem, pārņemt kontus, apturēt pakalpojumu vai pārvietoties tālāk uzņēmuma infrastruktūrā.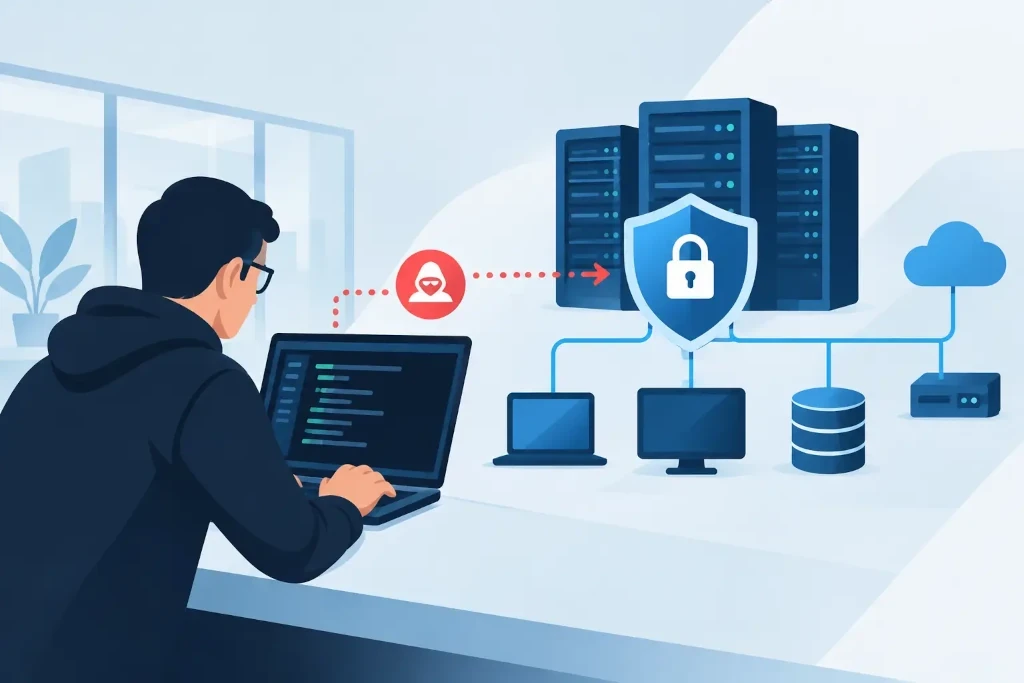
Pentests nav tas pats, kas ievainojamību skenēšana
Automatizēta ievainojamību skenēšana ir noderīgs drošības higiēnas instruments. Tā palīdz ātri identificēt trūkstošus atjauninājumus, novecojušas programmatūras versijas, nepareizas konfigurācijas un zināmas drošības nepilnības. Tomēr skeneris parasti nespēj pilnvērtīgi izvērtēt biznesa loģiku, piekļuves ķēdes vai to, kā vairākas nelielas kļūdas kopā var novest pie nopietna incidenta.
Pentesta laikā speciālists pārbauda, vai konstatēto problēmu iespējams reāli izmantot, cik tālu iespējams tikt un kāda būtu ietekme uz biznesu. Piemēram, viena nepareizi iestatīta piekļuve pati par sevi var šķist maznozīmīga. Taču kopā ar vāju paroļu politiku un nepietiekamu segmentāciju tā var nodrošināt pieeju finanšu datiem vai rezerves kopiju sistēmām.
Skenēšana ir regulāra kontrole. Pentests ir mērķēts drošības pārbaudījums ar kontekstu. Nobriedušā drošības pārvaldībā abi pasākumi papildina viens otru, nevis aizstāj.
Kad vajag pentestu: situācijas, kurās atlikšana rada risku
Pentestu nav nepieciešams veikt tikai pēc incidenta. Tieši pretēji - pēc incidenta uzņēmums jau bieži ir reaģēšanas režīmā, ar iespējamiem darbības, reputācijas un līgumu zaudējumiem. Praktiskāk ir plānot testu brīžos, kad tehnoloģiskā vide vai uzņēmuma riska profils mainās.
Pirms jaunas sistēmas vai klientu portāla palaišanas
Ja uzņēmums ievieš e-komercijas vidi, klientu pašapkalpošanās portālu, mobilo lietotni, API integrāciju vai ārēji pieejamu biznesa sistēmu, pentests jāveic pirms produkcijas palaišanas. Šādā situācijā īpaši svarīgi pārbaudīt autentifikāciju, piekļuves tiesības, datu izolāciju starp klientiem, ievades datu apstrādi un administrēšanas funkcijas.
Kļūdas šajā posmā parasti ir lētāk novērst nekā pēc palaišanas. Turklāt savlaicīgs tests ļauj tehniskajai komandai labot prioritāros riskus, nevis steigā reaģēt uz ārēju ziņojumu vai datu noplūdi.
Pēc būtiskām infrastruktūras izmaiņām
Migrācija uz Microsoft 365, Azure, AWS vai citu mākoņplatformu nav tikai tehnoloģijas nomaiņa. Tā maina identitāšu pārvaldību, piekļuves modeli, datu glabāšanas vietu un atbildības sadalījumu. Tāpat risks pieaug pēc biroju tīklu apvienošanas, VPN risinājuma nomaiņas, attālinātā darba ieviešanas vai uzņēmumu grupas sistēmu integrācijas.
Šādos projektos bieži tiek pārnestas esošās piekļuves, izveidoti pagaidu izņēmumi vai atstātas administratīvās tiesības, kas vairs nav vajadzīgas. Pentests palīdz pārbaudīt, vai jaunā vide ir ne tikai funkcionāla, bet arī aizsargāta pret reālistiskiem uzbrukuma scenārijiem.
Pirms audita, sadarbības vai darījuma
Regulēto nozaru uzņēmumiem, maksājumu apstrādātājiem un piegādātājiem ar paaugstinātām klientu prasībām pentests var būt līgumiska vai atbilstības prasība. Taču arī tad, ja formāla prasība nepastāv, drošības pārbaude ir pamatota pirms sadarbības ar lielu klientu, apdrošinātāju novērtējuma, investīciju piesaistes vai uzņēmuma iegādes procesa.
IT infrastruktūras due diligence laikā nepietiek ar dokumentu un politiku pārskatīšanu. Ir jānovērtē, vai deklarētās kontroles darbojas praksē. Pentests var atklāt riskus, kas ietekmē darījuma vērtību, integrācijas plānu vai nepieciešamo budžetu pirmajiem 100 dienu uzlabojumiem.
Ja ir pieaudzis uzbrukuma virsmas apjoms
Uzbrukuma virsma palielinās katru reizi, kad uzņēmums pievieno jaunu ārēji pieejamu sistēmu, filiāli, attālinātu darbinieku grupu, piegādātāja integrāciju vai administratīvu rīku. Īpaši uzmanīgiem jābūt uzņēmumiem, kuros IT vide ir augusi pakāpeniski un dažādi risinājumi veidoti vairākos projektos ar atšķirīgiem piegādātājiem.
Pazīmes, ka pārbaude ir nepieciešama, ir nepilnīgs aktīvu saraksts, neskaidras atbildības par piekļuvēm, konti bijušajiem darbiniekiem, reti pārskatītas ugunsmūra izmaiņas vai neskaidrs priekšstats par to, kas tieši ir pieejams no interneta. Šeit pentests vienlaikus sniedz drošības novērtējumu un realitātes pārbaudi par infrastruktūras pārvaldību.
Ko vadībai jāsaņem no kvalitatīva pentesta
Labs tests nerada tikai garu tehnisku pārskatu ar kritisko ievainojamību sarakstu. Vadībai ir nepieciešams skaidrs priekšstats par iespējamo biznesa ietekmi: kuri dati vai procesi būtu apdraudēti, vai uzbrucējs varētu apturēt darbu, cik ātri iespējams mazināt risku un kādas investīcijas vajadzīgas.
Pārskatam jānodala kritiskās problēmas no uzlabojumiem, kurus var plānot ilgākā termiņā. Piemēram, internetam pieejama administrēšanas saskarne bez daudzfaktoru autentifikācijas prasa tūlītēju rīcību. Savukārt noteiktas konfigurācijas vai procesu nepilnības var tikt iekļautas plānotā modernizācijas programmā.
Vērtīgs pentests ietver arī atkārtotu pārbaudi pēc labojumu ieviešanas. Pretējā gadījumā uzņēmums zina, ko vajadzētu darīt, bet nevar droši apstiprināt, ka prioritārais risks tiešām ir novērsts.
Kā izvēlēties pentesta apjomu
Nav viena pentesta formāta, kas der visiem. Apjoms jānosaka pēc uzņēmuma riskiem un biznesa kritiskajām sistēmām. Ārējais tests koncentrējas uz to, ko uzbrucējs var sasniegt no interneta. Iekšējais tests parāda, ko varētu izdarīt lietotājs vai uzbrucējs, kas jau ieguvis sākotnēju piekļuvi tīklam. Savukārt tīmekļa lietotņu un API tests pārbauda konkrētus digitālos pakalpojumus.
Dažos gadījumos nepieciešams tests ar ierobežotu informāciju par vidi, kas precīzāk imitē ārēju uzbrucēju. Citreiz lietderīgāks ir pieejas tests ar piešķirtiem lietotāja kontiem, lai pārbaudītu privilēģiju eskalāciju un segmentāciju. Izvēli nosaka nevis tehniska mode, bet jautājums: kāds scenārijs uzņēmumam radītu lielāko zaudējumu?
Svarīgi iepriekš vienoties par pārbaudes robežām, pieļaujamajām metodēm, testēšanas laiku, kontaktpersonām un incidentu eskalācijas kārtību. Pentests nedrīkst radīt nekontrolētu risku ražošanas videi. Profesionāli veikts darbs vienmēr balstās saskaņotā metodikā un dokumentētā autorizācijā.
Cik bieži pentests jāveic
Lielākajai daļai mazo un vidējo uzņēmumu saprātīgs sākuma punkts ir pentests reizi gadā, papildus to veicot pirms būtiskām izmaiņām. Taču biežums ir atkarīgs no sistēmu kritiskuma, apstrādāto datu veida, ārējo integrāciju skaita un izmaiņu tempa.
Ja uzņēmums regulāri attīsta publisku lietotni vai strādā ar sensitīviem klientu datiem, drošības pārbaudes jāintegrē izstrādes un izmaiņu vadības procesā biežāk. Ja vide ir stabila un ārēji pieejamo pakalpojumu ir maz, ikgadējs tests kopā ar regulāru ievainojamību pārvaldību var būt samērīgs risinājums.
Svarīgākais ir nepieņemt, ka pērnā gada pozitīvs rezultāts garantē drošību šodien. Mainās programmatūra, piegādātāji, darbinieki, piekļuves un uzbrucēju paņēmieni. Pentests ir vadības instruments, kas ļauj pārbaudīt, vai drošības pieņēmumi atbilst faktiskajai situācijai.
Uzņēmumam nav jāgaida redzams incidents, lai sāktu šo sarunu. Ja nav skaidrs, kuri pakalpojumi ir pieejami no interneta, kur glabājas kritiskie dati un vai piekļuves ir pārvaldītas atbilstoši riskam, pirmais solis ir strukturēts IT un drošības situācijas izvērtējums. Tas palīdz noteikt pentesta apjomu, prioritātes un rīcības plānu, kas stiprina ne tikai aizsardzību, bet arī uzņēmuma spēju turpināt darbu traucējumu gadījumā.
