АВТОРИЗАЦИЯ
Блог
Как безопасно защитить устройства для удалённой работы
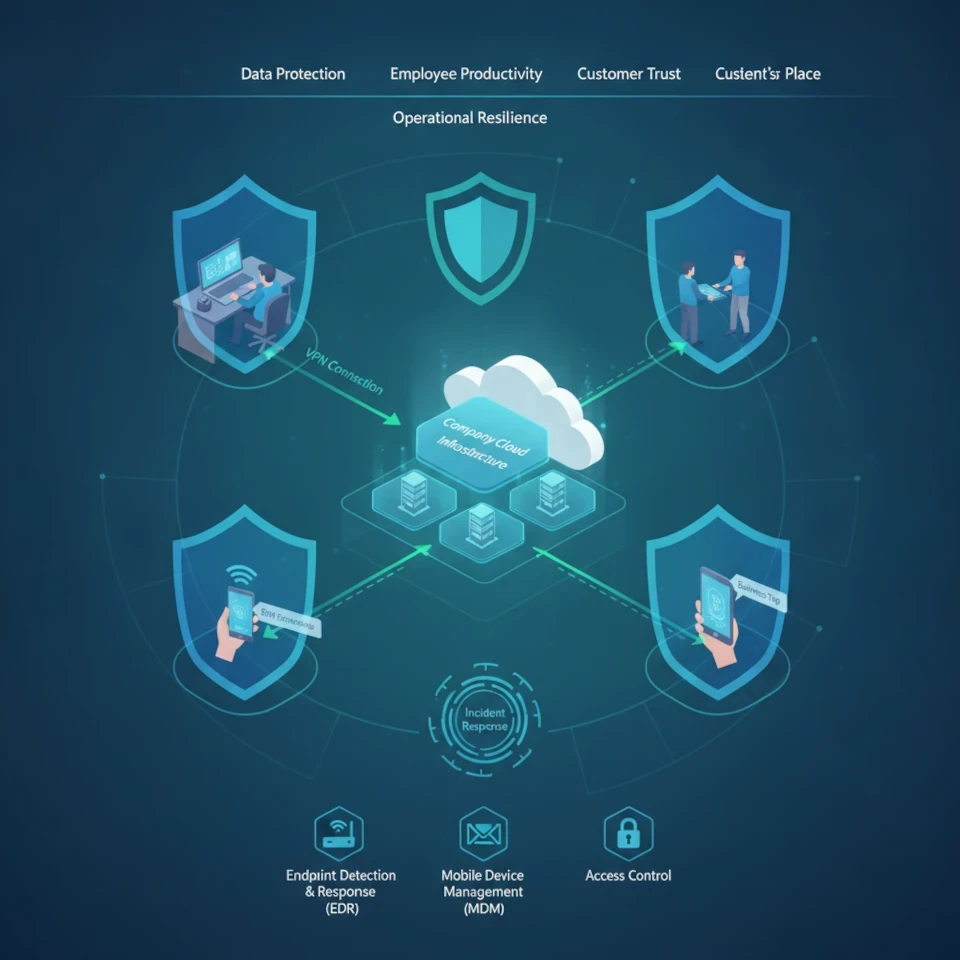
Удалённая работа расширяет рабочую среду компании далеко за пределы офисных стен. Ноутбук в домашней сети, телефон в командировке и планшет у клиента становятся частью инфраструктуры компании. Поэтому вопрос как защитить устройства для удалённой работы — это не только техническая задача ИТ-отдела. Он напрямую влияет на защиту данных, продуктивность сотрудников, доверие клиентов и способность продолжать работу после инцидента.
Самая распространённая ошибка — сосредоточиться на одном решении, например антивирусной программе или VPN. На самом деле безопасность в среде удалённой работы формируется из нескольких взаимосвязанных слоёв: чёткого учёта устройств, управления идентификацией, регулярных обновлений, шифрования данных, резервных копий и определённого порядка действий в момент инцидента. Если какой-либо из этих слоёв не внедрён, остальные не могут полностью компенсировать риск.
Начните с ответственности и прозрачности устройств
Компания не может защитить то, чего она не знает. В модели удалённой работы часто появляются устройства, не включённые в ИТ-учёт: личные компьютеры, старые рабочие телефоны, домашние маршрутизаторы или внешние носители данных. Они могут получать доступ к электронной почте, облачному хранилищу и данным клиентов, но при этом не проходят регулярной проверки.
Первый шаг — создать актуальный реестр устройств. В нём должно быть указано, кому принадлежит устройство, какой пользователь его использует, к каким системам оно получает доступ, зашифровано ли оно и действует ли в нём централизованное управление. Этот реестр не обязан быть сложным, но он должен поддерживаться как часть живого процесса, а не как разовый файл Excel.
Также нужно принять чёткое решение об использовании личных устройств. В небольших компаниях подход BYOD может показаться экономичным и удобным, особенно для временных сотрудников. Однако он требует более строгих правил доступа, хранения данных и удаления корпоративных данных после завершения сотрудничества. Если обеспечить такой контроль невозможно, более безопасным решением являются устройства, управляемые компанией.
Как защитить устройства для удалённой работы с помощью контроля доступа
Потерянный пароль по-прежнему остаётся одним из самых быстрых путей к системам компании. В условиях удалённой работы одного пароля недостаточно, поскольку пользователи подключаются из разных сетей и с разных устройств. Многофакторную аутентификацию необходимо внедрить во всех критически важных системах: электронной почте, облачных сервисах, инструментах удалённого доступа, финансовых системах и учётных записях администраторов.
Одновременно необходимо пересмотреть права доступа. Сотрудник должен видеть только те данные и системы, которые нужны ему для выполнения обязанностей. Слишком широкие права часто появляются исторически: сотрудник временно заменяет коллегу, участвует в проекте или получает доступ администратора для устранения проблемы, а затем этот доступ остаётся активным.
Особого внимания заслуживают учётные записи руководителей, бухгалтерии и ИТ-администраторов. Они являются привлекательной целью для злоумышленников, поскольку предоставляют широкий доступ или возможность санкционировать платежи. Таким пользователям следует использовать уникальные длинные пароли, менеджер паролей и усиленную аутентификацию. Повседневная работа администратора не должна выполняться под администраторской учётной записью — такие права следует выдавать только тогда, когда это обоснованно необходимо.
Создайте минимально необходимый уровень безопасности для управляемых устройств
Сотрудник не должен быть единственным, кто отвечает за обновления операционной системы, шифрование и работу защитного программного обеспечения. Человеческая ошибка — не исключение, а предсказуемый риск. Централизованное управление устройствами позволяет ИТ-команде видеть, соответствует ли ноутбук требованиям безопасности, и реагировать до того, как уязвимость станет инцидентом.
На практике для каждого корпоративного устройства, используемого удалённо, следует обеспечить как минимум следующие элементы контроля:
- обновления безопасности операционной системы, браузеров и программного обеспечения;
- полное шифрование диска, чтобы украденное устройство не раскрывало содержащиеся на нём данные;
- защиту от вредоносного ПО с централизованным мониторингом;
- автоматическую блокировку экрана и безопасный вход в систему;
- возможность удалённо заблокировать или удалить корпоративные данные с потерянного устройства.
Шифрование особенно важно для ноутбуков. Если устройство оставлено в автомобиле, аэропорту или коворкинге, его физическая потеря не должна превращаться в утечку персональных данных или коммерческой информации. Однако шифрование не отменяет необходимости сообщать о краже — ИТ-команде всё равно нужно отозвать активные сеансы, проверить журналы доступа и, при необходимости, сменить пароли.
Обновления не следует откладывать без срока. В некоторых средах перед массовым развёртыванием оправдано проверять обновления на небольшой группе устройств, чтобы избежать проблем совместимости. Но такая проверка не должна становиться причиной месяцами использовать известную уязвимость.
Защищайте соединение и данные, а не только компьютер
Домашняя сеть Wi-Fi редко управляется с той же дисциплиной, что и сеть офисной компании. Слабые пароли маршрутизатора, устаревшее программное обеспечение и общая сеть со смарт-телевизорами или другими устройствами создают дополнительные риски. Сотрудникам нужно дать чёткие инструкции: использовать защиту WPA2 или WPA3, сменить заводской пароль, регулярно обновлять маршрутизатор и не использовать публичные сети Wi-Fi без утверждённой защиты.
VPN может быть правильным решением, если сотрудникам нужен доступ к внутренним ресурсам. Однако это не автоматическое решение для каждого облачного приложения. Иногда более эффективным является доступ, основанный на идентичности пользователя, соответствии устройства требованиям безопасности и конкретном приложении. Выбор зависит от инфраструктуры компании, архитектуры приложений и чувствительности данных.
Защита данных означает также контроль над тем, где хранятся файлы. Документы, находящиеся только на рабочем столе сотрудника или в его личном облачном хранилище, создают риск для непрерывности работы. Корпоративная информация должна храниться на утверждённых управляемых платформах с контролем доступа, историей версий и резервными копиями.
Продумайте действия до того, как устройство исчезнет или будет заражено
Во время инцидента безопасности время имеет решающее значение. Если сотрудник не знает, кому сообщить о подозрительном письме, украденном телефоне или необычном уведомлении о входе, реакция задерживается. Это даёт злоумышленнику больше времени для перемещения по системам или распространения вредоносного ПО.
Простая процедура реагирования на инциденты должна отвечать на три вопроса: что сотрудник делает немедленно, кому он сообщает и что делает ИТ дальше. Например, в случае потери устройства сотрудник немедленно сообщает ответственному лицу, ИТ блокирует устройство и активные сеансы, а руководство оценивает, нужно ли уведомлять клиентов, партнёров или надзорные органы.
Регулярно проверяйте и восстановление резервных копий. Резервная копия, которую невозможно восстановить за разумное время, не является достаточной защитой от простоя. Нужно знать, какие системы восстанавливаются первыми, какой перерыв компания может выдержать и кто принимает решения в кризисной ситуации.
Сделайте безопасность процессом управления
Риск в среде удалённой работы меняется вместе с компанией: принимаются новые сотрудники, внедряются приложения, открываются новые доступы и меняются партнёры. Поэтому безопасность устройств должна быть частью регулярного цикла ИТ-управления, а не вспоминаться только после инцидента или запроса аудита.
Раз в квартал стоит пересматривать список устройств, доступы пользователей, несоответствующие обновления и результаты тестов резервного копирования. Также следует проверять процесс ухода сотрудников: учётные записи должны своевременно закрываться, корпоративные данные — возвращаться, а устройства — передаваться или удаляться в соответствии с политикой.
Малым и средним организациям не всегда нужна крупная внутренняя команда по кибербезопасности. Но им необходим назначенный ответственный, прозрачные процессы и регулярный технический контроль. Подход KSK IT в таких ситуациях заключается в том, чтобы связать повседневное управление устройствами с обзором рисков на уровне руководства, чтобы решения по безопасности были соразмерны потребностям бизнеса и бюджету компании.
Безопасная среда удалённой работы начинается с конкретного следующего шага: выясните, какие устройства сейчас получают доступ к вашим данным и у каких из них нет подтверждаемого соответствия требованиям безопасности. Этот обзор часто выявляет не только технические недостатки, но и возможность снизить простои и расходы на инциденты до того, как они станут бизнес-проблемой.
