АВТОРИЗАЦИЯ
Блог
Как внедрить двухфакторную аутентификацию в компании
Злоумышленнику не нужно проникать в серверную, чтобы нанести компании ущерб. Часто достаточно одного украденного пароля, дающего доступ к электронной почте, финансовой системе, облачному хранилищу или данным клиентов. Поэтому вопрос о том, как внедрить двухфакторную аутентификацию, — это не только задача IT-настройки. Это управленческое решение по снижению риска мошенничества, простоя и утечки данных.
Двухфакторная аутентификация, или 2FA, требует двух независимых подтверждений личности. Обычно пользователь вводит пароль, а затем подтверждает доступ с помощью приложения-аутентификатора, физического ключа безопасности или другого контролируемого метода. Если пароль попадает в руки мошенников, его одного уже недостаточно для входа в систему.
В малом и среднем бизнесе внедрение 2FA должно быть соразмерным. Слишком быстрое включение без подготовки может вызвать проблемы с доступом и дополнительную нагрузку на службу поддержки. С другой стороны, слишком узкий охват оставляет открытыми именно те учётные записи, которые злоумышленники используют чаще всего. Практический подход сочетает оценку рисков, понятные правила и поэтапное внедрение.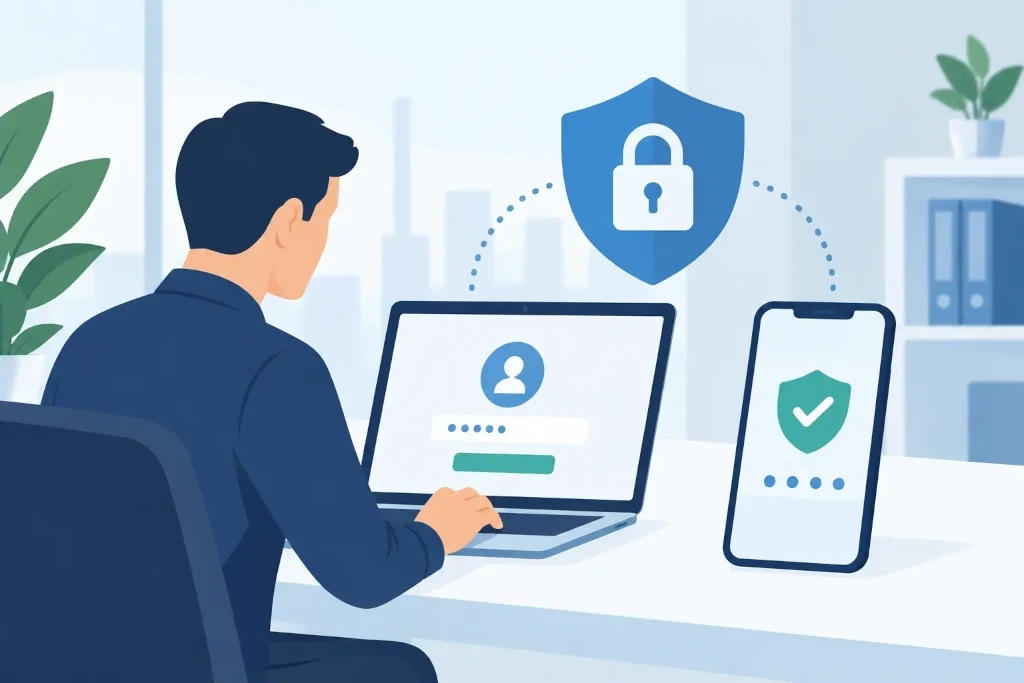
Почему одного пароля недостаточно
Пароли по-прежнему необходимы, но они не являются достаточной линией защиты. Пользователи повторно используют пароли в разных системах, их можно получить через фишинговые письма, утечки или вредоносное ПО. Даже сложный пароль не защитит, если сотрудник введёт его на поддельной странице входа.
Корпоративная электронная почта — особенно важная цель. Получив контроль над учётной записью руководителя или бухгалтера, злоумышленник может отправлять убедительные запросы на оплату, перехватывать переписку с клиентами, сбрасывать пароли в других системах и рассылать мошеннические сообщения от имени организации. Последствия могут включать не только прямые финансовые потери, но и сбои в работе, репутационные риски и сложный процесс расследования инцидента.
2FA существенно снижает этот риск, но не является универсальной гарантией. Современные методы фишинга могут попытаться убедить пользователя одобрить запрос злоумышленника или перехватить одноразовые коды. Поэтому метод аутентификации, обучение пользователей и управление доступом следует рассматривать как единый слой контроля безопасности.
Как внедрить двухфакторную аутентификацию: начните с риска
Прежде чем выбирать приложение или покупать ключи безопасности, нужно определить, какие учётные записи и системы критичны для компании. Во многих случаях наибольший риск сосредоточен в нескольких платформах: электронной почте, среде управления идентификацией, решениях для удалённого доступа, финансовых и бухгалтерских системах, платформах с данными клиентов и административных учётных записях.
Особый приоритет — у администраторов, руководства, сотрудников финансовых подразделений и лиц, имеющих доступ к конфиденциальным данным. Компрометация учётной записи администратора может позволить злоумышленнику создавать новых пользователей, изменять настройки безопасности или блокировать доступ компании к собственным системам. Для этих пользователей 2FA должна быть обязательной уже на первом этапе внедрения.
Также необходимо составить список систем с ответами на три вопроса: поддерживает ли система 2FA, какие методы она предлагает и кто в компании отвечает за настройку. Такой обзор часто выявляет устаревшие приложения, общие учётные записи или внешних поставщиков со слишком широкими правами доступа. Эти вопросы следует решать параллельно с внедрением 2FA, а не откладывать на неопределённый срок.
Выберите метод в зависимости от риска и характера работы
Не все методы второго фактора обеспечивают одинаковую защиту. SMS-коды просты в использовании, но это более слабое решение, поскольку существует риск перехвата SIM-карты и социальной инженерии. Их можно использовать как переходный или резервный метод, но для критически важных доступов не следует полагаться только на SMS.
Приложения-аутентификаторы, которые генерируют временные коды или показывают запрос на подтверждение, для большинства компаний предлагают хороший баланс между стоимостью, безопасностью и удобством. Они подходят офисным сотрудникам, удалённым командам и персоналу, использующему управляемые смартфоны.
Физические ключи безопасности — более сильный вариант для администраторов, сотрудников, утверждающих финансовые операции, и других пользователей с высоким риском. Они помогают защититься от многих форм фишинга, поскольку аутентификация привязана к конкретному сайту входа. Компромисс — это стоимость, управление запасами и необходимость подготовить резервные ключи на случай потери устройства.
В некоторых компаниях наиболее подходящий подход — комбинированный: обычные пользователи используют приложение-аутентификатор, а для привилегированных учётных записей назначается физический ключ безопасности. Главное — не допустить, чтобы ради удобства всем выдавали один самый слабый возможный метод.
Внедряйте постепенно, а не за один день
Эффективное внедрение начинается с пилотной группы. В неё следует включить IT-администраторов, нескольких сотрудников из разных функций и представителей руководства. В пилоте можно проверить, понятен ли процесс входа, работают ли необходимые бизнес-приложения и как часто пользователям требуется помощь.
После пилота 2FA следует активировать по группам пользователей с чётким сроком. Сотрудникам заранее нужно объяснить, почему вносятся изменения, в каких системах они будут действовать и что делать, если телефон заменён или устройство-аутентификатор недоступно. Указание «включите 2FA до пятницы» без инструкций и контактного лица для вопросов вызывает ненужное сопротивление.
Коммуникация по внедрению должна быть практичной. В ней следует указать краткие шаги регистрации, доступные каналы помощи и чёткое предупреждение никогда не подтверждать неожиданный запрос на вход. Если пользователь получает несколько уведомлений с запросом на подтверждение, которые он сам не инициировал, это может означать попытку его утомить и добиться ошибочного подтверждения.
Не забудьте о восстановлении и аварийном доступе
Один из самых распространённых недостатков внедрения — непродуманный процесс восстановления. 2FA не должна означать, что сотрудник, потеряв телефон, на несколько дней лишается возможности работать. В то же время служба поддержки не должна сбрасывать второй фактор только по электронной почте или телефонному звонку, если личность звонящего не была надёжно проверена.
Компании необходимо определить проверяемый процесс восстановления личности. Он может включать подтверждение руководителя, личную проверку личности, зарегистрированный резервный метод или выдачу ключа безопасности. Конкретный выбор зависит от размера компании, доли удалённой работы и доступных ресурсов, но процесс нужно описать и протестировать до инцидента.
Также следует предусмотреть аварийные административные учётные записи, или доступ «break-glass». Такие учётные записи нужны, если в платформе идентификации возникает сбой или теряется доступ к обычным учётным записям администратора. Они должны быть строго контролируемыми, с уникальными паролями, безопасно хранимыми данными доступа и регулярной проверкой использования. Аварийная учётная запись — не инструмент для повседневной работы.
Свяжите 2FA с управлением доступом
Двухфакторная аутентификация будет менее эффективной, если в компании по-прежнему существуют общие учётные записи, доступы у уволенных сотрудников или чрезмерные права администратора. У каждого пользователя должна быть персональная учётная запись, чтобы действия можно было отслеживать и быстро отзывать доступ.
Процессы приёма, перевода и увольнения сотрудников должны включать пересмотр доступов. Особенно это важно для внешних консультантов, бухгалтерских партнёров и краткосрочных проектных сотрудников. Доступ должен предоставляться только на тот срок и в том объёме, которые необходимы для конкретной работы.
Правила условного доступа могут добавить ещё один уровень контроля. Например, компания может требовать 2FA, если вход выполняется с неуправляемого устройства, из-за пределов привычной страны или при попытке доступа к финансовой системе. Но правила нужно тестировать, чтобы они не мешали законному доступу во время командировок, аутсорсинга или удалённой работы.
Следите за результатом после включения
Проект 2FA не заканчивается в день, когда политика становится обязательной. Регулярно нужно проверять, зарегистрировали ли все активные пользователи второй фактор, какие системы ещё не защищены и не выросла ли подозрительная активность входа. Следует анализировать и запросы в службу поддержки — они часто показывают, где инструкции, управление устройствами или процесс восстановления неполны.
Журналы доступа и периодические проверки прав дают руководству представление о реальном уровне безопасности. Это важно для аудитов, выполнения требований клиентов по безопасности и расследования инцидентов. В практике KSK IT такие меры обычно включаются в более широкую модель управления идентификацией, резервным копированием и непрерывностью, а не рассматриваются как отдельная настройка.
Правильно внедрённая политика 2FA защищает не только системы, но и способность компании продолжать работу в тот момент, когда целью становятся человеческие ошибки. Начните с критически важных учётных записей, определите надёжный порядок восстановления и сделайте пересмотр доступов регулярной управленческой дисциплиной.
