AUTORIZĀCIJA
Blogs
Kā ieviest divfaktoru autentifikāciju uzņēmumā
Uzbrucējam nav jāielaužas serveru telpā, lai radītu uzņēmumam zaudējumus. Bieži pietiek ar vienu nozagtu paroli, kas dod piekļuvi e-pastam, finanšu sistēmai, mākoņkrātuvei vai klientu datiem. Tāpēc jautājums par to, kā ieviest divfaktoru autentifikāciju, nav tikai IT konfigurācijas uzdevums. Tā ir vadības izvēle samazināt krāpšanas, dīkstāves un datu noplūdes risku.
Divfaktoru autentifikācija jeb 2FA pieprasa divus neatkarīgus identitātes apliecinājumus. Parasti lietotājs ievada paroli un pēc tam apstiprina piekļuvi ar autentifikatora lietotni, fizisku drošības atslēgu vai citu kontrolētu metodi. Ja parole nonāk krāpnieku rokās, ar to vien vairs nepietiek, lai pieteiktos sistēmā.
Mazā un vidējā uzņēmumā 2FA ieviešanai jābūt samērīgai. Pārāk strauja aktivizēšana bez sagatavošanās var radīt piekļuves problēmas un papildu slodzi atbalsta komandai. Savukārt pārāk šaurs tvērums atstāj atvērtus tieši tos kontus, kurus uzbrucēji izmanto visbiežāk. Praktiska pieeja apvieno riska izvērtējumu, skaidrus noteikumus un pakāpenisku ieviešanu.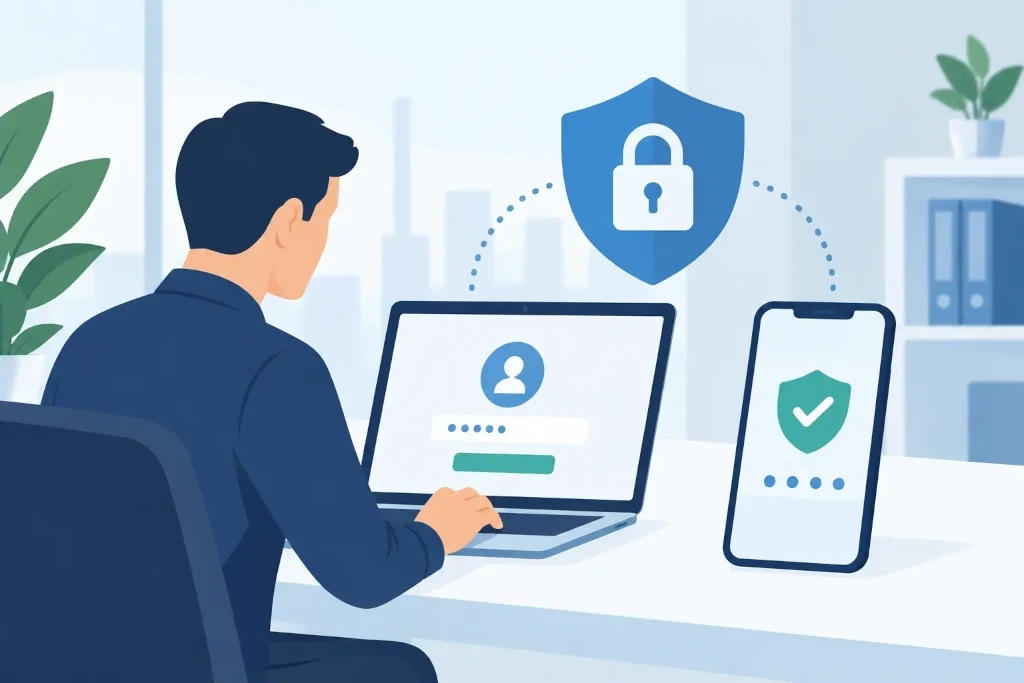
Kāpēc ar paroli vien nepietiek
Paroles joprojām ir nepieciešamas, taču tās nav pietiekama aizsardzības robeža. Lietotāji paroles atkārtoti izmanto vairākās sistēmās, tās var tikt iegūtas pikšķerēšanas e-pastos, noplūdēs vai ar ļaunprogrammatūru. Pat sarežģīta parole nepasargā, ja darbinieks to ievada viltotā pieteikšanās lapā.
Uzņēmuma e-pasts ir īpaši nozīmīgs mērķis. No pārņemta vadītāja vai grāmatvedības konta uzbrucējs var nosūtīt pārliecinošus maksājumu pieprasījumus, pārtvert saraksti ar klientiem, atiestatīt paroles citās sistēmās un izplatīt krāpnieciskus ziņojumus organizācijas vārdā. Sekas var būt ne tikai tieši finanšu zaudējumi, bet arī darbības traucējumi, reputācijas risks un sarežģīts incidenta izmeklēšanas process.
2FA būtiski samazina šo risku, taču tā nav universāla garantija. Moderni pikšķerēšanas paņēmieni var mēģināt pārliecināt lietotāju apstiprināt krāpnieka pieprasījumu vai pārtvert vienreizējus kodus. Tāpēc autentifikācijas metode, lietotāju apmācība un piekļuves pārvaldība ir jāskata kā vienots drošības kontroles slānis.
Kā ieviest divfaktoru autentifikāciju: sāciet ar risku
Pirms izvēlēties lietotni vai iegādāties drošības atslēgas, jānoskaidro, kuri konti un sistēmas uzņēmumam ir kritiski. Daudzos gadījumos vislielākais risks koncentrējas dažās platformās: e-pastā, identitātes pārvaldības vidē, attālinātās piekļuves risinājumos, finanšu un grāmatvedības sistēmās, klientu datu platformās un administratīvajos kontos.
Īpaša prioritāte ir administratoriem, vadībai, finanšu darbiniekiem un personām, kurām ir piekļuve sensitīviem datiem. Administratora konta pārņemšana var ļaut uzbrucējam izveidot jaunus lietotājus, mainīt drošības iestatījumus vai bloķēt uzņēmuma piekļuvi savām sistēmām. Šiem lietotājiem 2FA jābūt obligātai jau ieviešanas pirmajā posmā.
Jāizveido arī sistēmu saraksts ar atbildēm uz trim jautājumiem: vai sistēma atbalsta 2FA, kādas metodes tā piedāvā un kurš uzņēmumā ir atbildīgs par konfigurāciju. Šāds pārskats bieži atklāj novecojušas lietojumprogrammas, koplietotus kontus vai ārējos piegādātājus ar pārāk plašām piekļuves tiesībām. Tie ir jautājumi, kas jāatrisina līdztekus 2FA ieviešanai, nevis jāatliek uz nenoteiktu laiku.
Izvēlieties metodi pēc riska un darba veida
Ne visas otrā faktora metodes nodrošina vienādu aizsardzību. SMS kodi ir vienkārši lietojami, bet tie ir vājāks risinājums, jo pastāv SIM kartes pārņemšanas un sociālās inženierijas risks. Tos var izmantot kā pārejas vai rezerves metodi, bet kritiskām piekļuvēm nevajadzētu balstīties tikai uz SMS.
Autentifikatora lietotnes, kas ģenerē laika kodus vai parāda apstiprināšanas pieprasījumu, vairumam uzņēmumu piedāvā labu līdzsvaru starp izmaksām, drošību un ērtumu. Tās ir piemērotas biroja darbiniekiem, attālinātām komandām un personālam, kas izmanto pārvaldītus viedtālruņus.
Fiziskas drošības atslēgas ir spēcīgāka izvēle administratoriem, finanšu procesu apstiprinātājiem un citiem augsta riska lietotājiem. Tās palīdz aizsargāt pret daudzām pikšķerēšanas formām, jo autentifikācija ir piesaistīta konkrētajai pieteikšanās vietnei. Kompromiss ir izmaksas, krājumu pārvaldība un nepieciešamība sagatavot rezerves atslēgas gadījumam, ja ierīce tiek nozaudēta.
Dažos uzņēmumos piemērotākā pieeja ir kombinēta: ikdienas lietotāji izmanto autentifikatora lietotni, savukārt privileģētajiem kontiem tiek noteikta fiziska drošības atslēga. Svarīgākais ir nepieļaut, ka ērtības vārdā visiem piešķir vienu vājāko iespējamo metodi.
Ieviesiet pakāpeniski, nevis vienā dienā
Efektīva ieviešana sākas ar pilotgrupu. Tajā jāiekļauj IT administratori, daži dažādu funkciju darbinieki un vadības pārstāvji. Pilotā var pārbaudīt, vai pieteikšanās process ir saprotams, vai darbojas nepieciešamās biznesa lietotnes un cik bieži lietotājiem vajadzīgs atbalsts.
Pēc pilota 2FA jāaktivizē pa lietotāju grupām ar skaidru termiņu. Darbiniekiem savlaicīgi jāpaskaidro, kāpēc izmaiņas tiek veiktas, kurās sistēmās tās attieksies un kā rīkoties, ja telefons tiek nomainīts vai autentifikatora ierīce nav pieejama. Norāde “aktivizējiet 2FA līdz piektdienai” bez instrukcijas un atbildīgā kontakta rada nevajadzīgu pretestību.
Ieviešanas komunikācijai jābūt praktiskai. Tajā jāietver īsas reģistrācijas darbības, pieejamie palīdzības kanāli un skaidrs brīdinājums nekad neapstiprināt negaidītu pieteikšanās pieprasījumu. Ja lietotājs saņem vairākus apstiprināšanas paziņojumus, kurus pats nav sācis, tas var liecināt par mēģinājumu viņu nogurdināt un panākt kļūdainu apstiprinājumu.
Neaizmirstiet par atkopšanu un ārkārtas piekļuvi
Viens no biežākajiem ieviešanas trūkumiem ir nepārdomāts atkopšanas process. 2FA nedrīkst nozīmēt, ka darbinieks, pazaudējot telefonu, uz vairākām dienām zaudē iespēju strādāt. Vienlaikus palīdzības dienests nedrīkst atiestatīt otro faktoru tikai pēc e-pasta vai telefona zvana, ja zvanītāja identitāte nav droši pārbaudīta.
Uzņēmumam jādefinē pārbaudāms identitātes atjaunošanas process. Tas var ietvert vadītāja apstiprinājumu, personisku identitātes pārbaudi, reģistrētas rezerves metodes vai drošības atslēgu izsniegšanu. Konkrētā izvēle ir atkarīga no uzņēmuma lieluma, attālinātā darba īpatsvara un pieejamajiem resursiem, taču process ir jāapraksta un jātestē pirms incidenta.
Jāparedz arī ārkārtas administratīvie konti jeb “break-glass” piekļuve. Šādi konti ir nepieciešami, ja identitātes platformā rodas kļūme vai tiek zaudēta piekļuve parastajiem administratora kontiem. Tiem jābūt stingri kontrolētiem, ar unikālām parolēm, droši uzglabātiem piekļuves datiem un regulāru izmantošanas pārbaudi. Ārkārtas konts nav ikdienas darba rīks.
Savienojiet 2FA ar piekļuves pārvaldību
Divfaktoru autentifikācija būs mazāk efektīva, ja uzņēmumā joprojām pastāv koplietoti lietotāju konti, neaktīvu darbinieku piekļuves vai pārmērīgas administratora tiesības. Katram lietotājam jābūt personiskam kontam, lai darbības būtu izsekojamas un piekļuvi varētu ātri atsaukt.
Darbinieka pieņemšanas, amata maiņas un aiziešanas procesiem jāietver piekļuves pārskatīšana. Īpaši svarīgi tas ir ārējiem konsultantiem, grāmatvedības partneriem un īstermiņa projektu darbiniekiem. Piekļuvei jābūt piešķirtai tikai tik ilgi un tik plaši, cik nepieciešams konkrētajam darbam.
Nosacītās piekļuves noteikumi var pievienot vēl vienu kontroles līmeni. Piemēram, uzņēmums var prasīt 2FA, ja pieteikšanās notiek no nepārvaldītas ierīces, ārpus ierastās valsts vai mēģina piekļūt finanšu sistēmai. Taču noteikumiem jābūt testētiem, lai netraucētu likumīgai komandējumu, ārpakalpojumu vai attālināta darba piekļuvei.
Uzraugiet rezultātu pēc aktivizēšanas
2FA projekts nebeidzas dienā, kad politika kļūst obligāta. Regulāri jāpārskata, vai visi aktīvie lietotāji ir reģistrējuši otro faktoru, kuras sistēmas vēl nav aizsargātas un vai nav pieaugusi aizdomīga pieteikšanās aktivitāte. Jāanalizē arī atbalsta pieprasījumi - tie bieži parāda, kur instrukcijas, ierīču pārvaldība vai atkopšanas process ir nepilnīgs.
Piekļuves žurnāli un periodiskas tiesību pārbaudes sniedz vadībai redzamību par reālo drošības stāvokli. Tas ir būtiski auditos, klientu drošības prasību izpildē un incidentu izmeklēšanā. KSK IT praksē šādas kontroles parasti tiek iekļautas plašākā identitātes, rezerves kopiju un nepārtrauktības pārvaldības modelī, nevis uztvertas kā atsevišķs iestatījums.
Pareizi ieviesta 2FA politika aizsargā ne tikai sistēmas, bet arī uzņēmuma spēju turpināt darbu brīdī, kad tiek mērķēts uz cilvēku kļūdām. Sāciet ar kritiskajiem kontiem, nosakiet drošu atkopšanas kārtību un padariet piekļuves pārskatīšanu par regulāru vadības disciplīnu.
