AUTORIZĀCIJA
Blogs
Mākoņmigrācijas projekta piemērs uzņēmumam
Uzņēmumam ar 60 darbiniekiem viena novecojusi servera kļūme var apturēt pārdošanu, noliktavas darbu, klientu apkalpošanu un finanšu procesus vienlaikus. Šis mākoņmigrācijas projekta piemērs parāda, kā vidēja izmēra uzņēmums var pārcelt kritiskās sistēmas uz mākoni, nezaudējot kontroli pār datiem, izmaksām vai ikdienas darbību.
Piemērs ir balstīts uz tipisku Baltijas uzņēmuma situāciju. Tā nav universāla recepte, jo pareizā pieeja ir atkarīga no lietojumprogrammām, datu apjoma, regulējuma un pieļaujamās dīkstāves. Taču projekta loģika ir izmantojama daudzās organizācijās, kur IT vide ir augusi pakāpeniski un infrastruktūra vairs neatbilst biznesa riskiem.
Sākuma situācija: infrastruktūra, kas kavē izaugsmi
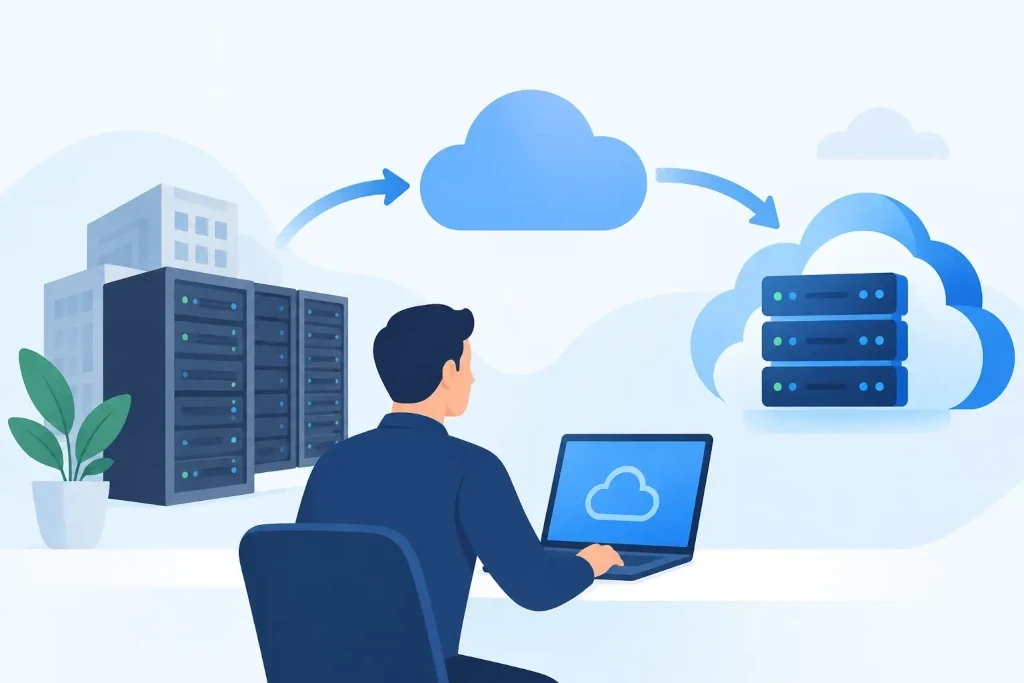
Apskatīsim vairumtirdzniecības uzņēmumu ar centrālo biroju Rīgā, noliktavu un attālinātiem pārdošanas speciālistiem. Uzņēmuma ERP sistēma, failu koplietošana, grāmatvedības dati un attālinātās piekļuves risinājums darbojas uz diviem lokāliem serveriem. Serveri tuvojas ražotāja atbalsta perioda beigām, rezerves kopijas tiek glabātas tajā pašā lokācijā, bet attālināta piekļuve ir lēna un nav vienādi pārvaldīta visiem darbiniekiem.
Vadībai sākotnēji šķiet, ka problēma ir tikai aparatūras nomaiņa. Audits atklāj plašāku risku: nav dokumentēta atjaunošanas secība pēc incidenta, administratora piekļuve ir pārāk plaša, vairākām lietojumprogrammām nav skaidra īpašnieka, un dublējumu atjaunošana pēdējo reizi praktiski pārbaudīta pirms vairāk nekā gada.
Biznesa mērķis nav vienkārši “pāriet uz mākoni”. Mērķis ir samazināt viena fiziska servera kļūmes ietekmi, nodrošināt piekļuvi darbiniekiem no dažādām vietām, sakārtot rezerves kopijas un iegūt prognozējamu infrastruktūras izmaksu modeli.
Mākoņmigrācijas projekta piemērs: izvēlētā pieeja
Pēc sākotnējās izpētes uzņēmums izvēlas hibrīda modeli. E-pasts, sadarbības rīki un dokumentu koplietošana tiek pārcelta uz mākoņa pakalpojumiem. ERP sistēma, kurai nepieciešama stabila integrācija ar noliktavas iekārtām, sākotnēji tiek izvietota virtuālā serverī mākoņa vidē ar drošu savienojumu uz noliktavu. Daļa arhīva datu paliek lokālā datu glabātuvē noteiktu veiktspējas un izmaksu apsvērumu dēļ.
Šī izvēle nav kompromiss nepilnīgas modernizācijas dēļ. Hibrīda infrastruktūra bieži ir pamatots risinājums, ja uzņēmumam ir specifiskas ražošanas, noliktavas vai finanšu sistēmas, kuras nevar pārcelt bez rūpīgas integrāciju pārbaudes. Pilnīga migrācija var būt pareiza ilgtermiņā, bet ne vienmēr tā ir zemākā riska izvēle pirmajā projekta posmā.
Projektam tiek noteikti pieci izmērāmi rezultāti: kritiskajām sistēmām jābūt pieejamām no jebkuras autorizētas darba vietas, atjaunošanas mērķis pēc nopietna incidenta nedrīkst pārsniegt četras stundas, rezerves kopijām jābūt atdalītām no pamatvides, administratīvajām piekļuvēm jāizmanto daudzfaktoru autentifikācija, un izmaksas jāuzrauga pa pakalpojumiem.
1. posms: inventarizācija un riska novērtējums
Pirms jebkādas datu pārvietošanas tiek sastādīts pilns sistēmu saraksts. Tajā ietilpst ne tikai serveri un lietotāju konti, bet arī licences, integrācijas, plānotie uzdevumi, printeri, failu kopnes, API savienojumi un ārējo piegādātāju piekļuves.
Šajā posmā atklājas būtiska detaļa: ERP sistēma katru nakti eksportē datus uz lokālu mapi, kuru izmanto noliktavas marķējumu drukāšanas risinājums. Ja šī saikne netiktu dokumentēta, migrācijas brīdī varētu rasties situācija, kurā sistēma šķietami darbojas, bet noliktava nākamajā rītā nevar izdrukāt preču uzlīmes.
Riska novērtējumā tiek noteikts, kuri dati ir kritiski, kāda dīkstāve katrai sistēmai ir pieļaujama un kas pieņem lēmumus incidenta laikā. Šie jautājumi ir vadības, ne tikai IT komandas kompetence. Tehniski iespējams atjaunot gandrīz visu, bet prioritātes nosaka uzņēmuma darbības modelis.
2. posms: mērķa arhitektūra un drošības kontroles
Mērķa vide tiek izveidota pirms produkcijas datu pārcelšanas. Tiek nodalītas lietotāju, administratoru un servisa kontu piekļuves. Administratīvajiem kontiem tiek ieviesta daudzfaktoru autentifikācija, žurnālfailu uzraudzība un atsevišķa procedūra ārkārtas piekļuvei.
ERP serveris tiek izvietots izolētā tīkla segmentā, kur tam ir atļauti tikai nepieciešamie savienojumi ar lietotājiem, datubāzi, rezerves kopiju risinājumu un noliktavas integrāciju. Tas samazina incidenta izplatības risku, ja kāda lietotāja darba stacija tiek kompromitēta.
Rezerves kopiju politika paredz vairākus atjaunošanas punktus un kopiju, kas nav tieši pieejama no produkcijas vides. Šeit bieži rodas pārpratums: datu sinhronizācija nav tas pats, kas rezerves kopija. Ja bojāts vai šifrēts fails tiek automātiski sinhronizēts, bojājums var nonākt arī citā glabātuvē. Atjaunošanai vajadzīgas versijas, saglabāšanas periods un regulāri atjaunošanas testi.
3. posms: pilotēšana un datu pārcelšana
Vispirms uz jauno vidi tiek pārcelta neliela lietotāju grupa un mazāk kritiska failu koplietošanas daļa. Pilots ļauj pārbaudīt autentifikāciju, attālinātās piekļuves ātrumu, lietotāju tiesības un atbalsta procesu bez ietekmes uz visu uzņēmumu.
ERP migrācijai tiek izvēlēta nedēļas nogale ar zemāku pasūtījumu apjomu. Pirms migrācijas tiek veikta datu kopija, sistēmas validācija un detalizēts pārejas plāns pa stundām. Plānā ir arī atgriešanās scenārijs: ja pārbaudes kritēriji līdz noteiktam laikam nav izpildīti, lietotāji turpina darbu vecajā vidē, nevis mēģina labot produkcijas problēmas steigā.
Pārejas vakarā tiek apturētas datu izmaiņas, veikta pēdējā datubāzes sinhronizācija un pārnesti konfigurācijas dati. Nākamajā rītā atbildīgie darbinieki pārbauda pasūtījumu ievadi, noliktavas operācijas, atskaites, drukāšanu un integrācijas ar finanšu sistēmu. Tikai pēc biznesa lietotāju apstiprinājuma jaunā vide tiek uzskatīta par pamatvidi.
Kas projektā radīja lielāko vērtību
Pēc migrācijas uzņēmums iegūst ne tikai jaunāku tehnoloģisko platformu. Darbiniekiem ir konsekventa piekļuve dokumentiem un sistēmām, vadībai ir skaidrāks pārskats par infrastruktūras izmaksām, bet IT videi ir definētas atjaunošanas procedūras. Jaunam darbiniekam piekļuve tiek piešķirta pēc lomām, nevis manuāli kopējot iepriekšējo lietotāju tiesības.
Svarīgākais ieguvums ir samazināts nenoteiktības līmenis. Iepriekš uzņēmums zināja, ka serveriem “kaut kad” būs jāmainās. Pēc projekta tas zina, kādas sistēmas ir kritiskas, cik ilgā laikā tās var atjaunot, kur glabājas rezerves kopijas un kurš ir atbildīgs par katru lēmumu.
Vienlaikus mākoņa modelis neatceļ izmaksu disciplīnu. Nepārvaldīta resursu palielināšana, liekas licences un ilgstoši neizmantotas testēšanas vides var radīt negaidītus ikmēneša rēķinus. Tāpēc tiek ieviesta ikmēneša pārskatīšana: tiek vērtēts resursu patēriņš, piekļuves, rezerves kopiju apjoms un izmaiņas biznesa vajadzībās.
Biežākās kļūdas, no kurām izvairīties
Pirmā kļūda ir sākt ar tehnoloģijas izvēli, nevis biznesa prasībām. Jautājums nav tikai par to, kuru mākoņa platformu izmantot. Jānoskaidro, cik ilga dīkstāve ir pieļaujama, kuri dati ir sensitīvi un kādas sistēmas nedrīkst pārtraukt darbu mēneša slēguma vai sezonas maksimuma laikā.
Otra kļūda ir migrēt visu vienā reizē bez pilota un atgriešanās plāna. Tas var būt pieņemami ļoti mazā, vienkāršā vidē, taču uzņēmumam ar integrācijām un vairākiem departamentiem pakāpeniska pāreja parasti samazina operacionālo risku.
Trešā kļūda ir uzskatīt, ka pakalpojuma sniedzējs automātiski ir atbildīgs par visu. Mākoņa pakalpojumi darbojas pēc dalītas atbildības principa: pakalpojuma sniedzējs rūpējas par savas platformas slāni, savukārt uzņēmumam jāpārvalda lietotāju piekļuve, datu klasifikācija, konfigurācijas, rezerves kopiju politika un iekšējās procedūras.
Pēc migrācijas sākas pārvaldības darbs
Migrācija ir projekts, bet droša un efektīva mākoņa vide ir nepārtraukts pārvaldības process. Pirmajos trīs mēnešos uzņēmums regulāri pārskata incidentus, lietotāju atsauksmes, izmaksas un atjaunošanas rezultātus. Tiek atjaunota dokumentācija, definēti piekļuves apstiprināšanas procesi un ieplānoti regulāri katastrofu atjaunošanas testi.
KSK IT pieeja šādos projektos ir sasaistīt infrastruktūras lēmumus ar darbības nepārtrauktību, drošību un vadības vajadzību pēc pārskatāmības. Tas nozīmē, ka tehniskā pārcelšana nav atdalāma no atbildībām, budžeta kontroles un uzņēmuma reālajiem darba procesiem.
Labs nākamais solis nav uzreiz izvēlēties platformu vai iegādāties licences. Sāciet ar īsu, godīgu jautājumu: kuras trīs IT sistēmas uzņēmums nevar atļauties pazaudēt uz vienu darba dienu? Atbilde dos daudz skaidrāku migrācijas virzienu nekā jebkurš tehnoloģiju piedāvājums.
