АВТОРИЗАЦИЯ
Блог
Тенденции Zero Trust в компаниях в 2026 году
Сотрудник подключается к финансовой системе с домашнего компьютера, поставщик получает доступ к общей среде документов, а руководитель подтверждает платёж по телефону. Эти повседневные сценарии показывают, почему тренды Zero Trust в компаниях уже давно не являются только темой безопасности крупных корпораций. Доступ к ресурсам компании больше не происходит в одной защищённой офисной сети, поэтому традиционного подхода — доверять всему, что находится во внутренней сети — недостаточно.
Zero Trust — это не один продукт или межсетевой экран. Это управленческий подход, при котором каждый запрос на доступ проверяется, пользователь получает только необходимые для работы права, а решения по безопасности принимаются на основе контекста. Для малого или среднего бизнеса это означает не бесконечное внедрение новых инструментов, а чёткий контроль над идентичностями, устройствами, данными и критическими бизнес-процессами.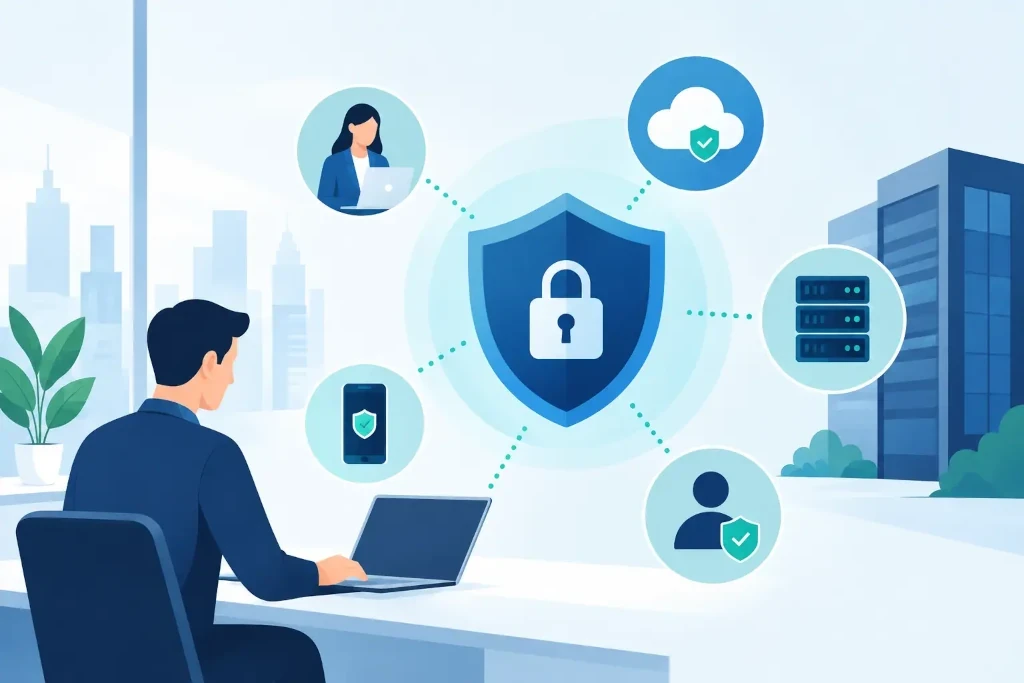
Почему тренды Zero Trust в компаниях ускоряются
За последние годы поверхность атак существенно расширилась. Облачные сервисы, удалённая работа, аутсорсинговые поставщики и мобильные устройства дали бизнесу гибкость, но одновременно создали больше точек входа. Злоумышленнику больше не обязательно проникать в серверную компании. Часто достаточно украденного пароля, фишингового письма или недостаточно защищённого аккаунта поставщика.
Традиционная защита сети обычно строилась вокруг периметра: если пользователь был подключён к сети компании, он считался относительно доверенным. Zero Trust занимает противоположную позицию — ни одно соединение не является автоматически доверенным только из-за своего местоположения. Система оценивает, кто запрашивает доступ, с какого устройства, к какому ресурсу, в какое время и соответствует ли конкретное действие обычной модели использования.
Эти изменения затрагивают и руководство компании. Инцидент безопасности больше не является только проблемой IT-отдела. Он может остановить обработку счетов, лишить доступа к данным клиентов, задержать производство или привести к необходимости объяснять произошедшее партнёрам и регуляторам. Zero Trust помогает снизить влияние таких инцидентов, ограничивая возможности злоумышленника перемещаться по среде после получения первоначального доступа.
Идентичность становится главной границей безопасности
Одна из наиболее заметных тенденций — переход от пароля как основного средства защиты к многофакторной аутентификации, условному доступу и централизованному управлению идентичностями. Пароль сам по себе — слабый контроль, особенно если он повторно используется в нескольких системах или был получен в ходе фишинговой атаки.
Многофакторная аутентификация существенно снижает риск, однако и в её внедрении есть нюансы. Простого уведомления с подтверждением на телефоне может быть недостаточно, если пользователя вынуждают подтверждать его многократно. Для аккаунтов с более высоким риском, например финансовых, административных и руководящих, всё чаще требуются более устойчивые к фишингу методы, такие как ключи безопасности или аутентификация на основе устройства.
Важный принцип — предоставление минимально необходимых прав. Бухгалтеру не нужен полный доступ к кадровой системе, а внешнему консультанту не требуется постоянный административный аккаунт. Права должны быть конкретными, прозрачными и, по возможности, предоставляться на определённый срок. Это снижает как вероятность ошибок, так и возможность злоупотреблений.
Состояние устройства определяет, к чему можно получить доступ
В подходе Zero Trust недостаточно знать, кто подключается. Нужно также знать, управляется ли устройство, зашифровано ли оно, обновлено ли и защищено ли от вредоносного ПО. Идентичность сотрудника может быть действительной, но доступ с устаревшего или скомпрометированного компьютера всё равно несёт неприемлемый риск.
На практике это означает политики управления устройствами: обязательные обновления безопасности, шифрование диска, блокировку экрана, централизованно управляемую защиту от угроз и возможность удалённо удалить корпоративные данные с потерянного устройства. Использование личных устройств может быть допустимо, но для них требуются иные права доступа, чем для полностью управляемого корпоративного компьютера.
Здесь важно оценивать соразмерность. В небольшом офисе не нужно копировать модель контроля международного банка, если это парализует работу. Однако для критических систем — финансовых платформ, среды клиентских данных, административных инструментов и управления резервными копиями — требования должны быть строже, чем для доступа к общей информации.
От сетевого доступа к доступу к конкретным приложениям
Многие компании до сих пор используют VPN как основное решение для удалённого доступа. VPN не является автоматически небезопасным, но часто даёт пользователю широкий доступ к внутренней сети. Если аккаунт или устройство скомпрометированы, злоумышленник может попытаться добраться и до других систем.
Более современная модель предоставляет доступ к конкретному приложению или ресурсу, а не ко всей сети. Например, руководитель склада может безопасно использовать складскую систему, не получая доступа к администрированию серверов. Такая сегментация снижает возможные потери и одновременно облегчает проверку доступа.
Сегментация сети особенно актуальна в компаниях с производственным оборудованием, складскими терминалами, гостевым Wi‑Fi и устаревшими системами. Эти среды не всегда можно быстро модернизировать, поэтому их следует отделять от офисных рабочих мест и критических данных. Zero Trust здесь не требует немедленной замены всего. Это дисциплина чётко определять, какие системы могут взаимодействовать друг с другом и при каких условиях.
Защита данных и резервные копии становятся взаимосвязанными
Контроль доступа сам по себе не защищает компанию, если конфиденциальные данные неконтролируемо загружаются, передаются или хранятся не в том месте. Поэтому всё большее значение приобретает классификация данных: нужно знать, какие файлы содержат информацию о клиентах, финансовые данные, договоры, коммерческую тайну или персональные данные.
Когда ценность данных понятна, можно определить соответствующие меры контроля. Они могут включать ограничения на совместный доступ, шифрование, журналы доступа и предупреждения о необычном перемещении файлов. Слишком жёсткие ограничения, однако, несут риск того, что сотрудники начнут использовать неутверждённые инструменты. Поэтому политика безопасности должна формироваться вместе с владельцами процессов, а не отдельно от реальной работы.
С Zero Trust тесно связана защита резервных копий. В атаках с программами-вымогателями часто нацеливаются и на резервные копии, чтобы восстановление стало невозможным. Административный доступ к резервным копиям следует отделять от повседневных пользовательских аккаунтов, использовать отдельные механизмы аутентификации и регулярно тестировать процесс восстановления. Резервная копия, которую нельзя восстановить в установленный срок, не является гарантией непрерывности бизнеса.
Как начать без чрезмерного масштаба проекта
Успешное внедрение обычно начинается с приоритизации рисков, а не с закупки технологий. Сначала нужно определить критические системы, административные аккаунты, конфиденциальные данные и поставщиков с удалённым доступом. Затем можно составить дорожную карту внедрения, которая снижает основные риски, не мешая основной деятельности.
Практическая последовательность старта часто включает четыре шага:
- централизовать пользовательские аккаунты и внедрить многофакторную аутентификацию для всех, особенно для администраторов;
- пересмотреть права доступа, удалить неактивные аккаунты и ограничить общие административные аккаунты;
- внедрить управление устройствами и определить минимальное состояние безопасности для доступа;
- отделить критические системы, защитить резервные копии и регулярно проверять восстановление.
После создания этой основы компания может расширять условный доступ, контроль защиты данных и мониторинг безопасности. Важно определить ответственность: кто утверждает доступы, кто пересматривает исключения, кто реагирует на предупреждения и как быстро отключаются аккаунты, когда сотрудник или поставщик прекращает сотрудничество.
В практике KSK IT такой подход полезно связывать с IT-аудитом, требованиями непрерывности и планами роста компании. Если открывается новый филиал, внедряется облачная система или готовится приобретение компании, управление доступом следует оценивать уже на старте проекта. Приведение в порядок после инцидента обычно обходится дороже и создаёт больший риск простоя.
Безопасность, поддерживающая работу
Зрелость Zero Trust измеряется не количеством внедрённых инструментов. Её показывает способность безопасно предоставлять доступ, быстро замечать отклонения и без промедления восстанавливать работу в случае инцидента. Компании не нужно внедрять всё в один день, но ей следует знать, где сейчас находятся самые ценные данные, у кого есть доступ и что произойдёт, если один пользовательский аккаунт будет скомпрометирован.
Хороший следующий шаг — превратить этот вопрос в управленческое решение: оценить критические доступы, определить допустимый риск и составить реализуемый план на следующие 90 дней. Так безопасность становится управляемым элементом деятельности компании, а не срочной реакцией после неприятного сюрприза.
