АВТОРИЗАЦИЯ
Блог
Межсетевой экран Fortinet для сети и безопасности предприятия
Достаточно одной компрометированной учетной записи пользователя, незамеченного удаленного подключения или зараженного ноутбука, чтобы инцидент имел последствия за пределами IT-отдела. Может остановиться обработка заказов, стать недоступной бухгалтерская система или оказаться под угрозой клиентские данные. Fortinet межсетевой экран для корпоративной сети — это решение, которое помогает контролировать этот риск на границе цифровой инфраструктуры предприятия, однако его ценность проявляется только тогда, когда оно правильно выбрано, настроено и постоянно управляется.
В малом и среднем бизнесе межсетевой экран часто воспринимается как обязательное сетевое устройство для подключения к интернету. На самом деле это один из важнейших контрольных пунктов для непрерывности бизнеса. Он определяет, кто может получать доступ к ресурсам компании, какой поток данных допустим и где своевременно заметить подозрительную активность.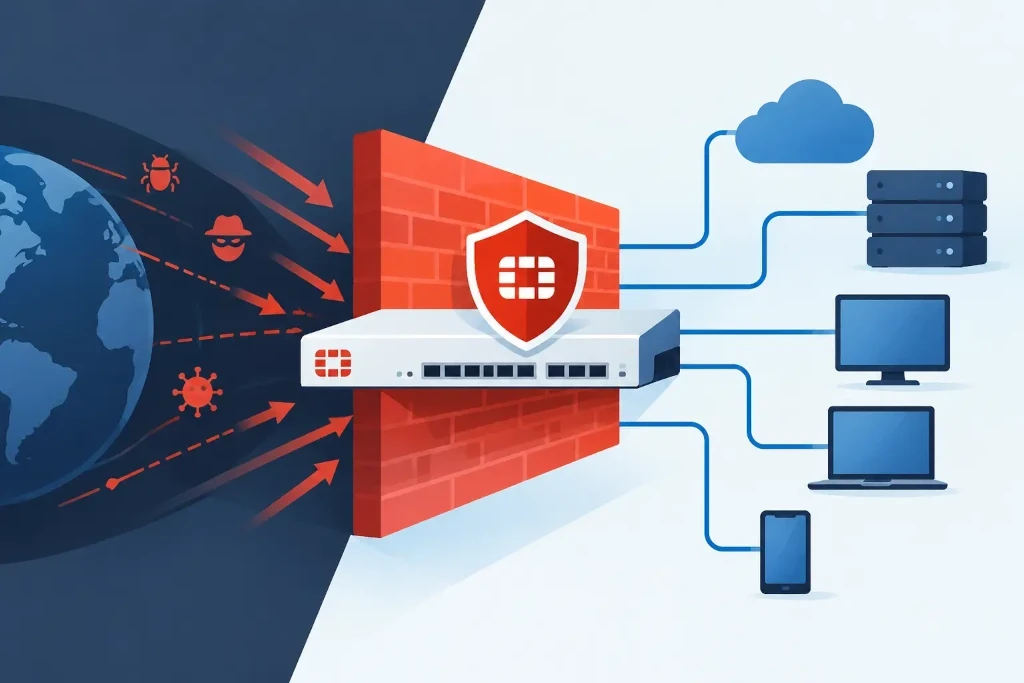
Когда Fortinet межсетевой экран для корпоративной сети становится необходимым
Любой компании нужна защита сети, но требования существенно меняются по мере роста инфраструктуры. В одном офисе с несколькими сотрудниками достаточно базовых правил, тогда как компании с несколькими площадками, облачными сервисами, удаленной работой и гостевым Wi‑Fi нужна централизованная видимость и последовательная политика.
Устройства Fortinet подходят для ситуаций, где необходимо объединить несколько функций безопасности в одной управляемой платформе. Они могут фильтровать сетевой трафик, проверять приложения, ограничивать доступ к опасным веб-сайтам, создавать безопасные VPN-соединения и выявлять известные типы атак. Это сокращает количество отдельных инструментов, но не отменяет необходимость принимать правильные решения по архитектуре.
Особенно важным такое решение становится, если компания обрабатывает персональные данные клиентов, использует удаленный доступ к ERP или файловым системам, обслуживает складское и производственное оборудование в сети или расширяет деятельность в новом офисе. В этих случаях вопрос касается не только защиты от внешних угроз. Необходимо также уметь ограничить распространение инцидента внутри компании.
Что межсетевой экран делает для непрерывности бизнеса
Современный межсетевой экран — это не просто правило «разрешить» или «заблокировать» конкретный порт. Он анализирует трафик в более широком контексте — откуда он приходит, куда идет, какое приложение его использует и есть ли в нем признаки, указывающие на вредоносную активность.
На практике это помогает снизить несколько распространенных рисков. Например, можно запретить неавторизованные попытки удаленного доступа, заблокировать связь с известными вредоносными ресурсами и ограничить использование ненужных приложений в рабочей сети. Если на устройство сотрудника попадает вредоносный файл, правильно настроенный сетевой контроль может остановить его связь с инфраструктурой злоумышленника до того, как инцидент превратится в более масштабный простой.
Однако важно быть точными: межсетевой экран не является полной защитой от фишинга, слабых паролей или не обновленных рабочих станций. Это важный слой в общей модели безопасности, которая включает многофакторную аутентификацию, регулярные обновления, защиту конечных устройств, резервные копии и обучение пользователей.
Правильная мощность важнее самой низкой цены
При выборе модели ошибка часто заключается в том, что внимание сосредотачивается только на скорости интернет-соединения. Устройство может обеспечивать высокую пропускную способность при простом трафике, но производительность снижается, когда включается проверка зашифрованного трафика, антивирусный контроль, предотвращение попыток вторжения и веб-фильтрация.
Поэтому при планировании следует оценивать не только количество пользователей сегодня. Нужно учитывать прогнозируемый рост сотрудников, одновременные VPN-соединения, использование облачных сервисов, VoIP-телефонию, соединения между офисами и нагрузку гостевой сети. Слишком малое устройство вызывает задержки и побуждает отключать функции безопасности. Слишком крупное решение может быть экономически не оправдано, если нет четкого плана развития.
При оценке обычно нужно ответить на четыре вопроса:
- Сколько пользователей и устройств будет в сети в течение следующих трех лет?
- Какие системы критичны для повседневной работы и где они находятся?
- Сколько сотрудников подключается удаленно и какие права доступа им нужны?
- Нужна ли компании высокая доступность, чтобы отказ одного устройства не прерывал работу?
Последний вопрос особенно важен для компаний, которые не могут позволить себе даже кратковременное прекращение интернета или доступа. В таком случае следует рассмотреть работу двух межсетевых экранов в паре, резервное интернет-подключение и проверенный процесс реагирования на инциденты. Само по себе устройство не создает устойчивость — ее обеспечивает архитектура и регулярная проверка.
Сегментация сети уменьшает масштаб инцидента
Если офисные компьютеры, серверы, гостевой Wi‑Fi, видеонаблюдение, принтеры и производственное оборудование находятся в одной сети, скомпрометированное устройство может стать путем к остальным ресурсам. Сегментация разделяет среду на логические зоны и определяет, какие из них могут взаимодействовать между собой.
Например, гостевому Wi‑Fi не нужен доступ к бухгалтерской системе. Принтеру не требуется соединение с сервером, кроме конкретных служб печати. Терминалам склада может быть нужен доступ к одному приложению, а не ко всей офисной сети. Fortinet межсетевой экран позволяет централизованно управлять такими политиками, но правила должны основываться на реальных бизнес-процессах.
Слишком сложная сегментация может создать проблемы поддержки и мешать работе. Поэтому отправной точкой является не количество технических зон, а вопрос: каким пользователям, устройствам и системам действительно нужно обмениваться данными? Такой подход одновременно повышает безопасность и делает инфраструктуру более понятной для аудитов.
Удаленный доступ требует четкого контроля
VPN по-прежнему является важным решением для компаний, чьи сотрудники или внешние партнеры подключаются к внутренним ресурсам. Но широкий доступ «ко всей сети» — это риск, особенно если подключение осуществляется с домашнего компьютера, гостиничной сети или неуправляемого устройства.
Доступ должен быть связан с идентичностью пользователя, многофакторной аутентификацией и конкретными должностными обязанностями. Финансовому специалисту, бухгалтеру на аутсорсе и системному администратору не нужен одинаковый объем доступа. Важны и журналы доступа — не только для расследования инцидента, но и для регулярной проверки, своевременно ли удалены права бывших сотрудников и партнеров.
Конфигурация и мониторинг определяют результат
Даже качественный межсетевой экран может создать ложное ощущение безопасности, если его установить с настройками по умолчанию и затем забыть о нем. Обновления программного обеспечения, сигнатуры безопасности, статус лицензий, резервные копии конфигурации и журналы событий — это часть регулярного управления.
Особое внимание следует уделять правилам, которые со временем стали слишком широкими. Нередко временный доступ остается постоянным, потому что первоначальная причина больше не документирована. Регулярный пересмотр политик помогает удалять ненужные исключения, сохранять историю изменений и снижать вероятность ошибок.
Управляемый подход оправдан, если в компании нет специалиста по безопасности, который может анализировать предупреждения и поддерживать конфигурацию. В такой ситуации KSK IT может обеспечить не только внедрение, но и прозрачный мониторинг, контроль изменений и оценку рисков в соответствии с приоритетами деятельности компании.
Начинайте внедрение с рисков, а не с устройства
Перед покупкой полезно описать существующую среду: интернет-подключения, критические системы, сценарии удаленного доступа, сетевые сегменты и зависимости от облачных сервисов. Это помогает определить, какие функции должны быть включены уже в первый день работы и где требуется поэтапное внедрение, чтобы не мешать бизнес-процессам.
После установки нужно проверять не только то, могут ли пользователи выходить в интернет. Следует протестировать работу VPN, переключение на резервное соединение, доступность критических приложений, сохранение журналов и возможность восстановления конфигурации. Эти тесты являются частью готовности компании к инциденту, а не формальной технической процедурой.
Решение по безопасности ценно тогда, когда оно дает руководству контроль над риском, а не просто еще одно устройство в серверной стойке. Начните с вопроса, какой бизнес-процесс компания не может позволить себе потерять, и стройте защиту сети именно вокруг этого приоритета.
