AUTORIZĀCIJA
Blogs
Zero Trust tendences uzņēmumos 2026. gadā
Darbinieks pieslēdzas finanšu sistēmai no mājas datora, piegādātājs saņem piekļuvi koplietotai dokumentu videi, bet vadītājs apstiprina maksājumu telefonā. Šie ikdienišķie scenāriji parāda, kāpēc Zero Trust tendences uzņēmumos vairs nav tikai lielu korporāciju drošības tēma. Piekļuve uzņēmuma resursiem vairs nenotiek vienā aizsargātā biroja tīklā, tāpēc ar tradicionālu pieeju - uzticēties visam, kas atrodas iekšējā tīklā - nepietiek.
Zero Trust nav viens produkts vai ugunsmūris. Tā ir pārvaldības pieeja, kurā katrs piekļuves pieprasījums tiek pārbaudīts, lietotājs saņem tikai darbam nepieciešamās tiesības, un drošības lēmumi tiek pieņemti, balstoties uz kontekstu. Mazam vai vidējam uzņēmumam tas nozīmē nevis bezgalīgu jaunu rīku ieviešanu, bet skaidru kontroli pār identitātēm, ierīcēm, datiem un kritiskajiem biznesa procesiem.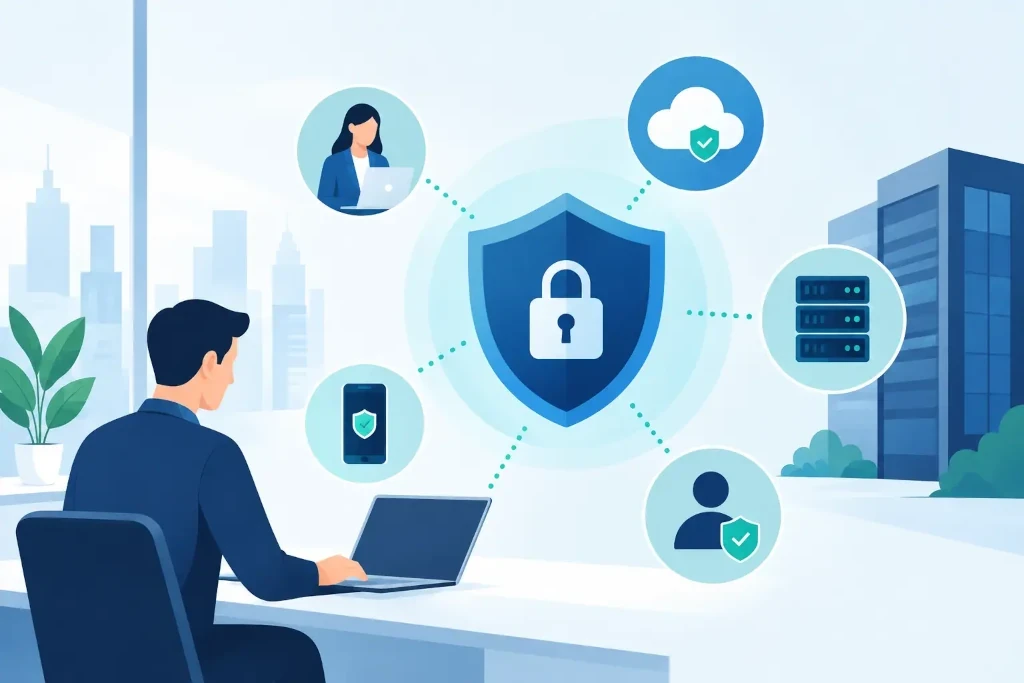
Kāpēc Zero Trust tendences uzņēmumos paātrinās
Pēdējos gados uzbrukumu virsma ir būtiski paplašinājusies. Mākoņpakalpojumi, attālināts darbs, ārpakalpojumu sniedzēji un mobilās ierīces ir devušas biznesam elastību, bet vienlaikus radījušas vairāk ieejas punktu. Uzbrucējam vairs nav obligāti jāielaužas uzņēmuma serveru telpā. Bieži pietiek ar nozagtu paroli, krāpniecisku e-pastu vai nepietiekami aizsargātu piegādātāja kontu.
Tradicionāla tīkla aizsardzība parasti balstījās uz perimetru: ja lietotājs bija pieslēdzies uzņēmuma tīklam, viņš tika uzskatīts par salīdzinoši uzticamu. Zero Trust pieņem pretēju nostāju - neviens savienojums nav automātiski uzticams tikai tā atrašanās vietas dēļ. Sistēma vērtē, kas pieprasa piekļuvi, no kādas ierīces, kādam resursam, kādā laikā un vai konkrētā darbība atbilst parastam lietošanas modelim.
Šīs izmaiņas ietekmē arī uzņēmuma vadību. Drošības incidents vairs nav tikai IT nodaļas problēma. Tas var apturēt rēķinu apstrādi, liegt piekļuvi klientu datiem, aizkavēt ražošanu vai radīt pienākumu skaidrot notikušo partneriem un regulatoriem. Zero Trust palīdz samazināt šādu incidentu ietekmi, ierobežojot uzbrucēja iespējas pārvietoties pa vidi pēc sākotnējās piekļuves iegūšanas.
Identitāte kļūst par galveno drošības robežu
Viena no redzamākajām tendencēm ir pāreja no paroles kā galvenā aizsardzības līdzekļa uz daudzfaktoru autentifikāciju, nosacījumu piekļuvi un centralizētu identitāšu pārvaldību. Parole viena pati ir vāja kontrole, īpaši tad, ja tā tiek atkārtoti izmantota vairākās sistēmās vai iegūta pikšķerēšanas uzbrukumā.
Daudzfaktoru autentifikācija būtiski samazina risku, tomēr arī tās ieviešanā ir nianses. Vienkāršs apstiprinājuma paziņojums telefonā var būt nepietiekams, ja lietotājs tiek mudināts to apstiprināt vairākkārt. Augstāka riska kontiem, piemēram, finanšu, administrācijas un vadības lietotājiem, arvien biežāk nepieciešamas pret pikšķerēšanu noturīgākas metodes, piemēram, drošības atslēgas vai ierīcē balstīta autentifikācija.
Svarīgs princips ir mazāko nepieciešamo tiesību piešķiršana. Grāmatvedim nav vajadzīga pilna piekļuve personāla sistēmai, un ārējam konsultantam nav nepieciešams pastāvīgs administratīvais konts. Tiesībām jābūt konkrētām, pārskatāmām un, ja iespējams, piešķirtām uz noteiktu laiku. Tas samazina gan kļūdu, gan ļaunprātīgas izmantošanas iespējas.
Ierīču stāvoklis nosaka, kam drīkst piekļūt
Zero Trust pieejā nepietiek zināt, kurš lietotājs pieslēdzas. Jāzina arī, vai ierīce ir pārvaldīta, šifrēta, atjaunināta un aizsargāta pret ļaunatūru. Darbinieka identitāte var būt derīga, taču piekļuve no novecojuša vai kompromitēta datora joprojām rada nepieņemamu risku.
Praksē tas nozīmē ierīču pārvaldības politikas: obligātus drošības atjauninājumus, diska šifrēšanu, ekrāna bloķēšanu, centrāli pārvaldītu pretapdraudējumu aizsardzību un iespēju attālināti noņemt uzņēmuma datus no nozaudētas ierīces. Personīgo ierīču izmantošana var būt pieļaujama, taču tai vajadzīgas atšķirīgas piekļuves tiesības nekā pilnībā pārvaldītam uzņēmuma datoram.
Šeit jāizvērtē samērīgums. Nelielā birojā nav jākopē starptautiskas bankas kontroles modelis, ja tas paralizē darbu. Tomēr kritiskām sistēmām - finanšu platformām, klientu datu videi, administrēšanas rīkiem un rezerves kopiju pārvaldībai - prasībām jābūt stingrākām nekā piekļuvei vispārīgai informācijai.
No tīkla piekļuves uz piekļuvi konkrētām lietojumprogrammām
Daudzi uzņēmumi joprojām izmanto VPN kā galveno attālinātās piekļuves risinājumu. VPN nav automātiski nedrošs, taču tas bieži piešķir lietotājam plašu piekļuvi iekšējam tīklam. Ja konts vai ierīce tiek kompromitēta, uzbrucējs var mēģināt sasniegt arī citas sistēmas.
Mūsdienīgāks modelis piešķir piekļuvi konkrētai lietojumprogrammai vai resursam, nevis visam tīklam. Piemēram, noliktavas vadītājs var droši izmantot noliktavas sistēmu, neiegūstot pieeju serveru administrēšanai. Šāda segmentācija samazina iespējamos zaudējumus un vienlaikus atvieglo piekļuves pārskatīšanu.
Tīkla segmentācija ir īpaši aktuāla uzņēmumos ar ražošanas iekārtām, noliktavu termināļiem, viesu Wi-Fi un mantotām sistēmām. Šīs vides ne vienmēr var ātri modernizēt, tāpēc tās jānošķir no biroja darba vietām un kritiskajiem datiem. Zero Trust šeit nav prasība visu nomainīt uzreiz. Tā ir disciplīna skaidri definēt, kuras sistēmas drīkst savstarpēji sazināties un kādos apstākļos.
Datu aizsardzība un rezerves kopijas kļūst savstarpēji saistītas
Piekļuves kontrole pati par sevi nepasargā uzņēmumu, ja sensitīvi dati tiek nekontrolēti lejupielādēti, pārsūtīti vai glabāti nepareizā vietā. Tāpēc arvien lielāka nozīme ir datu klasifikācijai: jāzina, kuri faili satur klientu informāciju, finanšu datus, līgumus, komercnoslēpumus vai personas datus.
Kad datu vērtība ir saprotama, var noteikt atbilstošas kontroles. Tās var ietvert koplietošanas ierobežojumus, šifrēšanu, piekļuves žurnālus un brīdinājumus par neparastu failu pārvietošanu. Pārāk agresīvi ierobežojumi gan rada risku, ka darbinieki sāks izmantot neapstiprinātus rīkus. Tādēļ drošības politika jāveido kopā ar procesu īpašniekiem, nevis atrauti no reālā darba.
Ar Zero Trust cieši saistīta ir rezerves kopiju aizsardzība. Izspiedējvīrusu uzbrukumos bieži tiek mērķēts arī uz rezerves kopijām, lai atjaunošana nebūtu iespējama. Administratīvā piekļuve rezerves kopijām jānodala no ikdienas lietotāju kontiem, jāizmanto atsevišķi autentifikācijas mehānismi un regulāri jātestē atjaunošanas process. Rezerves kopija, kuru nav iespējams atjaunot noteiktā termiņā, nav biznesa nepārtrauktības garantija.
Kā sākt bez pārmērīga projekta apjoma
Veiksmīga ieviešana parasti sākas ar riska prioritātēm, nevis ar tehnoloģiju iepirkumu. Vispirms jānosaka kritiskās sistēmas, administratīvie konti, sensitīvie dati un piegādātāji ar attālinātu piekļuvi. Pēc tam var veidot ieviešanas ceļvedi, kas samazina lielākos riskus, netraucējot pamatdarbību.
Praktiska sākuma secība bieži ietver četrus soļus:
- centralizēt lietotāju kontus un ieviest daudzfaktoru autentifikāciju visiem, īpaši administratoriem;
- pārskatīt piekļuves tiesības, likvidēt neaktīvus kontus un ierobežot koplietotus administratora kontus;
- ieviest ierīču pārvaldību un noteikt minimālo drošības stāvokli piekļuvei;
- nodalīt kritiskās sistēmas, aizsargāt rezerves kopijas un regulāri pārbaudīt atjaunošanu.
Pēc šī pamata izveides uzņēmums var paplašināt nosacījumu piekļuvi, datu aizsardzības kontroli un drošības uzraudzību. Svarīgi ir definēt atbildību: kurš apstiprina piekļuves, kurš pārskata izņēmumus, kurš reaģē uz brīdinājumiem un cik ātri tiek atslēgti konti, kad darbinieks vai piegādātājs pārtrauc sadarbību.
KSK IT praksē šādu pieeju ir lietderīgi sasaistīt ar IT auditu, nepārtrauktības prasībām un uzņēmuma izaugsmes plāniem. Ja tiek atvērta jauna filiāle, ieviesta mākoņsistēma vai gatavota uzņēmuma iegāde, piekļuves pārvaldība jāizvērtē jau projekta sākumā. Pēc incidenta veikta sakārtošana parasti maksā vairāk un rada lielāku darbības pārtraukuma risku.
Drošība, kas atbalsta darbu
Zero Trust briedums nav mērāms pēc ieviesto rīku skaita. To parāda spēja droši piešķirt piekļuvi, ātri pamanīt novirzes un bez vilcināšanās atjaunot darbu, ja notiek incidents. Uzņēmumam nav jāievieš viss vienā dienā, taču tam jāzina, kur šobrīd atrodas vērtīgākie dati, kam ir piekļuve un kas notiktu, ja viena lietotāja konts tiktu kompromitēts.
Labs nākamais solis ir pārvērst šo jautājumu par vadības lēmumu: izvērtēt kritiskās piekļuves, noteikt pieņemamo risku un izveidot īstenojamu plānu nākamajiem 90 dienām. Tā drošība kļūst par kontrolētu uzņēmuma darbības elementu, nevis par steidzamu reakciju pēc nepatīkama pārsteiguma.
