AUTORIZĀCIJA
Blogs
Fortinet ugunsmūris uzņēmuma tīklam un drošībai
Pietiek ar vienu kompromitētu lietotāja kontu, neuzraudzītu attālināto pieslēgumu vai inficētu klēpjdatoru, lai incidentam būtu sekas ārpus IT nodaļas. Var apstāties pasūtījumu apstrāde, kļūt nepieejama grāmatvedības sistēma vai tikt apdraudēti klientu dati. Fortinet ugunsmūris uzņēmuma tīklam ir risinājums, kas palīdz kontrolēt šo risku pie uzņēmuma digitālās infrastruktūras robežas, taču tā vērtība rodas tikai tad, ja tas ir pareizi izvēlēts, konfigurēts un pastāvīgi pārvaldīts.
Mazā un vidējā uzņēmumā ugunsmūris bieži tiek uztverts kā obligāta tīkla ierīce interneta pieslēgumam. Patiesībā tas ir viens no svarīgākajiem kontroles punktiem biznesa nepārtrauktībai. Tas nosaka, kas drīkst piekļūt uzņēmuma resursiem, kāda datu plūsma ir pieļaujama un kur savlaicīgi pamanīt aizdomīgu aktivitāti.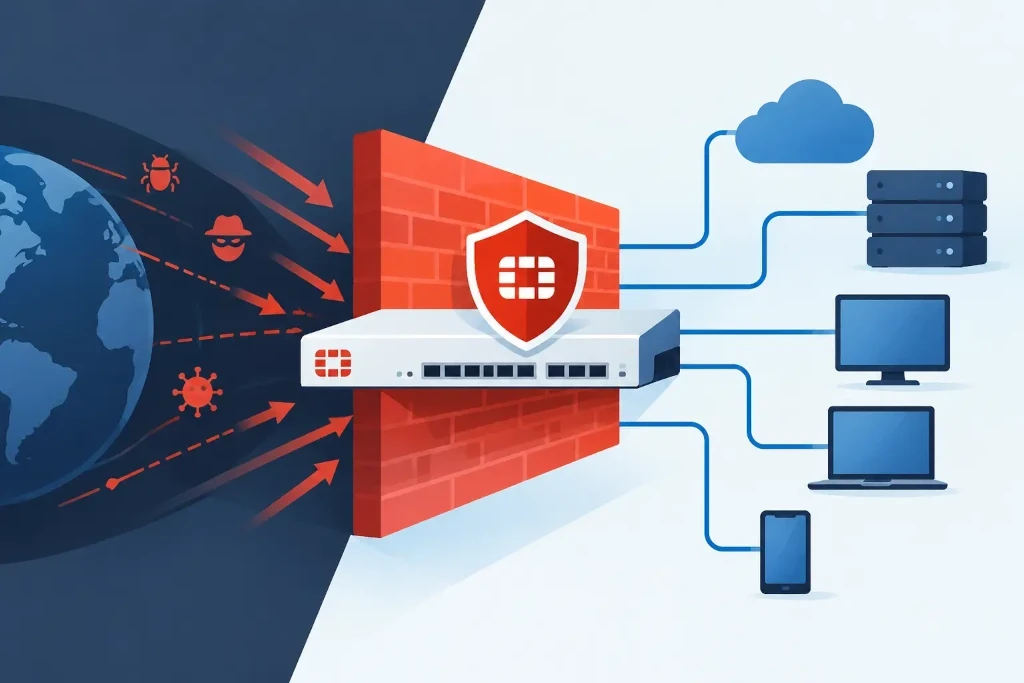
Kad Fortinet ugunsmūris uzņēmuma tīklam kļūst nepieciešams
Jebkuram uzņēmumam ir nepieciešama tīkla aizsardzība, bet prasības būtiski mainās, pieaugot infrastruktūrai. Vienā birojā ar dažiem darbiniekiem pietiek ar pamatnoteikumiem, savukārt uzņēmumam ar vairākām atrašanās vietām, mākoņpakalpojumiem, attālinātu darbu un viesu Wi-Fi vajadzīga centralizēta redzamība un konsekventa politika.
Fortinet ierīces ir piemērotas situācijās, kur nepieciešams apvienot vairākas drošības funkcijas vienā pārvaldāmā platformā. Tās var filtrēt tīkla datplūsmu, pārbaudīt lietojumprogrammas, ierobežot piekļuvi bīstamām tīmekļa vietnēm, veidot drošus VPN savienojumus un atklāt zināmus uzbrukumu veidus. Tas samazina atsevišķu rīku skaitu, taču neatceļ nepieciešamību pieņemt pareizus lēmumus par arhitektūru.
Īpaši svarīgs šāds risinājums kļūst, ja uzņēmums apstrādā klientu personas datus, izmanto attālinātu piekļuvi ERP vai failu sistēmām, uztur noliktavas un ražošanas iekārtas tīklā vai paplašina darbību jaunā birojā. Šajos gadījumos jautājums nav tikai par aizsardzību pret ārējiem draudiem. Jāspēj arī ierobežot incidenta izplatību uzņēmuma iekšienē.
Ko ugunsmūris dara biznesa nepārtrauktības labā
Mūsdienīgs ugunsmūris nav vienkārši noteikums “atļaut” vai “bloķēt” konkrētu portu. Tas analizē datplūsmu plašākā kontekstā - no kurienes tā nāk, uz kurieni dodas, kāda lietojumprogramma to izmanto un vai tajā redzamas pazīmes, kas liecina par ļaunprātīgu darbību.
Praktiski tas palīdz samazināt vairākus biežus riskus. Piemēram, var aizliegt neautorizētas attālinātās piekļuves mēģinājumus, bloķēt saziņu ar zināmiem kaitīgiem resursiem un ierobežot nevajadzīgu lietojumprogrammu izmantošanu darba tīklā. Ja darbinieka ierīcē nonāk kaitīgs fails, pareizi konfigurēta tīkla kontrole var apturēt tā savienojumu ar uzbrucēja infrastruktūru, pirms incidents pārvēršas par plašāku dīkstāvi.
Tomēr jābūt precīziem: ugunsmūris nav pilnīga aizsardzība pret pikšķerēšanu, vājām parolēm vai neielāpītām darba stacijām. Tas ir būtisks slānis kopējā drošības modelī, kurā ietilpst daudzfaktoru autentifikācija, regulāri atjauninājumi, galiekārtu aizsardzība, rezerves kopijas un lietotāju apmācība.
Pareizā jauda ir svarīgāka par zemāko cenu
Izvēloties modeli, kļūda bieži ir koncentrēties tikai uz interneta pieslēguma ātrumu. Ierīce var nodrošināt augstu caurlaidību vienkāršā datplūsmā, bet veiktspēja samazinās, kad tiek ieslēgta šifrētas datplūsmas pārbaude, pretvīrusu kontrole, ielaušanās mēģinājumu novēršana un tīmekļa filtrēšana.
Tāpēc plānošanā jāvērtē ne tikai šodienas lietotāju skaits. Jāņem vērā prognozētais darbinieku pieaugums, vienlaicīgie VPN savienojumi, mākoņpakalpojumu lietojums, VoIP telefonija, starpbiroju savienojumi un viesu tīkla slodze. Pārāk maza ierīce rada kavējumus un mudina atslēgt drošības funkcijas. Pārāk liels risinājums var nebūt ekonomiski pamatots, ja nav skaidra attīstības plāna.
Izvērtējumā parasti jāatbild uz četriem jautājumiem:
- Cik lietotāju un ierīču tīklā būs nākamo trīs gadu laikā?
- Kuras sistēmas ir kritiskas ikdienas darbībai un kur tās atrodas?
- Cik daudz darbinieku pieslēdzas attālināti un kādas piekļuves tiesības viņiem vajadzīgas?
- Vai uzņēmumam nepieciešama augsta pieejamība, lai viena ierīces kļūme nepārtrauktu darbu?
Pēdējais jautājums ir būtisks uzņēmumiem, kuri nevar atļauties pat īsu interneta vai piekļuves pārtraukumu. Šādā gadījumā jāapsver divu ugunsmūru darbība pārī, rezerves interneta pieslēgums un pārbaudīts incidentu novēršanas process. Iekārta pati par sevi neveido noturību - to nodrošina arhitektūra un regulāra pārbaude.
Tīkla segmentācija samazina incidenta mērogu
Ja biroja datori, serveri, Wi-Fi viesi, videonovērošana, printeri un ražošanas iekārtas atrodas vienā tīklā, kompromitēta ierīce var kļūt par ceļu uz pārējiem resursiem. Segmentācija sadala vidi loģiskās zonās un nosaka, kuras no tām drīkst sazināties savā starpā.
Piemēram, viesu Wi-Fi nav vajadzīga piekļuve grāmatvedības sistēmai. Printerim nav nepieciešams savienojums ar serveri, izņemot konkrētus drukas pakalpojumus. Noliktavas termināļiem var būt vajadzīga piekļuve vienai lietojumprogrammai, nevis visam biroja tīklam. Fortinet ugunsmūris ļauj šādas politikas pārvaldīt centralizēti, bet noteikumiem jābūt balstītiem reālos biznesa procesos.
Pārāk sarežģīta segmentācija var radīt atbalsta problēmas un traucēt darbu. Tādēļ sākumpunkts ir nevis tehnisku zonu skaits, bet jautājums: kuriem lietotājiem, ierīcēm un sistēmām patiešām jāapmainās ar datiem? Šāda pieeja vienlaikus uzlabo drošību un padara infrastruktūru pārskatāmāku auditiem.
Attālinātā piekļuve prasa skaidru kontroli
VPN joprojām ir svarīgs risinājums uzņēmumiem, kuru darbinieki vai ārējie partneri pieslēdzas iekšējiem resursiem. Taču plaša piekļuve “visam tīklam” ir risks, īpaši tad, ja pieslēgums notiek no mājas datora, viesnīcas tīkla vai nepārvaldītas ierīces.
Piekļuvei jābūt sasaistītai ar lietotāja identitāti, daudzfaktoru autentifikāciju un konkrētu darba pienākumu. Finanšu speciālistam, ārpakalpojuma grāmatvedim un sistēmu administratoram nav vajadzīgs vienāds piekļuves apjoms. Arī piekļuves žurnāli ir svarīgi - nevis tikai incidenta izmeklēšanai, bet arī regulārai pārskatīšanai, vai bijušo darbinieku un partneru tiesības ir savlaicīgi noņemtas.
Konfigurācija un uzraudzība nosaka rezultātu
Pat kvalitatīvs ugunsmūris var radīt maldīgu drošības sajūtu, ja tas tiek uzstādīts ar noklusējuma iestatījumiem un pēc tam aizmirsts. Programmatūras atjauninājumi, drošības paraksti, licenču statuss, konfigurācijas rezerves kopijas un notikumu žurnāli ir regulāras pārvaldības daļa.
Īpaša uzmanība jāpievērš noteikumiem, kas laika gaitā kļuvuši pārāk plaši. Nereti pagaidu piekļuve tiek atstāta pastāvīgi, jo sākotnējais iemesls vairs nav dokumentēts. Regulāra politiku pārskatīšana palīdz noņemt nevajadzīgus izņēmumus, saglabāt izmaiņu vēsturi un samazināt kļūdu iespējamību.
Pārvaldītā pieeja ir pamatota, ja uzņēmumā nav drošības speciālista, kas var analizēt brīdinājumus un uzturēt konfigurāciju. KSK IT šādā situācijā var nodrošināt ne tikai ieviešanu, bet arī pārskatāmu uzraudzību, izmaiņu kontroli un riska izvērtējumu atbilstoši uzņēmuma darbības prioritātēm.
Ieviešanu sāciet ar riskiem, nevis ar ierīci
Pirms iegādes ir lietderīgi kartēt esošo vidi: interneta pieslēgumus, kritiskās sistēmas, attālinātās piekļuves scenārijus, tīkla segmentus un atkarības no mākoņpakalpojumiem. Tas palīdz noteikt, kādām funkcijām jābūt ieslēgtām jau pirmajā darbības dienā un kur nepieciešama pakāpeniska ieviešana, lai netraucētu biznesa procesus.
Pēc uzstādīšanas jātestē ne tikai tas, vai lietotāji var piekļūt internetam. Jāpārbauda VPN darbība, rezerves savienojuma pārslēgšanās, kritisko lietojumprogrammu pieejamība, žurnālu saglabāšana un konfigurācijas atjaunošanas iespēja. Šie testi ir daļa no uzņēmuma gatavības incidentam, nevis formāla tehniska procedūra.
Drošības risinājums ir vērtīgs tad, ja tas dod vadībai kontroli pār risku, nevis tikai vēl vienu ierīci serveru skapī. Sāciet ar jautājumu, kuru biznesa procesu uzņēmums nevar atļauties zaudēt, un veidojiet tīkla aizsardzību tieši ap šo prioritāti.
