АВТОРИЗАЦИЯ
Блог
Руководство по проектированию офисной сети для предприятий
Один неисправный коммутатор, неправильно размещённая точка доступа или неупорядоченная кабельная система могут остановить весь офис. Поэтому руководство по проектированию офисной сети — это не просто технический документ для IT-специалистов. Это система бизнес-решений, которая определяет, могут ли сотрудники работать без перерывов, защищены ли данные клиентов и способен ли бизнес расти без дорогостоящих проектов реконструкции.
В малом и среднем предприятии сеть часто должна обеспечивать гораздо больше, чем просто доступ к интернету. Через неё работают облачные сервисы, видеоконференции, IP-телефония, печатное оборудование, терминалы склада, системы контроля доступа, камеры наблюдения и гостевой Wi‑Fi. Если эти элементы добавляются постепенно без общего плана, риск — это не только медленное соединение. Риск — это простой, инцидент безопасности и невозможность быстро найти причину проблемы.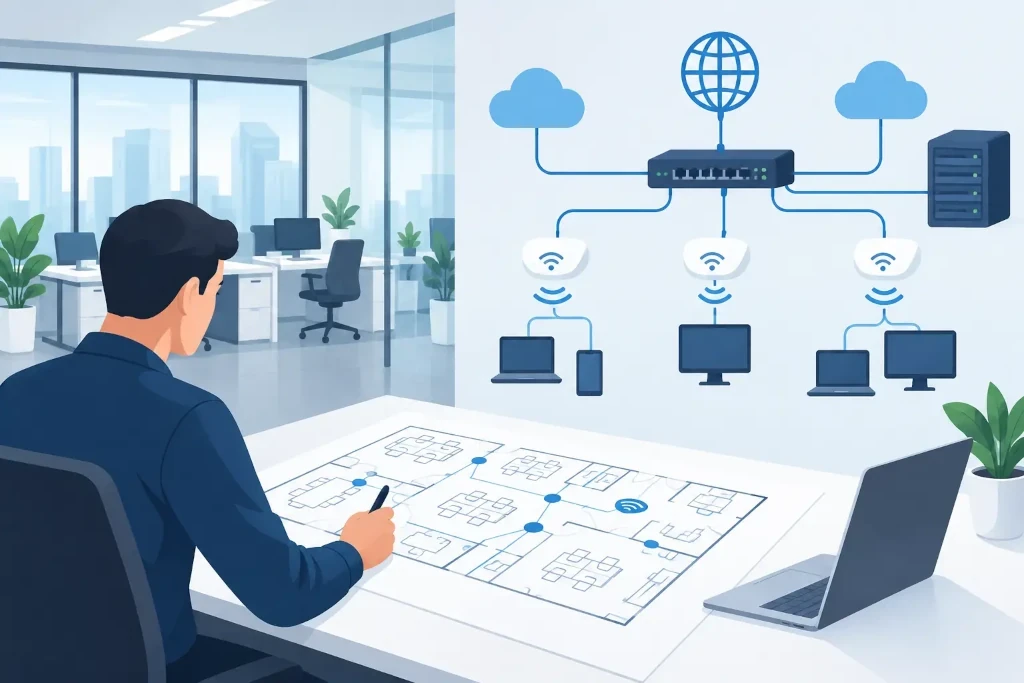
Начните с бизнес-потребностей, а не с каталога оборудования
Проектирование сети следует начинать с вопроса: что компания должна уметь делать, даже если одно соединение или один компонент выйдет из строя? Ответ будет разным для офиса с 15 сотрудниками и гибридной моделью работы и для компании со складом, центром обслуживания клиентов и несколькими филиалами.
Прежде чем выбирать межсетевой экран, коммутаторы или беспроводные точки доступа, необходимо зафиксировать число пользователей, расположение рабочих мест, критические системы и ожидаемый рост. Также следует оценить, какие процессы чувствительны к задержкам. Для бухгалтерской системы может быть важна доступность, для видеоконференций — стабильная полоса пропускания, а для производственного или складского оборудования — непрерывная связь с локальными серверами.
На этом этапе стоит договориться о приемлемом уровне простоя. Для некоторых компаний сбой одного интернет-канала на пару часов — это неприятно, но допустимо. Для других это означает не обслуженных клиентов, остановку работы или риск штрафных санкций по договору. Это различие определяет, нужен ли резервный интернет-канал, два межсетевых экрана или только продуманный план замены оборудования.
Руководство по проектированию офисной сети начинается с аудита
Если офис уже работает, перед реконструкцией нужно понять текущую ситуацию. Документация нередко устарела или отсутствует вовсе, поэтому недостаточно просто поговорить о том, что Wi‑Fi в некоторых помещениях слабый. Необходимо обследовать помещения, телекоммуникационные шкафы, кабельную систему, электропитание, договоры на интернет, существующее оборудование и его конфигурацию.
В ходе аудита нужно выяснить, что подключено к сети и у кого есть административный доступ. Неизвестные устройства, общие пароли администратора и устаревшие коммутаторы часто создают больший риск, чем заметные проблемы с производительностью. Следует также проверить сроки поддержки программного обеспечения. Оборудование, которое ещё работает, может быть плохим выбором, если производитель больше не выпускает обновления безопасности.
Физическая инфраструктура не менее важна. Качественная структурированная кабельная система служит дольше, чем активное сетевое оборудование, поэтому экономия здесь может удорожить следующую реконструкцию. Каждый кабель должен быть промаркирован, телекоммуникационный шкаф — запираемым, а критическое оборудование должно быть подключено к источнику бесперебойного питания. В противном случае даже небольшое нарушение электропитания может привести к более длительному восстановлению, чем сам инцидент.
Проектируйте сегментированную, а не единую сеть
Все устройства в одной сети проще настроить, но такой подход плохо масштабируется и увеличивает последствия инцидентов. Компьютеры сотрудников, серверы, гостевой Wi‑Fi, камеры, телефония и IoT-устройства не должны автоматически получать доступ друг к другу только потому, что находятся в одном офисе.
Практичный подход — использовать отдельные сетевые сегменты, или VLAN, и определить между ними чёткие правила доступа. Гостям должен предоставляться интернет, но не доступ к внутренним файлам. Камеры должны иметь возможность связываться с системой записи, а не с компьютерами финансового отдела. Сотрудникам доступ к системам следует предоставлять в соответствии с их рабочими функциями, а не по принципу удобства.
Сегментация не гарантирует защиту от атак, однако она ограничивает распространение ущерба. Если одно устройство будет скомпрометировано или начнёт создавать чрезмерную нагрузку на сеть, остальная инфраструктура не окажется автоматически под тем же риском. Правила должны быть достаточно строгими, но не должны мешать реальным рабочим процессам. Именно поэтому потребности в доступе следует согласовывать вместе с владельцами процессов, а не только в технической команде.
Wi‑Fi нужно проектировать по помещению, а не по предположениям
Беспроводная сеть — это не один маршрутизатор у интернет-подключения. Материалы стен, стеклянные перегородки, металлические стеллажи, переговорные комнаты и соседние компании влияют на покрытие и помехи. Количество точек доступа нельзя достоверно определить только по площади офиса.
Перед внедрением следует провести обследование покрытия беспроводной сети или как минимум опираться на план помещений, плотность сотрудников и ожидаемое число устройств. В одной переговорной комнате 20 ноутбуков, телефонов и видеоконференция создают совершенно другую нагрузку, чем открытая офисная зона с редким использованием. Нужно также планировать гостевой доступ и ограничения его полосы пропускания, чтобы он не мешал бизнес-системам.
Важно безопасное удостоверение подлинности. Общий Wi‑Fi-пароль, который годами не менялся, создаёт трудноконтролируемый доступ после ухода сотрудников. В компании с более высокими требованиями к безопасности следует рассмотреть индивидуальную аутентификацию пользователей и централизованное управление доступом.
Безопасность и непрерывность нужно планировать одновременно
Межсетевой экран важен, но это не единственный уровень защиты. В проекте сети следует предусмотреть безопасный удалённый доступ, многофакторную аутентификацию для административных учётных записей, регулярные обновления прошивки и централизованный мониторинг журналов событий. Если компания не может видеть, что происходит в сети, она не сможет своевременно заметить отклонения.
Следует также оценить физические и поставочные риски. Имеет ли телекоммуникационный шкаф доступ только уполномоченный персонал? Использует ли резервный интернет другую технологию или другого провайдера? Хранятся ли резервные копии конфигураций вне самих сетевых устройств? Резервное подключение, находящееся в том же повреждённом вводе здания, не всегда обеспечивает реальную устойчивость.
Резервирование — это вопрос баланса между затратами и риском. Два коммутатора в каждой зоне рабочих мест не всегда являются оправданным вложением, но для центрального межсетевого экрана, интернет-соединения или серверного соединения резервирование может быть критически важным. Решение следует основывать на потерях от часа простоя, а не только на цене оборудования.
Выбирайте управляемое оборудование и понятную ответственность
Самое дешёвое устройство при покупке часто оказывается самым дорогим в эксплуатации. Неуправляемые коммутаторы, Wi‑Fi-устройства потребительского класса и случайный набор оборудования разных производителей затрудняют диагностику, внедрение политик безопасности и подключение новых сотрудников.
Управляемые устройства корпоративного класса должны обеспечивать сегментацию, централизованную настройку, обновления программного обеспечения, журналы доступа и оповещения о сбоях. Но не стоит переплачивать за функции, которыми компания не будет пользоваться. Правильный выбор зависит от числа филиалов, требований регуляторов, внутренней IT-компетенции и необходимого уровня поддержки.
Не менее важно определить ответственность. Должно быть известно, кому принадлежат учётные записи администратора, где хранятся конфигурации, кто утверждает изменения и кто действует в случае инцидента. Если эта информация остаётся у одного внешнего специалиста или бывшего сотрудника, компания не контролирует свою инфраструктуру.
Документация превращает сеть в управляемый сервис
После внедрения необходимо создать актуальную схему сети, план IP-адресов, описание VLAN, список оборудования, сроки гарантии и лицензий, а также историю изменений. Документация должна быть достаточно понятной, чтобы квалифицированный специалист смог восстановить работу даже в чрезвычайной ситуации.
Сеть — это не проект, который завершается в день установки. Это управляемый сервис, который нужно мониторить, тестировать и регулярно адаптировать. Изменения в числе сотрудников, планировке офиса, облачных системах или рисках безопасности влияют на первоначальные предположения.
В практике KSK IT сетевой проект оценивается по тому, насколько хорошо он поддерживает работу компании после внедрения, а не по числу устройств в шкафу. Хороший следующий шаг — связать технический план с ответственными людьми, бюджетом и регулярным циклом пересмотра. Тогда офисная сеть становится предсказуемым ресурсом компании, а не проблемой, о которой вспоминают только тогда, когда она перестаёт работать.
