АВТОРИЗАЦИЯ
Блог
Обзор бизнес-фаерволов для безопасности компании
Рабочий день может остановиться не только из-за сбоя сервера. Достаточно скомпрометированной учетной записи пользователя, вируса-вымогателя во вложении к письму или несанкционированного доступа к удаленному сервису, чтобы пострадали файлы, бухгалтерия, обслуживание клиентов и поставки. Поэтому обзор бизнес-фаерволов — это не вопрос одного устройства в серверной. Это решение о том, насколько хорошо компания умеет контролировать сетевые риски, замечать инциденты и продолжать работу, когда угроза уже началась.
В малом и среднем бизнесе фаервол должен уметь больше, чем просто блокировать нежелательные соединения. Он должен соответствовать модели работы компании, использованию облачных сервисов, числу филиалов, потребностям удаленных сотрудников и требованиям к непрерывности. Неподходящий выбор создает два противоположных риска: защита слишком слаба или же управление становится настолько сложным, что правила не поддерживаются регулярно.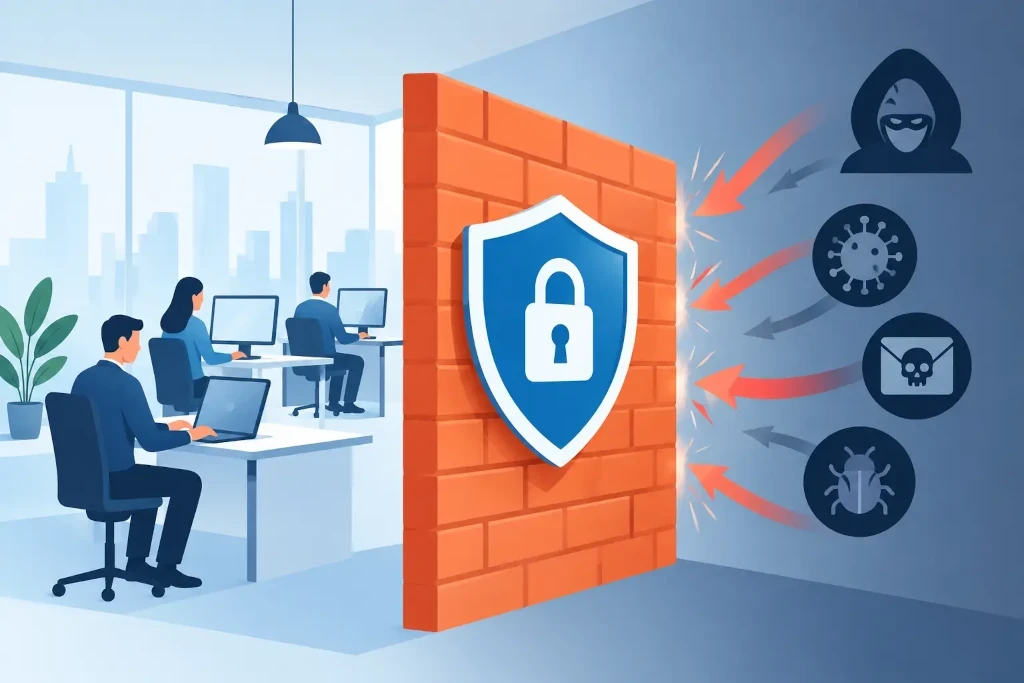
Что на самом деле обеспечивает фаервол для компании
Традиционный фаервол контролирует поток данных между внутренней сетью и интернетом, опираясь на адреса, порты и правила соединений. Этого уже недостаточно. Современным бизнес-решениям обычно нужны функции нового поколения: распознавание приложений, предотвращение попыток вторжения, фильтрация вредоносных сайтов, проверка на вредоносное ПО и централизованный сбор журналов.
Практический смысл прост. Фаервол должен уметь отличать оправданный доступ к Microsoft 365, бухгалтерской системе или клиентскому порталу от необычного потока данных, который может указывать на скомпрометированное устройство. Это не означает, что одно устройство заменяет обучение пользователей, резервные копии или управление доступом. Это один из ключевых уровней защиты, который объединяет эти меры в единую управляемую среду.
Обзор бизнес-фаерволов начинается с рабочей среды
Прежде чем сравнивать производителей или ценовые предложения, нужно выяснить, что именно вы защищаете. У компании с 15 офисными пользователями, которые в основном используют облачные сервисы, будут иные требования, чем у производственного предприятия со складскими терминалами, локальной ERP-системой и несколькими филиалами. В обоих случаях самый дешевый вариант не всегда будет самым экономичным решением.
Начните с карты сети. На ней должны быть видны подключения к интернету, беспроводные сети, серверы, облачные ресурсы, точки удаленного доступа, гостевая сеть и устройства, работа которых критически важна. Особого внимания требует среда, где в одной сети находятся офисные компьютеры, видеонаблюдение, производственное оборудование и гостевые устройства. Если эти зоны не разделены, инцидент в одном сегменте может быстро затронуть всю инфраструктуру.
Следует оценить и поток данных. Получают ли сотрудники доступ к ресурсам из-за рубежа? Используются ли публичные облачные платформы? Нужен ли партнерам доступ к конкретной системе? Есть ли у компании два интернет-подключения? Эти ответы определяют не только необходимые функции, но и качество конфигурации, а также объем ежедневного управления.
Производительность: смотрите на реальную, а не рекламную скорость
Один из самых частых источников ошибок — выбор фаервола по максимальному показателю пропускной способности. Заявленная производителем скорость часто относится к базовому потоку данных без глубокой проверки содержимого. Когда включаются предотвращение вторжений, антивирусная проверка, веб-фильтрация и проверка зашифрованного трафика, фактическая производительность снижается.
Слишком маломощный фаервол может стать узким местом. Пользователи ощущают это как медленный доступ к облачным системам, нестабильные видеозвонки или сбои в удаленных соединениях. В то же время слишком крупная и сложная платформа может привести к ненужным расходам на лицензии и обслуживание.
Оценивайте не только текущую скорость интернета, но и рост в ближайшие три-пять лет. Учитывайте увеличение числа пользователей, новые офисные точки, более широкое использование SaaS и возможное резервное интернет-подключение. Правильный запас по производительности — это элемент непрерывности бизнеса, а не излишество.
Зашифрованный трафик и границы приватности
Большая часть интернет-трафика зашифрована. Если фаервол не проверяет такой поток, вредоносный контент может оставаться невидимым. Но полная проверка TLS требует ресурсов процессора, правильного управления сертификатами и четких правил о том, для каких сайтов проверку не применять.
Здесь нет универсального ответа. Финансовые, медицинские и отдельные кадровые сервисы могут требовать исключений из-за приватности, совместимости или нормативных требований. Непродуманная проверка зашифрованного трафика может вызвать ошибки доступа и недовольство пользователей. С другой стороны, ее полное отсутствие снижает видимость. Решение должно основываться на оценке рисков, а не только на стандартной конфигурации.
Сегментация снижает влияние инцидента
Хороший фаервол — это не только граница между офисом и интернетом. Он помогает разделять сетевые зоны и внутри компании. Гостевой беспроводной сети не следует видеть бухгалтерские компьютеры. Камерам видеонаблюдения не нужен доступ к файловому серверу. Производственному оборудованию часто нужны строго определенные соединения, а не свободный доступ ко всей сети.
Сегментация снижает так называемое боковое перемещение — ситуацию, когда злоумышленник после компрометации одного устройства ищет следующую цель. Она также упрощает управление, потому что правила доступа можно основывать на бизнес-функции, а не на отдельных устройствах. Такой подход особенно полезен компаниям, которые растут, переезжают в новый офис или интегрируют инфраструктуру приобретенной компании.
Удаленный доступ не должен быть компромиссом
VPN по-прежнему является распространенным способом, которым сотрудники и администраторы получают доступ к внутренним ресурсам. Однако удаленный доступ — также частая цель атак. Для безопасного доступа необходимы многофакторная аутентификация, индивидуальные учетные записи пользователей, минимальные права доступа и регулярная проверка неактивных учетных записей.
Следует избегать общих VPN-аккаунтов и постоянно открытых административных портов в интернете. Если внешнему партнеру нужен доступ, он должен быть ограничен по времени, пользователю и конкретному ресурсу. Фаервол помогает реализовать эти принципы, но сам процесс доступа должен быть утвержден также на уровне руководства компании и владельцев ответственных систем.
Лицензии, поддержка и общая стоимость
Цена покупки устройства — лишь часть расходов. Для многих бизнес-платформ услуги безопасности, централизованное управление, техническая поддержка и обновления программного обеспечения доступны по срочной лицензии. Если лицензия заканчивается, фаервол может продолжать передавать трафик, но потерять новейшие определения угроз или другие важные функции.
Поэтому предложения следует сравнивать на период в три-пять лет. Нужно учитывать аппаратное обеспечение или абонентскую плату, лицензии, внедрение, настройку, документацию, резервное устройство, мониторинг и поддержку инцидентов. Недорогое стартовое решение может оказаться дорогим, если ему не хватает качественной поддержки или замена потребуется уже через короткое время.
Управление и журналы так же важны, как и устройство
Фаервол без пересмотренной конфигурации — это неполный механизм контроля. Правила со временем накапливаются: открывается доступ к новой системе, подключается поставщик, внедряется удаленная работа, а временное исключение остается в силе годами. Регулярный пересмотр правил помогает удалять ненужные разрешения и замечать рискованные настройки.
Журналы полезны только тогда, когда кто-то их контролирует и способен действовать. Компания должна знать, кто получает предупреждения о подозрительной активности, как определяется приоритет инцидента и насколько быстро происходит эскалация. В случае управляемой IT-среды эти обязанности должны быть определены на уровне сервиса, а не оставаться неопределенным предположением.
В практической проверке стоит подтвердить пять вопросов:
- Есть ли у конфигурации, лицензий и учетных записей администратора понятственный ответственный?
- Замечаются ли критические события вне рабочего времени?
- Есть ли актуальная резервная копия конфигурации и план замены на случай сбоя устройства?
- Пересматриваются ли правила фаервола после изменений инфраструктуры или персонала?
- Есть ли во время инцидента контактное лицо с правом принимать решения?
Когда нужна более высокая доступность
Если прекращение доступа к интернету останавливает продажи, обслуживание клиентов, склад или удаленную работу, одного фаервола может быть недостаточно. В конфигурации высокой доступности используются два устройства, которые могут взять на себя работу в случае сбоя. Это часто дополняется двумя интернет-подключениями и проверенным сценарием переключения.
Такая архитектура нужна не каждому офису. Небольшой команде, которая временно может работать через мобильный интернет или отложить некоторые процессы, расходы могут не быть оправданы. Но для компаний со строгими обязательствами перед клиентами, непрерывным производством или масштабной электронной коммерцией цена простоя часто выше, чем стоимость резервного решения.
В практике КСК IT выбор фаервола следует связывать с более широким управлением инфраструктурой: резервными копиями, защитой идентичностей, сегментацией сети, документацией и планом восстановления. Само по себе устройство не создает устойчивость. Ее создают прозрачная архитектура и регулярно проверяемые рабочие процессы.
Следующий полезный шаг — не спешно заказывать конкретную модель, а проверить текущую среду на соответствие критическим процессам компании. Если вы можете четко ответить, что нужно защищать, какой простой допустим и кто будет реагировать в момент инцидента, выбор фаервола становится обоснованным бизнес-решением, а не техническим предположением.
