АВТОРИЗАЦИЯ
Блог
Как правильно документировать IT-системы компании
Когда критическая система перестаёт работать, компании не нужна ещё одна догадка о том, где хранятся данные или у кого есть доступ к административной учётной записи. Ей нужна надёжная информация. Поэтому вопрос о том, как документировать IT-системы компании, — это не просто техническая задача; это требование к непрерывности бизнеса, безопасности и управленческому контролю.
В малом и среднем бизнесе IT-знания часто сосредоточены у одного человека, внешнего поставщика или даже бывшего сотрудника. Пока всё работает, этот риск может оставаться незамеченным. Но отказ сервера, инцидент кибербезопасности, аудит, переезд офиса или приобретение компании быстро выявляют недостатки документации. Хорошая документация сокращает время восстановления, предотвращает ненужные расходы и позволяет принимать решения, опираясь на факты.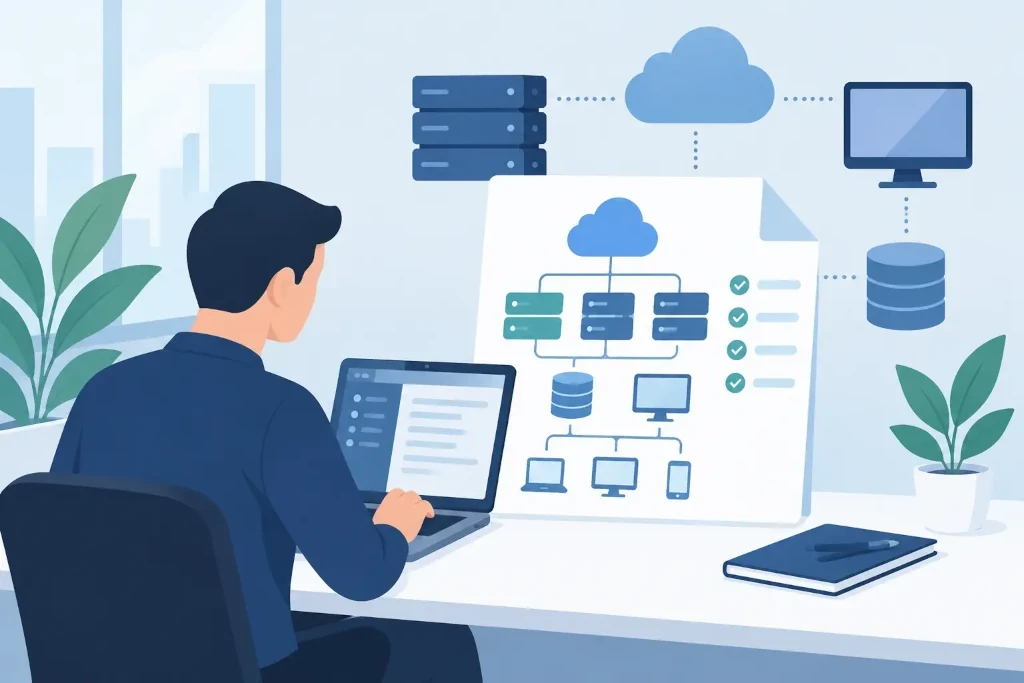
Начните с критичности для бизнеса, а не со списка оборудования
Распространённая ошибка — начать с учёта всех компьютеров, принтеров и номеров лицензий. Это тоже необходимо, но само по себе не объясняет, что для компании важнее всего. Сначала связывайте документацию с процессами: как обслуживаются клиенты, выполняются платежи, обрабатываются заказы, поддерживается производство или хранятся договоры.
Определите системы, остановка которых приведёт к прямым финансовым или репутационным потерям. Например, бухгалтерская платформа может быть критической на конец месяца, тогда как CRM-система — ежедневно. Это различие должно отражаться в документации: как быстро систему нужно восстановить, сколько данных можно потерять и кто из руководителей бизнеса принимает решения во время инцидента.
Именно здесь документация становится основой плана аварийного восстановления. Если вы не можете чётко определить приоритеты, резервные копии и процедуры восстановления тоже могут быть настроены неверно.
Как документировать IT-системы компании по слоям
Понятная документация — это не один объёмный файл, который никто не открывает. Это взаимосвязанная совокупность информации, отвечающая на конкретные операционные вопросы. На практике её рекомендуется строить в несколько слоёв.
1. Обзор IT-среды для руководства
Первый слой — краткий, понятный обзор IT-среды компании. В нём укажите основные бизнес-системы, модель инфраструктуры — локальная, облачная или гибридная —, ключевые риски, ответственных лиц и поставщиков. Этот документ не должен содержать спецификацию каждого сетевого порта. Его задача — помочь руководству понять, от чего зависит работа компании и куда нужны инвестиции.
В обзоре также должны быть указаны владельцы. Для каждого важного решения нужен бизнес-владелец, который определяет потребность и приоритет, и технический ответственный, который поддерживает решение. Если обе роли не определены, проблемы часто решаются слишком поздно.
2. Реестр инфраструктуры и активов
Следующий слой — точный учёт активов. В него включают серверы, рабочие станции, мобильные устройства, сетевое оборудование, межсетевые экраны, точки беспроводного доступа, принтеры и критическую периферию. Для каждого актива следует указать как минимум местоположение, модель, серийный номер, статус гарантии, ответственного пользователя или подразделение, операционную систему и статус обслуживания.
Облачные сервисы следует регистрировать с такой же серьёзностью, как и физическое оборудование. Нередко самые важные данные компании находятся на платформах программного обеспечения как услуги, в файловых хранилищах или на виртуальных серверах. Документируйте владельца учётной записи, контактное лицо по оплате, срок подписки, регион хранения данных и интеграции с другими системами.
Реестр активов помогает не только при инцидентах. Он позволяет планировать замену, контролировать лицензии, готовить бюджет и снижать риск того, что в компании останутся не обновлённые или неуправляемые устройства.
3. Сетевая и системная архитектура
Технической команде нужна актуальная схема сети: интернет-подключения, межсетевые экраны, сегменты VLAN, VPN, сети Wi‑Fi, серверы, облачные подключения и соединения удалённых офисов. Схема должна быть достаточно подробной, чтобы квалифицированный специалист мог начать диагностику без многочасового исследования.
Наряду со схемой документируйте взаимные зависимости систем. Например, клиентский портал может зависеть от управления идентификацией, базы данных, почтовых уведомлений и внешнего платёжного сервиса. Изменение одного компонента может повлиять на всю цепочку. Такие зависимости особенно важны при планировании изменений и анализе после инцидента.
Схема не должна становиться риском для безопасности. В ней можно указывать принципы адресации и соединения систем, но пароли, коды восстановления и полные сведения о доступе администраторов следует хранить отдельно, в зашифрованном менеджере паролей с журналами доступа.
4. Документация по доступам, безопасности и восстановлению
Документация по доступам должна отвечать на три вопроса: у кого есть доступ, зачем он нужен и как он пересматривается. Регистрируйте учётные записи администраторов, привилегированные роли, общие учётные записи, метод многофакторной аутентификации и условия доступа внешних поставщиков. Общие административные учётные записи допустимы только в исключительных ситуациях, поскольку они затрудняют определение ответственности.
Отдельно описывайте резервное копирование и восстановление. Недостаточно записи о том, что резервные копии создаются каждую ночь. Нужно знать, какие данные копируются, как долго хранятся копии, изолированы ли они от основной среды, кто отслеживает ошибки и когда в последний раз проводилось реальное тестирование восстановления.
Документируйте также порядок реагирования на инциденты: кого уведомлять, как сохранять доказательства, как отключить скомпрометированное устройство и кто общается с клиентами или партнёрами. Такой план не гарантирует, что инцидент не произойдёт, но он значительно уменьшает хаос в первые критические часы.
Выберите место хранения, которое безопасно и практически доступно
Документация, доступная только на компьютере одного сотрудника или в переписке по электронной почте, — это не документация, а личная коллекция заметок. Используйте централизованное решение с ролями, историей версий, доступами с возможностью аудита и резервным копированием. Выбором может быть платформа документации, база знаний или управляемая среда документов. Важнее названия инструмента — процесс.
Следует разделять повседневную техническую информацию и особенно чувствительные данные. Например, описания систем и процедуры могут быть доступны IT-команде, тогда как данные аварийного доступа — только ограниченному кругу уполномоченных лиц. Одновременно нужно предусмотреть, как получить доступ к критической информации, если основная система идентификации или офис недоступны.
Внедрите ритм обслуживания, а не разовый проект
Документация устаревает быстрее, чем компании обычно предполагают. Новый облачный сервис, уход сотрудника, замена межсетевого экрана или переезд в другой офис могут сделать несколько разделов неактуальными. Поэтому для каждого существенного изменения должен быть критерий завершения: техническая работа не считается завершённой, пока документация не обновлена.
Определите и регулярный пересмотр. Для критических систем и доступов его обычно проводят раз в квартал, а более полный обзор инфраструктуры и восстановления — как минимум раз в год. При пересмотре не только исправляют записи, но и проверяют, действительно ли задокументированная процедура работает на практике.
Особое внимание требуется при смене поставщиков. По окончании договора компания должна получить актуальную информацию о конфигурациях, лицензиях, доменах, доступах и резервных копиях. Учётные записи компании и права администратора должны оставаться под контролем компании, а не только у внешнего поставщика услуг.
Когда требуется независимый взгляд
Если IT-среда формировалась постепенно, упорядочивание документации может выявить неуправляемые риски: неизвестные учётные записи администратора, устаревшие серверы, неутверждённые облачные сервисы или резервные копии, которые никогда не тестировались. В такой ситуации внешний IT-аудит или инвентаризация документации помогает получить объективную отправную точку, особенно перед приобретением компании, сертификацией, оценкой страхования или существенным изменением инфраструктуры.
В практике KSK IT такая работа связывается с реальным обслуживанием и планированием непрерывности, а не с подготовкой документов для архива. Ценность возникает тогда, когда информация помогает быстро действовать, принимать обоснованные решения и сохранять контроль над технологической средой.
Начните с одной критически важной бизнес-услуги и проверьте простой сценарий: если бы завтра утром она была недоступна, знала бы ваша команда, что делать, кому звонить и как восстановить работу? Если ответ неясен, документация уже стала приоритетом.
