АВТОРИЗАЦИЯ
Блог
Как безопасно внедрить сегментацию сети в офисе
Один заражённый ноутбук не должен давать злоумышленнику доступ к бухгалтерии, серверам, производственным системам и резервным копиям. Именно поэтому вопрос, как внедрить сегментацию сети в офисе, — это не только техническая задача. Это управленческое решение о том, насколько сильно один инцидент может повлиять на работу компании.
В малом и среднем бизнесе сеть часто растёт постепенно. Добавляют новую точку беспроводного доступа, принтер, камеру видеонаблюдения, гостевой Wi‑Fi или подключение к облачному сервису. Если эти изменения не планируются в общей архитектуре, все пользователи и устройства оказываются в одной сети. Это удобно в краткосрочной перспективе, но создаёт ненужный риск, усложняет расследование инцидентов и увеличивает вероятность простоя.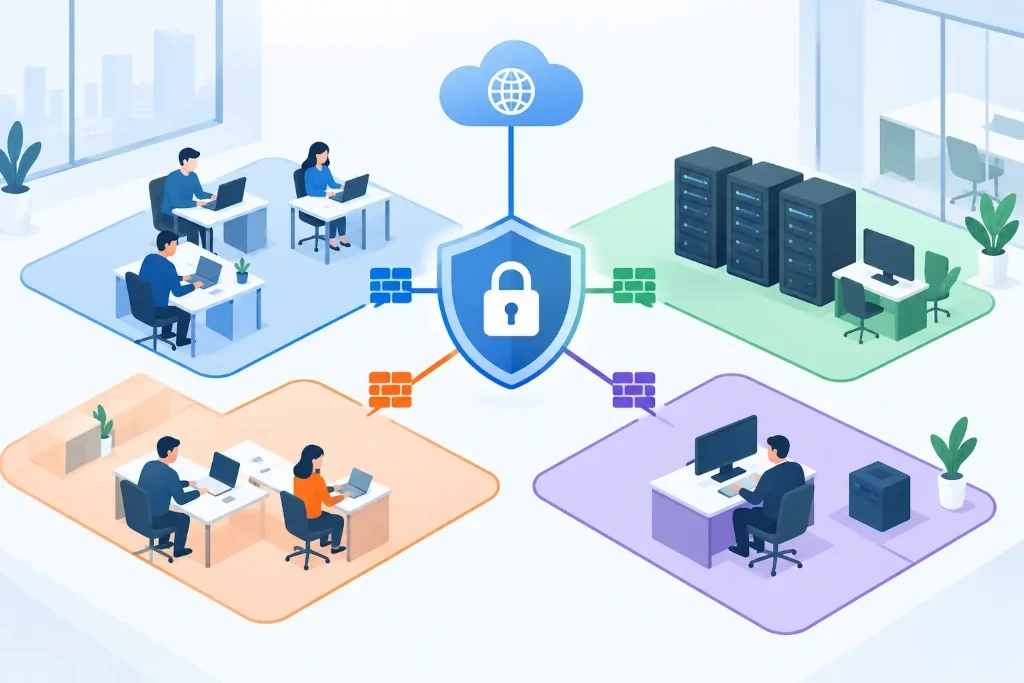
Что сегментация меняет в профиле рисков компании
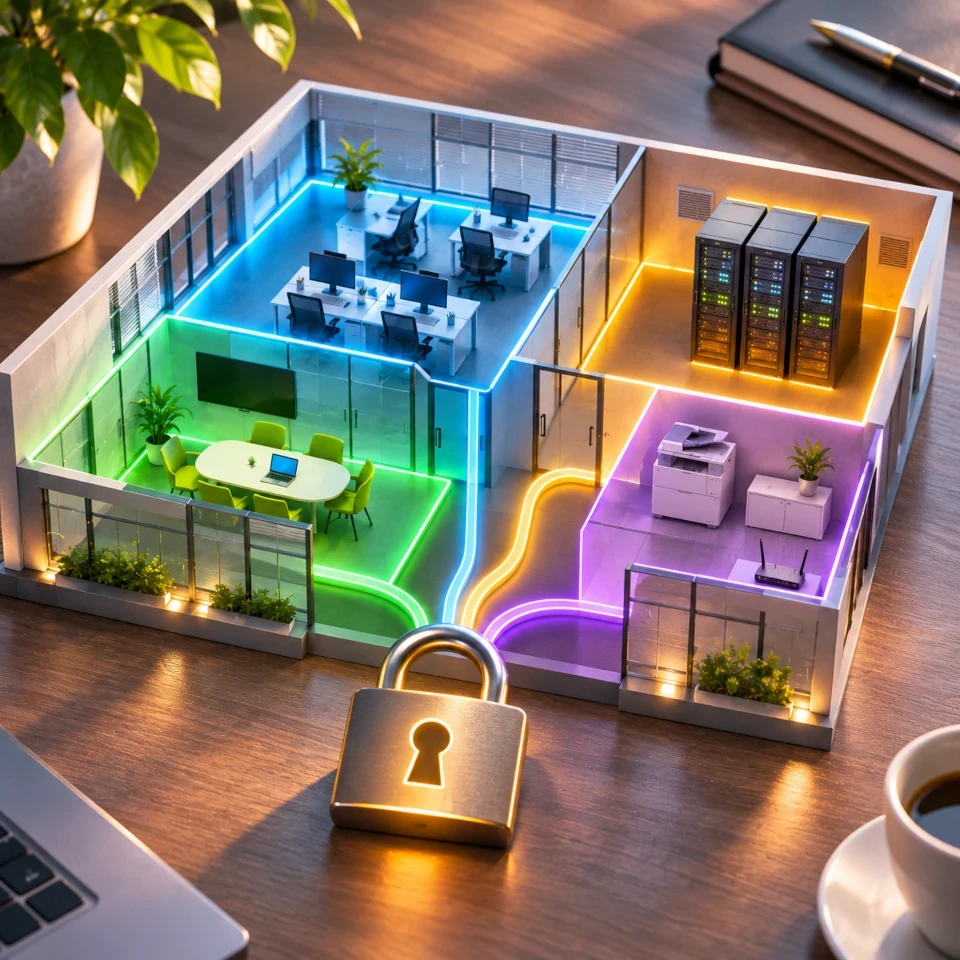
Сегментация сети разделяет инфраструктуру на отдельные логические зоны. У каждой зоны есть своё назначение, правила доступа и мониторинг. Компьютеры сотрудников могут взаимодействовать только с теми ресурсами, которые нужны для работы, а гостевые устройства не видят внутренние серверы. В свою очередь, видеонаблюдение, IoT-устройства и принтеры не воспринимаются как доверенная часть среды финансовых или кадровых систем.
Главное преимущество — ограничение инцидента. Если на устройство пользователя попадает программа-вымогатель или похищаются данные доступа, правильно разделённая сеть уменьшает возможность перемещения на другие системы. Сегментация сама по себе не останавливает каждую атаку, но снижает радиус её воздействия и даёт IT-команде больше времени на реакцию.
Она также улучшает повседневное управление. Становится легче увидеть, какие устройства создают необычный поток данных, где используются устаревшие протоколы и какие доступы действительно необходимы. В аудитах такая структура позволяет яснее доказать, что компания контролирует доступ к чувствительным данным и критическим системам.
Начинайте с бизнес-процессов, а не с номеров VLAN
Технически сегментацию часто реализуют с помощью VLAN, правил маршрутизации, межсетевого экрана и списков контроля доступа. Однако успешный проект начинается с функций компании, а не с команд конфигурации. Прежде чем определять сетевые зоны, нужно знать, где находятся критические данные, кто их использует и какая коммуникация необходима для рабочих процессов.
Создайте практическую карту инфраструктуры. В неё должны входить пользовательские компьютеры, серверы, подключения к облачным ресурсам, беспроводные сети, принтеры, телефония, видеонаблюдение, производственное или складское оборудование и решения для удалённого доступа. Особенно важно выявить устройства, за которые уже никто не отвечает, но которые по-прежнему имеют доступ к сети.
Затем определите приоритеты данных и процессов. Бухгалтерская система, данные клиентов, контроллеры домена, файловый сервер, хранилище резервных копий и инструменты удалённого администрирования обычно требуют более строгой защиты, чем общий принтер. Однако модель сегментации зависит от деятельности компании. Для логистической компании критичной может быть непрерывная работа складских терминалов, а для компании, оказывающей профессиональные услуги, — конфиденциальность клиентских документов.
Определите зоны доверия
Для большинства офисов в первом этапе внедрения не нужны десятки сложных сегментов. Разумная стартовая модель выделяет как минимум такие четыре зоны:
- рабочие устройства сотрудников и корпоративная беспроводная сеть;
- серверы, сервисы идентификации и бизнес-приложения;
- гостевые, личные и временно подключённые устройства;
- принтеры, телефония, камеры и другие IoT- или операционные устройства.
В зависимости от профиля риска отдельно следует выделить также среду администрирования и резервные копии. Эти зоны часто становятся целью атак. У рабочей станции администратора не должен быть тот же уровень доступа, что у компьютера для ежедневной почты и веб-сёрфинга. Точно так же систему резервного копирования нельзя делать свободно доступной из всех пользовательских сетей.
Разработайте принципы доступа до технической настройки
Сегментация не даёт ценности, если между всеми зонами разрешена полная коммуникация. Каждое соединение должно быть обосновано конкретной рабочей необходимостью. Практический базовый принцип таков: по умолчанию блокировать, при необходимости разрешать.
Например, рабочим устройствам может понадобиться доступ к файловому серверу, серверу печати и определённым облачным приложениям. Принтеру, в свою очередь, не нужно устанавливать соединение с компьютерами сотрудников или получать доступ к финансовой системе. Гостевая сеть может использовать интернет, но не должна достигать внутренних IP-диапазонов. Эти правила следует зафиксировать в понятной матрице доступа, которую утверждают и IT, и ответственные владельцы процессов.
Здесь также нужно принимать компромиссы. Слишком строгие правила без тестирования могут остановить законную работу, особенно в системах со старыми интеграциями. В то же время чрезмерно широкие исключения постепенно отменяют смысл сегментации. Поэтому каждое исключение должно быть документировано, с указанием владельца и даты регулярного пересмотра.
Как внедрить сегментацию сети в офисе поэтапно
Безопаснее всего начать с проверки готовности инфраструктуры. Нужно оценить, поддерживают ли коммутаторы VLAN, способны ли точки беспроводного доступа привязывать разные SSID к отдельным зонам и хватает ли у межсетевого экрана производительности для обработки межсегментного трафика. Устаревшее оборудование может технически создать VLAN, но не суметь поддерживать необходимую политику безопасности, журналы или пропускную способность.
Следующий шаг — пилотный проект. Обычно хороший старт — полное отделение гостевого Wi‑Fi от внутренней сети и перенос IoT-устройств в отдельный сегмент. Это даёт немедленное снижение риска при сравнительно небольшом влиянии на основные процессы. Затем можно отделить серверы, среду администрирования и отдельные группы пользователей.
Перед каждым изменением должен быть план возврата. Это означает задокументированную текущую конфигурацию, окно изменений, ответственное лицо и чёткие тесты после внедрения. Нужно проверять не только доступ в интернет, но и печать, телефонию, VPN, удалённую работу, аутентификацию, бухгалтерские приложения и выполнение резервного копирования.
Изменения следует вносить контролируемо, а не перестраивать всю сеть за один вечер. Поэтапный подход позволяет выявить скрытые зависимости, например устройство, использующее фиксированный IP-адрес, или приложение, которое связывается с сервером через нестандартный порт. Такие детали часто определяют реальную сложность проекта.
Сегментацию нужно поддерживать, а не только настроить
После внедрения начинается этап управления. Журналы межсетевого экрана, мониторинг сетевого трафика и предупреждения о несанкционированных соединениях помогают замечать ошибки и возможную вредоносную активность. Если правило часто срабатывает, нужно выяснить, связано ли это с нормальной бизнес-потребностью, неправильной конфигурацией или попыткой обойти контроль.
Как минимум раз в год, а также после существенных изменений, необходимо пересматривать матрицу доступа. Если компания внедряет новую ERP-систему, переносит сервисы в облако, открывает филиал или приобретает другую компанию, сетевую архитектуру нужно оценить заново. Сегментация, достаточная два года назад, может уже не соответствовать текущим рискам.
Эффективное управление включает и документацию: схемы сети, назначение VLAN, IP-план, обоснование правил межсетевого экрана и контактные лица. Это снижает зависимость от одного специалиста и ускоряет восстановление во время инцидента. В практике KSK IT такое прозрачное управление важно не только для безопасности, но и для внешнего аудита, требований страхования и поддержки решений по развитию компании.
Сегментация сети — это не проект, который оценивают по количеству созданных VLAN. Это дисциплина, которая определяет, кто к кому может получить доступ, зачем это нужно и как быстро компания может изолировать проблему. Начните с одной чёткой границы — например, разделения гостевой и внутренней сети — и выстраивайте остальную архитектуру так, чтобы безопасность не мешала компании работать, а помогала ей продолжать работу даже во время инцидента.
