AUTORIZĀCIJA
Blogs
Labākie VPN risinājumi uzņēmumiem 2026
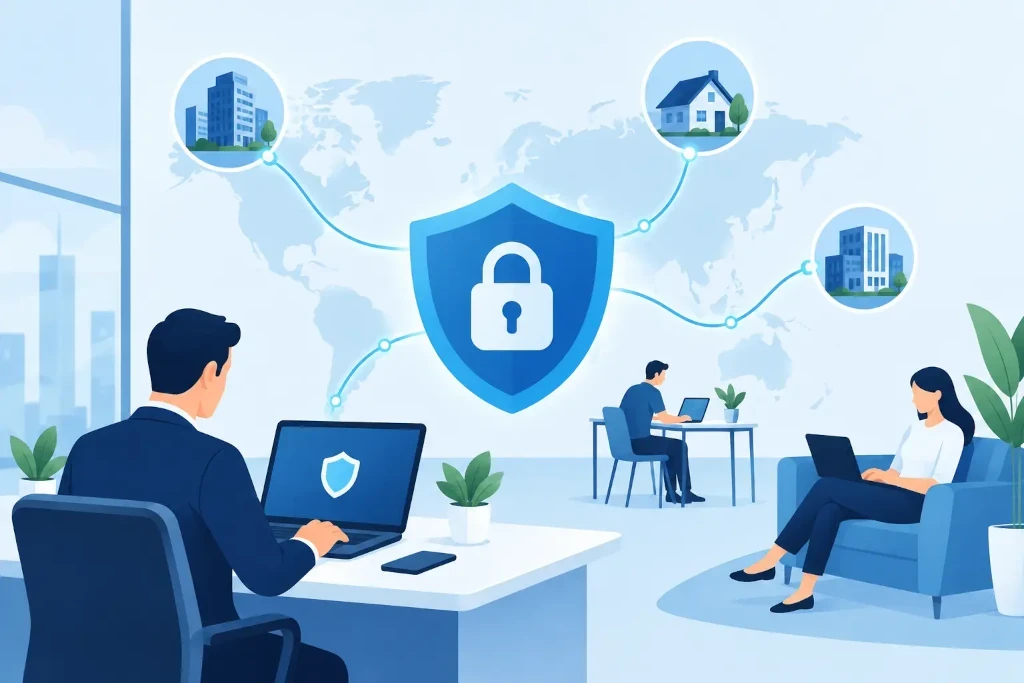
Darbinieks pieslēdzas finanšu sistēmai no mājām, ārpakalpojuma speciālists saņem piekļuvi vienam serverim, bet filiāle apmainās ar datiem ar centrālo biroju. Šīs ir trīs atšķirīgas piekļuves situācijas, kurām nav obligāti vajadzīgs viens un tas pats risinājums. Tāpēc labākie VPN risinājumi uzņēmumiem nav universāls produktu saraksts - tā ir pareizi izvēlēta piekļuves arhitektūra, kas samazina risku, neapgrūtina darbu un ir pārvaldāma arī uzņēmumam augot.
VPN jeb virtuālais privātais tīkls šifrē datu plūsmu starp lietotāju vai tīklu un uzņēmuma resursiem. Tomēr uzņēmuma vadībai svarīgāks ir praktiskais jautājums: kurš drīkst piekļūt kam, no kādas ierīces, ar kādu autentifikāciju un cik ātri šo piekļuvi var atsaukt? Ja uz šiem jautājumiem nav skaidras atbildes, VPN pats par sevi drošību negarantē.
Labākie VPN risinājumi sākas ar piekļuves modeli
Bieža kļūda ir sākt ar piegādātāja vai licences cenas izvēli. Vispirms jānosaka, kādi resursi jāaizsargā un kā darbinieki tos izmanto. Uzņēmumam ar vienu biroju un desmit attālinātiem darbiniekiem vajadzības būtiski atšķiras no ražošanas uzņēmuma ar vairākām filiālēm, lokāliem serveriem, noliktavas sistēmām un piegādātāju piekļuvi.
Attālinātās piekļuves VPN ir piemērots gadījumos, kad konkrēti lietotāji pieslēdzas iekšējiem resursiem no ārēja tīkla. Tas ir ierasts risinājums administratoriem, grāmatvedības sistēmu lietotājiem un hibrīddarba komandām. Savukārt vietņu savienojums jeb site-to-site VPN savieno divus vai vairākus uzņēmuma tīklus, piemēram, biroju Rīgā ar filiāli Liepājā vai datu centru ar mākoņvidi.
Trešais modelis ir lietojumprogrammu līmeņa piekļuve, ko bieži sasaista ar Zero Trust principiem. Lietotājs nesaņem piekļuvi visam iekšējam tīklam, bet tikai konkrētai sistēmai. Šāda pieeja samazina kaitējuma apmēru, ja konts vai ierīce tiek kompromitēta, taču tās ieviešana prasa rūpīgāku identitāšu, lietojumprogrammu un piekļuves politiku sakārtošanu.
Izvēle jābalsta riskā, nevis tikai ātrumā
Ātrums ir svarīgs, īpaši darbā ar failu serveriem, CAD projektiem vai attālinātām darbvirsmām. Taču ātrs savienojums ar pārāk plašām tiesībām ir drošības problēma, nevis priekšrocība. Vadībai ir vērts vērtēt VPN risinājumu pēc tā, cik labi tas atbalsta uzņēmuma kontroles prasības.
Pirmkārt, būtiska ir daudzfaktoru autentifikācija. Parole viena pati vairs nav pietiekams drošības slānis, jo īpaši piekļuvei finanšu datiem, administrācijas rīkiem un klientu informācijai. Otrkārt, jāspēj piesaistīt piekļuvi lietotāja identitātei un darba ierīces stāvoklim. Piemēram, uzņēmums var atļaut pieslēgties tikai no pārvaldīta datora ar aktivizētu diska šifrēšanu, aktuāliem drošības atjauninājumiem un aizsardzību pret ļaunprogrammatūru.
Treškārt, vajadzīgi pārskatāmi žurnāli. Incidenta, audita vai darbinieka aiziešanas situācijā jābūt iespējai noskaidrot, kas, kad un kam ir piekļuvis. Tas nav tikai lielo uzņēmumu jautājums. Arī nelielai organizācijai jāspēj operatīvi atslēgt kontu, pārskatīt administratoru darbības un pierādīt piekļuves kontroli klientam vai auditoram.
Pilna tīkla piekļuve vai piekļuve tikai vajadzīgajam?
Tradicionāls VPN bieži piešķir lietotājam piekļuvi plašam iekšējam tīklam. Tas ir vienkāršāk ieviešams, taču rada papildu risku: ja tiek nozagts lietotāja konts, uzbrucējs var mēģināt pārvietoties starp sistēmām. Tīkla segmentēšana un lomu balstītas piekļuves tiesības šo risku būtiski samazina.
Piekļuve tikai konkrētām lietojumprogrammām parasti ir drošāka ārpakalpojumu sniedzējiem, partneriem un īslaicīgiem projektiem. Toties tā nav vienmēr praktiskākā izvēle, ja IT administratori ikdienā uztur daudzus serverus un tīkla komponentes. Šeit lietderīgs var būt atsevišķs, stingrāk kontrolēts administrācijas VPN ar papildu autentifikācijas prasībām un detalizētu darbību uzskaiti.
Kā izvērtēt VPN platformas uzņēmuma videi
Tirgū pieejami ugunsmūru ražotāju VPN risinājumi, mākoņdrošības platformas, kā arī vieglāki risinājumi, kuru pamatā ir WireGuard vai OpenVPN tehnoloģijas. Neviens no tiem nav automātiski labākais visiem. Pareiza izvēle ir atkarīga no esošās infrastruktūras, komandas kapacitātes un pārvaldības prasībām.
Ja uzņēmumā jau tiek izmantots centralizēts ugunsmūris filiālēs, tā ražotāja site-to-site un attālinātās piekļuves funkcijas bieži ir loģiska izvēle. Ieguvums ir vienota politiku, žurnālu un tīkla noteikumu pārvaldība. Trūkums var būt atkarība no konkrēta piegādātāja, licenču izmaksas un vajadzība uzturēt lokālu infrastruktūru.
Mākoņbalstīta piekļuves platforma ir piemērota uzņēmumiem, kuru sistēmas pārsvarā atrodas Microsoft 365, citās SaaS vidēs vai publiskajā mākonī. Tā var vienkāršot piekļuves kontroli starp dažādām atrašanās vietām un samazināt nepieciešamību uzturēt publiski pieejamu VPN vārteju. Taču jāizvērtē datu plūsmas maršruti, latentums, licences modelis un tas, vai uzņēmumam paliek piekļuve kritiskām sistēmām interneta vai pakalpojuma traucējumu laikā.
Atvērtā koda vai vieglie VPN risinājumi var būt tehniski efektīvi un ekonomiski mazām, prasmīgi pārvaldītām vidēm. Tie nav pēc definīcijas nedroši. Risks rodas tad, ja nav atbildīgā par konfigurāciju, atjauninājumiem, sertifikātiem, uzraudzību un lietotāju dzīves ciklu. Lētāka licence neatceļ administrēšanas darbu.
Ieviešana: piecas pārbaudes pirms piekļuves atvēršanas
VPN ieviešanu nevajadzētu pabeigt brīdī, kad pirmais darbinieks veiksmīgi pieslēdzas. Pirms risinājuma nodošanas ikdienas lietošanā ir jāapstiprina vairākas praktiskas kontroles:
- Lietotāju grupas un piekļuves tiesības atbilst darba lomām, nevis ērtībai vai vēsturiskām privilēģijām.
- Daudzfaktoru autentifikācija ir obligāta visiem attālinātajiem lietotājiem, īpaši administratoriem.
- Piekļuve no personīgām vai neatbilstoši aizsargātām ierīcēm ir ierobežota vai skaidri nošķirta.
- Žurnāli tiek glabāti pietiekami ilgi un ir pieejami incidentu izmeklēšanai.
- Ir pārbaudīts, kas notiek, ja lietotāja konts jāatslēdz nekavējoties, tiek pazaudēta ierīce vai nedarbojas primārais interneta savienojums.
Īpaša uzmanība jāpievērš sadalītajai datplūsmai jeb split tunneling. Šādā konfigurācijā uz uzņēmuma tīklu tiek virzīta tikai darba satiksme, bet pārējā interneta plūsma paliek lietotāja vietējā savienojumā. Tas var uzlabot veiktspēju un samazināt centrālā interneta kanāla noslodzi. Vienlaikus uzņēmums zaudē daļu kontroles pār lietotāja interneta datplūsmu, tāpēc nepieciešama laba ierīču aizsardzība, DNS drošība un skaidra politika.
Pretēja pieeja - visu datplūsmu virzīt caur uzņēmuma drošības infrastruktūru - sniedz lielāku redzamību un filtrēšanas iespējas, bet var radīt aizkavi un prasīt lielāku jaudu. Pareizā izvēle ir atkarīga no datu jutīguma, lietotāju skaita un pieejamās tīkla kapacitātes.
VPN ir daļa no darbības nepārtrauktības
Ja uzņēmuma kritiskās sistēmas ir pieejamas tikai caur VPN, tad VPN kļūst par darbības nepārtrauktības komponenti. Nepietiek ar vienu interneta pieslēgumu un vienu vārteju, ja piekļuves pārtraukums aptur klientu apkalpošanu, grāmatvedību vai ražošanu. Jāizvērtē rezerves internets, vārteju redundance, konfigurācijas dublējumi un atjaunošanas procedūras.
Tas pats attiecas uz dokumentāciju. IT komandai vai ārējam pārvaldības partnerim jāzina, kur atrodas konfigurācijas, kā tiek pārvaldīti sertifikāti, kas ir ārkārtas administratori un kā tiek veikta piekļuves atjaunošana pēc incidenta. Šie jautājumi ir būtiski arī uzņēmuma iegādes, audita vai vadības maiņas laikā.
KSK IT praksē VPN izvēli ir vērts skatīt kopā ar identitāšu pārvaldību, ugunsmūriem, rezerves kopijām un incidentu reaģēšanas plānu. Atsevišķi uzstādīts rīks var darboties, bet pārvaldīta sistēma dod vadībai skaidrību par atbildību, risku un izmaksām.
Labs nākamais solis nav nekavējoties nomainīt esošo VPN platformu. Vispirms kartējiet, kuri lietotāji, partneri un sistēmas patiešām izmanto attālināto piekļuvi, un pārbaudiet, vai katrai piekļuvei ir pamatots biznesa mērķis. Šis vienkāršais pārskats bieži atklāj ne tikai tehniskus riskus, bet arī ātri īstenojamas iespējas uzlabot uzņēmuma kontroli.
