AUTORIZĀCIJA
Blogs
Kā ieviest tīkla segmentāciju birojā droši
Viens inficēts klēpjdators nedrīkst dot uzbrucējam piekļuvi grāmatvedībai, serveriem, ražošanas sistēmām un rezerves kopijām. Tieši tāpēc jautājums, kā ieviest tīkla segmentāciju birojā, nav tikai tehnisks uzdevums. Tā ir vadības izvēle par to, cik plaši viens incidents drīkst ietekmēt uzņēmuma darbu.
Mazā un vidējā uzņēmumā tīkls bieži aug pakāpeniski. Pievieno jaunu bezvadu piekļuves punktu, printeri, videonovērošanas kameru, viesu Wi-Fi vai mākoņpakalpojuma savienojumu. Ja šīs izmaiņas netiek plānotas kopīgā arhitektūrā, visi lietotāji un ierīces nonāk vienā tīklā. Tas ir ērti īstermiņā, bet rada nevajadzīgu risku, sarežģī incidentu izmeklēšanu un palielina dīkstāves iespējamību.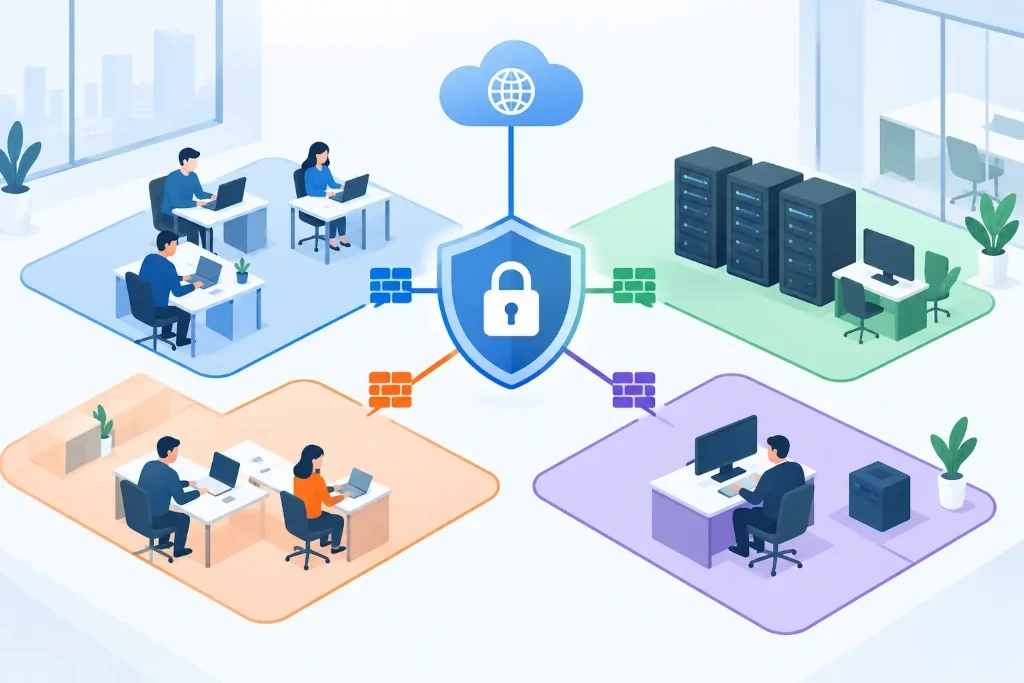
Ko segmentācija maina uzņēmuma risku profilā
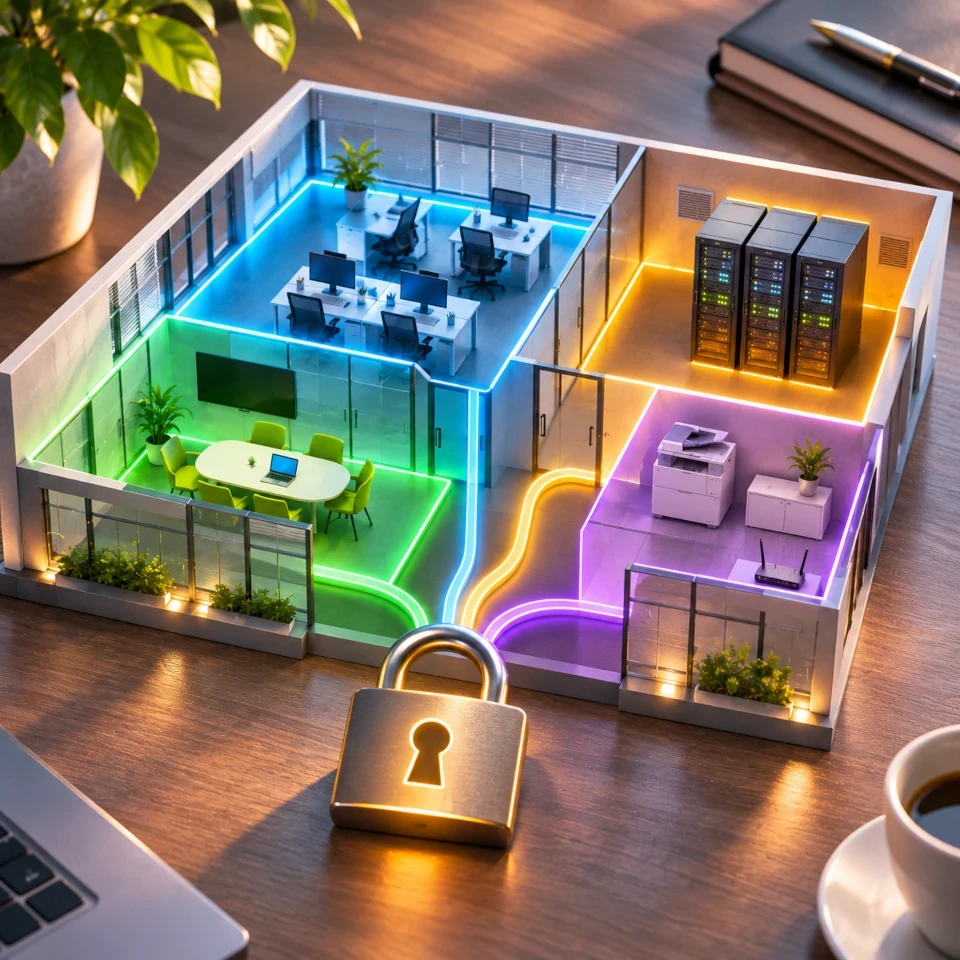
Tīkla segmentācija sadala infrastruktūru atsevišķās loģiskās zonās. Katrai zonai ir savs mērķis, piekļuves noteikumi un uzraudzība. Darbinieku datori var sazināties ar tiem resursiem, kas nepieciešami darbam, bet viesu ierīces nevar redzēt iekšējos serverus. Savukārt videonovērošana, IoT ierīces un printeri netiek uztverti kā uzticama daļa no finanšu vai personāla sistēmu vides.
Būtiskākais ieguvums ir incidenta ierobežošana. Ja lietotāja ierīcē nonāk izspiedējprogrammatūra vai tiek nozagti piekļuves dati, pareizi nodalīts tīkls samazina iespēju pārvietoties uz citām sistēmām. Segmentācija pati par sevi neaptur katru uzbrukumu, taču tā samazina tā ietekmes rādiusu un dod IT komandai vairāk laika reaģēt.
Tā uzlabo arī ikdienas pārvaldību. Kļūst vieglāk redzēt, kuras ierīces rada neparastu datu plūsmu, kur tiek izmantoti novecojuši protokoli un kādas piekļuves patiesībā ir nepieciešamas. Auditos šāda struktūra ļauj skaidrāk pierādīt, ka uzņēmums kontrolē piekļuvi sensitīviem datiem un kritiskajām sistēmām.
Sāciet ar biznesa procesu, nevis VLAN numuriem
Tehniski segmentāciju bieži īsteno ar VLAN, maršrutēšanas noteikumiem, ugunsmūri un piekļuves kontroles sarakstiem. Tomēr veiksmīgs projekts sākas ar uzņēmuma funkcijām, nevis konfigurācijas komandām. Pirms definēt tīkla zonas, jāzina, kur atrodas kritiskie dati, kas tos lieto un kāda komunikācija ir vajadzīga darba procesiem.
Izveidojiet praktisku infrastruktūras karti. Tajā jāiekļauj lietotāju datori, serveri, mākoņresursu savienojumi, bezvadu tīkli, printeri, telefonija, videonovērošana, ražošanas vai noliktavas iekārtas un attālinātās piekļuves risinājumi. Īpaši svarīgi ir atklāt ierīces, par kurām neviens vairs nav atbildīgs, bet kurām joprojām ir piekļuve tīklam.
Pēc tam nosakiet datu un procesu prioritātes. Grāmatvedības sistēma, klientu dati, domēna kontrolleri, failu serveri, rezerves kopiju krātuve un attālinātās administrēšanas rīki parasti prasa stingrāku aizsardzību nekā koplietošanas printeris. Taču segmentācijas modelis ir atkarīgs no uzņēmuma darbības. Loģistikas uzņēmumam kritiska var būt noliktavas termināļu nepārtraukta darbība, savukārt profesionālo pakalpojumu uzņēmumam - klientu dokumentu konfidencialitāte.
Definējiet uzticības zonas
Vairumam biroju nevajag desmitiem sarežģītu segmentu pirmajā ieviešanas posmā. Saprātīgs sākuma modelis nodala vismaz šādas četras zonas:
- darbinieku darba ierīces un korporatīvais bezvadu tīkls;
- serveri, identitātes pakalpojumi un biznesa lietojumprogrammas;
- viesu, personīgās un īslaicīgi pieslēgtās ierīces;
- printeri, telefonija, kameras un citas IoT vai operacionālās ierīces.
Atkarībā no riska profila atsevišķi jāizdala arī administrēšanas vide un rezerves kopijas. Šīs zonas ir bieži uzbrukumu mērķi. Administratora darbstacijai nevajadzētu būt tai pašai piekļuves pakāpei, kas ikdienas e-pasta un tīmekļa pārlūkošanas datoram. Tāpat rezerves kopiju sistēmu nedrīkst padarīt brīvi sasniedzamu no visiem lietotāju tīkliem.
Izstrādājiet piekļuves principus pirms tehniskās konfigurācijas
Segmentācija nedod vērtību, ja starp visām zonām tiek atļauta pilna komunikācija. Katram savienojumam jābūt pamatotam ar konkrētu darba vajadzību. Praktisks pamatprincips ir šāds: pēc noklusējuma bloķēt, pēc nepieciešamības atļaut.
Piemēram, darbinieku ierīcēm var būt nepieciešama pieeja failu serverim, drukas serverim un konkrētām mākoņlietojumprogrammām. Printerim savukārt nav vajadzības sākt savienojumu ar darbinieku datoriem vai piekļūt finanšu sistēmai. Viesu tīkls var izmantot internetu, taču tam nevajadzētu sasniegt iekšējos IP diapazonus. Šie noteikumi ir jāfiksē saprotamā piekļuves matricā, kuru apstiprina gan IT, gan atbildīgie procesu īpašnieki.
Te ir jāpieņem arī kompromisi. Pārāk stingri noteikumi bez testēšanas var apturēt likumīgu darbu, īpaši sistēmās ar vecākām integrācijām. Savukārt pārmērīgi plaši izņēmumi pakāpeniski atceļ segmentācijas jēgu. Tāpēc katram izņēmumam jābūt dokumentētam, ar īpašnieku un regulāru pārskatīšanas datumu.
Kā ieviest tīkla segmentāciju birojā pa posmiem
Visdrošāk ir sākt ar infrastruktūras gatavības pārbaudi. Jānovērtē, vai slēdži atbalsta VLAN, vai bezvadu piekļuves punkti spēj piesaistīt dažādus SSID atsevišķām zonām un vai ugunsmūrim ir pietiekama veiktspēja starpsegmentu plūsmas apstrādei. Novecojis aprīkojums var tehniski izveidot VLAN, bet nespēt uzturēt nepieciešamo drošības politiku, žurnālus vai caurlaidību.
Nākamais solis ir pilotprojekts. Parasti labs sākums ir viesu Wi-Fi pilnīga atdalīšana no iekšējā tīkla un IoT ierīču pārvietošana atsevišķā segmentā. Tas rada tūlītēju riska samazinājumu ar salīdzinoši mazu ietekmi uz pamatprocesiem. Pēc tam var nodalīt serverus, administrēšanas vidi un atsevišķas lietotāju grupas.
Pirms katras izmaiņas jābūt atgriešanās plānam. Tas nozīmē dokumentētu pašreizējo konfigurāciju, pārmaiņu logu, atbildīgo personu un skaidrus testus pēc ieviešanas. Jāpārbauda ne tikai interneta pieejamība, bet arī drukāšana, telefonija, VPN, attālinātais darbs, autentifikācija, grāmatvedības lietojumprogrammas un rezerves kopiju izpilde.
Izmaiņas jāveic kontrolēti, nevis vienā vakarā jāpārbūvē viss tīkls. Pakāpeniska pieeja ļauj atklāt slēptas atkarības, piemēram, ierīci, kas izmanto fiksētu IP adresi, vai lietojumprogrammu, kas sazinās ar serveri nestandarta portā. Šādas detaļas bieži nosaka projekta reālo sarežģītību.
Segmentācija ir jāuztur, nevis tikai jāuzstāda
Pēc ieviešanas sākas pārvaldības posms. Ugunsmūra žurnāli, tīkla plūsmas uzraudzība un brīdinājumi par neautorizētiem savienojumiem palīdz pamanīt kļūdas un iespējamu ļaunprātīgu darbību. Ja noteikums tiek bieži aktivizēts, jānoskaidro, vai tas liecina par normālu biznesa vajadzību, nepareizu konfigurāciju vai mēģinājumu apiet kontroli.
Vismaz reizi gadā, kā arī pēc būtiskām pārmaiņām, ir jāpārskata piekļuves matrica. Ja uzņēmums ievieš jaunu ERP sistēmu, pārceļ pakalpojumus uz mākoni, atver filiāli vai iegādājas citu uzņēmumu, tīkla arhitektūra ir jāizvērtē no jauna. Segmentācija, kas bija pietiekama pirms diviem gadiem, var vairs neatbilst pašreizējiem riskiem.
Efektīvā pārvaldībā ietilpst arī dokumentācija: tīkla shēmas, VLAN mērķi, IP plāns, ugunsmūra noteikumu pamatojums un kontaktpersonas. Tas samazina atkarību no viena speciālista un paātrina atjaunošanos incidenta laikā. KSK IT praksē šāda pārskatāma pārvaldība ir būtiska ne tikai drošībai, bet arī ārējā audita, apdrošināšanas prasību un uzņēmuma attīstības lēmumu atbalstam.
Tīkla segmentācija nav projekts, ko vērtē pēc izveidoto VLAN skaita. Tā ir disciplīna, kas nosaka, kurš kam drīkst piekļūt, kāpēc tas ir vajadzīgs un cik ātri uzņēmums var izolēt problēmu. Sāciet ar vienu skaidru robežu - piemēram, viesu un iekšējā tīkla atdalīšanu - un veidojiet pārējo arhitektūru tā, lai drošība netraucētu uzņēmumam strādāt, bet palīdzētu tam turpināt darbu arī incidenta brīdī.
