AUTORIZĀCIJA
Blogs
Biznesa ugunsmūru apskats uzņēmuma drošībai
Darba diena var apstāties ne tikai servera kļūmes dēļ. Pietiek ar kompromitētu lietotāja kontu, izspiedējvīrusu e-pasta pielikumā vai neatļautu piekļuvi attālinātam pakalpojumam, lai tiktu ietekmēti faili, grāmatvedība, klientu apkalpošana un piegādes. Tāpēc biznesa ugunsmūru apskats nav jautājums par vienu iekārtu serveru telpā. Tas ir lēmums par to, cik labi uzņēmums spēj kontrolēt tīkla riskus, pamanīt incidentus un turpināt darbu, kad apdraudējums jau ir sācies.
Mazā un vidējā uzņēmumā ugunsmūrim jāspēj paveikt vairāk nekā bloķēt nevēlamus savienojumus. Tam jāatbilst uzņēmuma darba modelim, mākoņpakalpojumu lietojumam, filiāļu skaitam, attālināto darbinieku vajadzībām un nepārtrauktības prasībām. Nepiemērota izvēle rada divus pretējus riskus: aizsardzība ir pārāk vāja vai arī pārvaldība kļūst tik sarežģīta, ka noteikumi netiek regulāri uzturēti.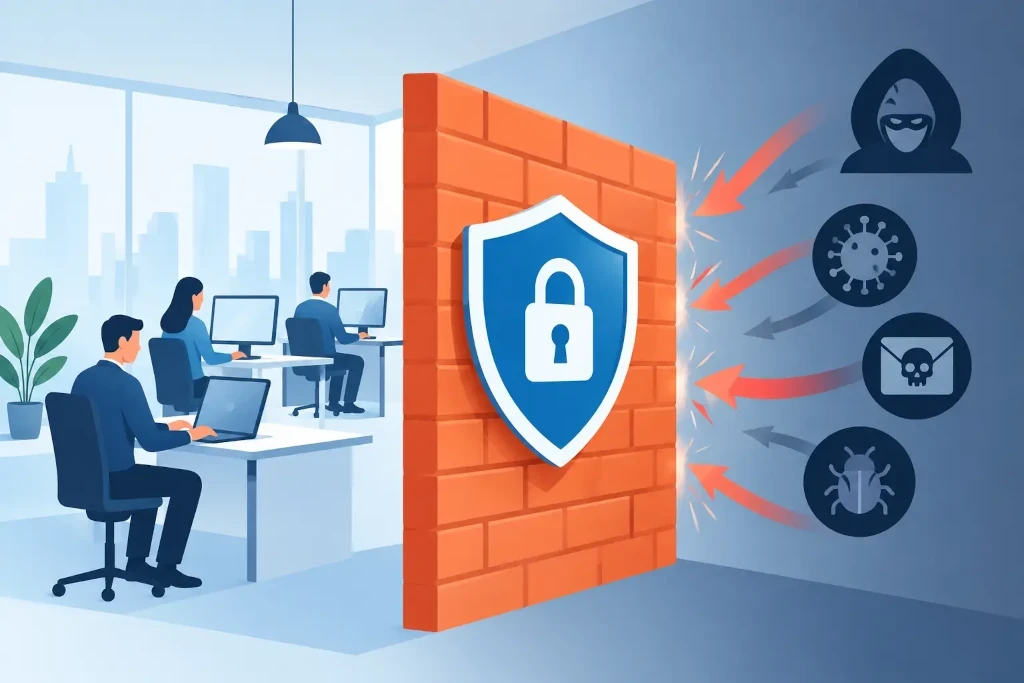
Ko uzņēmumam patiesībā nodrošina ugunsmūris
Tradicionāls ugunsmūris kontrolē datu plūsmu starp iekšējo tīklu un internetu, balstoties uz adresēm, portiem un savienojumu noteikumiem. Ar to vien vairs nepietiek. Mūsdienu biznesa risinājumiem parasti nepieciešamas nākamās paaudzes funkcijas: lietojumprogrammu atpazīšana, ielaušanās mēģinājumu novēršana, kaitīgu vietņu filtrēšana, ļaunprogrammatūras pārbaude un centralizēta žurnālu uzkrāšana.
Praktiskā nozīme ir vienkārša. Ugunsmūrim jāspēj atšķirt pamatotu piekļuvi Microsoft 365, grāmatvedības sistēmai vai klientu portālam no neparastas datu plūsmas, kas var liecināt par kompromitētu ierīci. Tas nenozīmē, ka viena iekārta aizstāj lietotāju apmācību, rezerves kopijas vai piekļuves pārvaldību. Tā ir viena no galvenajām aizsardzības kārtām, kas savieno šos pasākumus vienotā kontrolējamā vidē.
Biznesa ugunsmūru apskats sākas ar darba vidi
Pirms salīdzināt ražotājus vai cenu piedāvājumus, jānoskaidro, ko tieši aizsargājat. Uzņēmumam ar 15 biroja lietotājiem, kas galvenokārt izmanto mākoņpakalpojumus, būs citas prasības nekā ražošanas uzņēmumam ar noliktavas termināļiem, lokālu ERP sistēmu un vairākām filiālēm. Abos gadījumos lētākais modelis ne vienmēr būs ekonomiskākais risinājums.
Sāciet ar tīkla karti. Tajā jābūt redzamiem interneta pieslēgumiem, bezvadu tīkliem, serveriem, mākoņresursiem, attālinātās piekļuves punktiem, viesu tīklam un ierīcēm, kuru darbība ir kritiska. Īpašu uzmanību prasa vide, kur vienā tīklā atrodas biroja datori, videonovērošana, ražošanas iekārtas un viesu ierīces. Ja šīs zonas nav nodalītas, incidents vienā segmentā var ātri ietekmēt visu infrastruktūru.
Jāvērtē arī datu plūsma. Vai darbinieki piekļūst resursiem no ārvalstīm? Vai tiek izmantotas publiskas mākoņplatformas? Vai partneriem nepieciešama piekļuve konkrētai sistēmai? Vai uzņēmumam ir divi interneta pieslēgumi? Šīs atbildes nosaka ne tikai vajadzīgās funkcijas, bet arī konfigurācijas kvalitāti un ikdienas pārvaldības apjomu.
Veiktspēja: skatiet reālo, nevis reklāmas ātrumu
Viens no biežākajiem kļūdu avotiem ir ugunsmūra izvēle pēc maksimālā caurlaidības rādītāja. Ražotāja norādītais ātrums bieži attiecas uz pamata datu plūsmu bez dziļas satura pārbaudes. Kad tiek ieslēgta ielaušanās novēršana, pretvīrusu pārbaude, tīmekļa filtrēšana un šifrētās datplūsmas pārbaude, faktiskā veiktspēja samazinās.
Pārāk mazjaudīgs ugunsmūris var kļūt par šauru vietu. Lietotāji to izjūt kā lēnu piekļuvi mākoņsistēmām, nestabilus videozvanus vai traucējumus attālinātajos savienojumos. Savukārt pārāk liela un sarežģīta platforma var radīt nevajadzīgas licenču un uzturēšanas izmaksas.
Novērtējiet ne tikai pašreizējo interneta ātrumu, bet arī izaugsmi tuvāko trīs līdz piecu gadu laikā. Iekļaujiet lietotāju skaita pieaugumu, jaunus biroja punktus, plašāku SaaS lietojumu un iespējamu rezerves interneta pieslēgumu. Pareiza rezerve veiktspējā ir biznesa nepārtrauktības elements, nevis pārmērība.
Šifrēta datplūsma un privātuma robežas
Liela daļa interneta datplūsmas ir šifrēta. Ja ugunsmūris šādu plūsmu nepārbauda, kaitīgs saturs var palikt neredzams. Taču pilna TLS pārbaude prasa procesora resursus, pareizu sertifikātu pārvaldību un skaidrus noteikumus par to, kādām vietnēm pārbaudi nepiemērot.
Šeit nav universālas atbildes. Finanšu, veselības un atsevišķi personāla pakalpojumi var prasīt izņēmumus privātuma, savietojamības vai normatīvo prasību dēļ. Nepārdomāta šifrētās plūsmas pārbaude var radīt piekļuves kļūdas un lietotāju neapmierinātību. Savukārt tās pilnīga neizmantošana samazina redzamību. Lēmumam jābalstās risku novērtējumā, nevis tikai standarta konfigurācijā.
Segmentācija samazina incidenta ietekmi
Labs ugunsmūris nav tikai robeža starp biroju un internetu. Tas palīdz nodalīt tīkla zonas arī uzņēmuma iekšienē. Viesu bezvadu tīklam nevajadzētu redzēt grāmatvedības datorus. Videonovērošanas kamerām nav nepieciešama piekļuve failu serverim. Ražošanas iekārtām bieži vajag stingri definētus savienojumus, nevis brīvu pieeju visam tīklam.
Segmentācija samazina tā saukto sānu pārvietošanos - situāciju, kur uzbrucējs pēc vienas ierīces kompromitēšanas meklē nākamo mērķi. Tā arī atvieglo pārvaldību, jo piekļuves noteikumus var balstīt uz biznesa funkciju, nevis uz atsevišķām ierīcēm. Šāda pieeja īpaši noder uzņēmumiem, kas aug, pārceļas uz jaunu biroju vai integrē iegādātu uzņēmumu infrastruktūru.
Attālinātā piekļuve nedrīkst būt kompromiss
VPN joprojām ir izplatīts veids, kā darbiniekiem un administratoriem piekļūt iekšējiem resursiem. Taču attālinātā piekļuve ir arī biežs uzbrukumu mērķis. Drošai pieejai nepieciešama daudzfaktoru autentifikācija, individuāli lietotāju konti, minimālas piekļuves tiesības un regulāra neaktīvu kontu pārskatīšana.
Jāizvairās no koplietotiem VPN kontiem un pastāvīgi atvērtiem administrēšanas portiem internetā. Ja ārējam partnerim vajadzīga piekļuve, tai jābūt ierobežotai pēc laika, lietotāja un konkrēta resursa. Ugunsmūris šos principus palīdz īstenot, bet piekļuves process ir jāapstiprina arī uzņēmuma vadības un atbildīgo sistēmu īpašnieku līmenī.
Licences, atbalsts un kopējās izmaksas
Iekārtas iegādes cena ir tikai daļa no izmaksām. Daudzām biznesa platformām drošības pakalpojumi, centralizēta pārvaldība, tehniskais atbalsts un programmatūras atjauninājumi ir pieejami ar termiņlicenci. Ja licence beidzas, ugunsmūris var turpināt pārsūtīt datplūsmu, taču zaudēt jaunākās draudu definīcijas vai citas būtiskas funkcijas.
Tāpēc piedāvājumi jāsalīdzina trīs līdz piecu gadu periodā. Jāiekļauj aparatūra vai abonēšanas maksa, licences, ieviešana, konfigurācija, dokumentācija, rezerves iekārta, uzraudzība un incidentu atbalsts. Lēts sākuma risinājums var kļūt dārgs, ja tam trūkst kvalitatīva atbalsta vai tā nomaiņa nepieciešama jau pēc īsa laika.
Pārvaldība un žurnāli ir tikpat nozīmīgi kā iekārta
Ugunsmūris bez pārskatītas konfigurācijas ir nepilnīgs kontroles mehānisms. Noteikumi laika gaitā uzkrājas: tiek atvērta piekļuve jaunai sistēmai, pievienots piegādātājs, ieviests attālināts darbs, bet pagaidu izņēmums paliek spēkā gadiem. Regulāra noteikumu pārskatīšana palīdz noņemt nevajadzīgas atļaujas un pamanīt riskantus iestatījumus.
Žurnāli sniedz vērtību tikai tad, ja kāds tos uzrauga un spēj rīkoties. Uzņēmumam jāzina, kurš saņem brīdinājumus par aizdomīgu darbību, kā tiek noteikta incidenta prioritāte un cik ātri notiek eskalācija. Pārvaldītas IT vides gadījumā šie pienākumi jānosaka pakalpojuma līmenī, nevis jāatstāj kā nenoteikts pieņēmums.
Praktiskā pārbaudē ir vērts apstiprināt piecus jautājumus:
- Vai konfigurācijai, licencēm un administrācijas kontiem ir skaidrs atbildīgais?
- Vai kritiskie notikumi tiek pamanīti ārpus darba laika?
- Vai ir aktuāla konfigurācijas rezerves kopija un nomaiņas plāns iekārtas kļūmei?
- Vai ugunsmūra noteikumi tiek pārskatīti pēc infrastruktūras vai personāla izmaiņām?
- Vai incidenta laikā ir pieejama kontaktpersona ar tiesībām pieņemt lēmumus?
Kad nepieciešama augstāka pieejamība
Ja interneta piekļuves pārtraukums aptur pārdošanu, klientu apkalpošanu, noliktavu vai attālināto darbu, viens ugunsmūris var būt nepietiekams. Augstākas pieejamības konfigurācijā tiek izmantotas divas iekārtas, kas spēj pārņemt darbību kļūmes gadījumā. To bieži papildina divi interneta pieslēgumi un pārbaudīts pārslēgšanās scenārijs.
Šāda arhitektūra nav vajadzīga katram birojam. Nelielai komandai, kura īslaicīgi var strādāt ar mobilo internetu vai atlikt dažus procesus, izmaksas var nebūt pamatotas. Taču uzņēmumiem ar stingrām klientu saistībām, nepārtrauktu ražošanu vai plašu e-komercijas darbību dīkstāves cena bieži ir lielāka par rezerves risinājuma izmaksām.
KSK IT praksē ugunsmūra izvēle ir jāsasaista ar plašāku infrastruktūras pārvaldību: rezerves kopijām, identitāšu aizsardzību, tīkla segmentāciju, dokumentāciju un atkopšanas plānu. Iekārta pati par sevi neveido noturību. To veido pārskatāma arhitektūra un regulāri pārbaudīti darbības procesi.
Nākamais lietderīgais solis nav steigā pasūtīt konkrētu modeli, bet gan pārbaudīt pašreizējo vidi pret uzņēmuma kritiskajiem procesiem. Ja varat skaidri atbildēt, kas ir jāaizsargā, cik ilgu dīkstāvi varat pieļaut un kurš reaģēs incidenta brīdī, ugunsmūra izvēle kļūst par pamatotu biznesa lēmumu, nevis tehnisku minējumu.
