AUTORIZĀCIJA
Blogs
Biroja tīkla projektēšanas rokasgrāmata uzņēmumiem
Viens bojāts komutators, nepareizi novietots piekļuves punkts vai nepārskatāms kabelējums var apturēt visu biroju. Tāpēc biroja tīkla projektēšanas rokasgrāmata nav tikai tehnisks dokuments IT speciālistiem. Tā ir biznesa lēmumu sistēma, kas nosaka, vai darbinieki var strādāt bez pārtraukumiem, vai klientu dati ir aizsargāti un vai uzņēmums spēj augt bez dārgiem pārbūves projektiem.
Mazā un vidējā uzņēmumā tīklam bieži jāatbalsta daudz vairāk nekā interneta pieslēgums. Tajā darbojas mākoņpakalpojumi, videokonferences, IP telefonija, drukas iekārtas, noliktavas termināļi, piekļuves kontrole, novērošanas kameras un viesu Wi-Fi. Ja šie elementi tiek pievienoti pakāpeniski bez kopēja plāna, risks nav tikai lēnāks savienojums. Risks ir dīkstāve, drošības incidents un nespēja ātri atrast problēmas cēloni.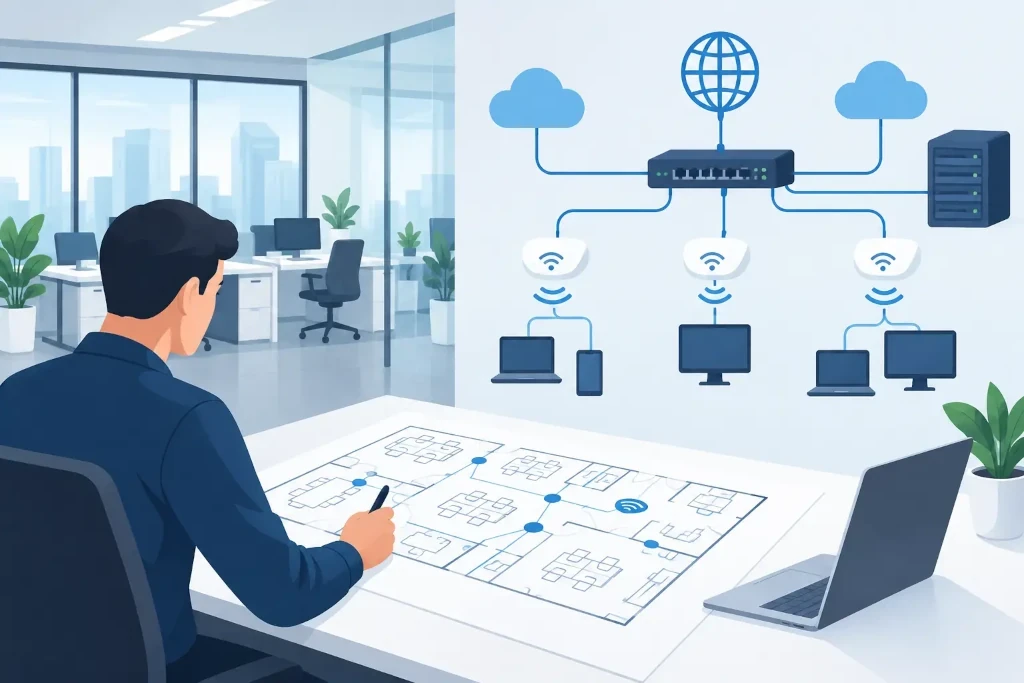
Sāciet ar biznesa vajadzībām, nevis iekārtu katalogu
Tīkla projektēšana jāsāk ar jautājumu: kas uzņēmumam jāspēj darīt arī tad, ja viens savienojums vai komponents nedarbojas? Atbilde atšķirsies birojam ar 15 darbiniekiem un hibrīddarba modeli no uzņēmuma ar noliktavu, klientu apkalpošanas centru un vairākām filiālēm.
Pirms izvēlēties ugunsmūri, komutatorus vai bezvadu piekļuves punktus, jāfiksē lietotāju skaits, darba vietu izvietojums, kritiskās sistēmas un paredzamā izaugsme. Jāizvērtē arī tas, kuri procesi ir jutīgi pret aizkavi. Grāmatvedības sistēmai var būt svarīga pieejamība, videokonferencēm - stabils joslas platums, bet ražošanas vai noliktavas iekārtām - nepārtraukta saziņa ar lokālajiem serveriem.
Šajā posmā ir vērts vienoties par pieņemamu dīkstāves līmeni. Dažiem uzņēmumiem viena interneta pieslēguma pārtraukums uz pāris stundām ir neērts, bet pieņemams. Citiem tas nozīmē neapkalpotus klientus, apstādinātu darbu vai līgumsodu risku. Šī atšķirība nosaka, vai nepieciešams rezerves interneta pieslēgums, divi ugunsmūri vai tikai pārdomāts nomaiņas iekārtu plāns.
Biroja tīkla projektēšanas rokasgrāmata sākas ar auditu
Ja birojs jau darbojas, pirms pārbūves jāizprot esošā situācija. Dokumentācija nereti ir novecojusi vai tās nav vispār, tādēļ nepietiek ar sarunu par to, ka Wi-Fi dažās telpās ir vājš. Nepieciešams apsekot telpas, sakaru skapjus, kabelējumu, elektroapgādi, interneta līgumus, esošās iekārtas un to konfigurāciju.
Auditā jānoskaidro, kas ir pieslēgts tīklam un kam ir administratīvā piekļuve. Nezināmas ierīces, kopīgas administratoru paroles un novecojuši komutatori bieži rada lielāku risku nekā redzamas veiktspējas problēmas. Jāpārbauda arī programmatūras atbalsta termiņi. Iekārta, kas vēl darbojas, var būt slikta izvēle, ja ražotājs vairs neizlaiž drošības labojumus.
Fiziskā infrastruktūra ir tikpat būtiska. Kvalitatīvs strukturētais kabelējums kalpo ilgāk nekā aktīvās tīkla iekārtas, tādēļ taupība šajā vietā var sadārdzināt nākamās pārbūves. Katram kabelim jābūt marķētam, sakaru skapim - slēdzamam, un kritiskajām iekārtām jābūt pieslēgtām nepārtrauktās barošanas avotam. Pretējā gadījumā pat neliels elektrības traucējums var radīt ilgāku atjaunošanas darbu nekā pats incidents.
Projektējiet segmentētu, nevis vienotu tīklu
Visas ierīces vienā tīklā ir vienkāršāk uzstādīt, taču šāda pieeja slikti mērogojas un palielina incidentu ietekmi. Darbinieku datori, serveri, viesu Wi-Fi, kameras, telefonija un IoT ierīces nedrīkst automātiski piekļūt cita citai tikai tāpēc, ka atrodas vienā birojā.
Praktiska pieeja ir izmantot atsevišķus tīkla segmentus jeb VLAN un starp tiem noteikt skaidrus piekļuves noteikumus. Viesiem jānodrošina internets, bet ne pieeja iekšējiem failiem. Kamerām jāspēj sazināties ar ieraksta sistēmu, nevis ar finanšu nodaļas datoriem. Darbiniekiem piekļuve sistēmām jāpiešķir pēc darba funkcijas, nevis ērtības principa.
Segmentācija nav garantija pret uzbrukumiem, tomēr tā ierobežo bojājuma izplatību. Ja viena ierīce tiek kompromitēta vai sāk radīt pārmērīgu tīkla slodzi, pārējā infrastruktūra nav automātiski pakļauta tam pašam riskam. Noteikumi jāveido pietiekami stingri, bet tie nedrīkst kavēt reālus darba procesus. Tieši tādēļ piekļuves vajadzības jāapstiprina kopā ar procesu īpašniekiem, nevis tikai tehniskajā komandā.
Wi-Fi jāprojektē pēc telpas, nevis pēc pieņēmumiem
Bezvadu tīkls nav viens maršrutētājs pie interneta pieslēguma. Sienu materiāli, stikla starpsienas, metāla plaukti, sapulču telpas un blakus esošie uzņēmumi ietekmē pārklājumu un traucējumus. Piekļuves punktu skaitu nevar ticami noteikt tikai pēc biroja platības.
Pirms ieviešanas jāveic bezvadu pārklājuma apsekojums vai vismaz jābalstās uz telpu plānu, darbinieku blīvumu un paredzamo ierīču skaitu. Vienā sapulču telpā 20 klēpjdatori, telefoni un videokonference rada pavisam citu slodzi nekā atvērta biroja zona ar retāku lietojumu. Jāplāno arī viesu piekļuve un tās joslas platuma ierobežojumi, lai tā netraucētu biznesa sistēmām.
Svarīga ir droša autentifikācija. Kopīga Wi-Fi parole, kas gadiem nav mainīta, rada grūti kontrolējamu piekļuvi pēc darbinieku aiziešanas. Uzņēmumā ar augstākām drošības prasībām jāizvērtē individuāla lietotāju autentifikācija un centralizēta piekļuves pārvaldība.
Drošība un nepārtrauktība jāplāno vienlaikus
Ugunsmūris ir būtisks, taču tas nav vienīgais drošības slānis. Tīkla projektā jāparedz droša attālinātā piekļuve, daudzfaktoru autentifikācija administratīvajiem kontiem, regulāri programmaparatūras atjauninājumi un centralizēta notikumu žurnālu uzraudzība. Ja uzņēmums nevar redzēt, kas notiek tīklā, tas nevar savlaicīgi pamanīt novirzes.
Jāizvērtē arī fiziskie un piegādes riski. Vai sakaru skapis ir pieejams tikai pilnvarotām personām? Vai rezerves internets izmanto citu tehnoloģiju vai citu piegādātāju? Vai konfigurāciju rezerves kopijas tiek glabātas ārpus pašām tīkla iekārtām? Rezerves pieslēgums, kas atrodas tajā pašā bojātajā ēkas ievadā, ne vienmēr nodrošina reālu noturību.
Dublēšana ir izmaksu un riska līdzsvara jautājums. Divi komutatori katrā darba vietu zonā ne vienmēr ir pamatots ieguldījums, bet centrālajam ugunsmūrim, interneta savienojumam vai serveru savienojumam dublēšana var būt kritiska. Lēmumu jābalsta zaudējumos par dīkstāves stundu, nevis tikai iekārtas cenā.
Izvēlieties pārvaldāmas iekārtas un skaidru atbildību
Lētākā iekārta pirkuma brīdī bieži ir dārgāka ekspluatācijā. Nevadāmi komutatori, patērētāju klases Wi-Fi ierīces un dažādu ražotāju nejaušs komplekts apgrūtina diagnostiku, drošības politiku ieviešanu un jaunu darbinieku pieslēgšanu.
Pārvaldāmām uzņēmumu klases iekārtām jānodrošina segmentācija, centralizēta konfigurācija, programmatūras atjauninājumi, piekļuves žurnāli un brīdinājumi par kļūmēm. Taču nav jāpārmaksā par funkcijām, kuras uzņēmums neizmantos. Pareizā izvēle ir atkarīga no filiāļu skaita, regulējuma prasībām, iekšējās IT kompetences un nepieciešamā atbalsta līmeņa.
Tikpat svarīgi ir noteikt atbildību. Jābūt zināmam, kam pieder administratoru konti, kur glabājas konfigurācijas, kas apstiprina izmaiņas un kas rīkojas incidenta laikā. Ja šī informācija paliek pie viena ārēja speciālista vai bijušā darbinieka, uzņēmums nav kontrolē savu infrastruktūru.
Dokumentācija pārvērš tīklu par pārvaldāmu pakalpojumu
Pēc ieviešanas jāizveido aktuāla tīkla shēma, IP adrešu plāns, VLAN apraksts, iekārtu saraksts, garantiju un licenču termiņi, kā arī izmaiņu vēsture. Dokumentācijai jābūt pietiekami skaidrai, lai kvalificēts speciālists varētu atjaunot darbu arī ārkārtas situācijā.
Tīkls nav projekts, kuru pabeidz uzstādīšanas dienā. Tas ir pārvaldāms pakalpojums, kas jāuzrauga, jātestē un regulāri jāpielāgo. Izmaiņas darbinieku skaitā, biroja plānojumā, mākoņsistēmās vai drošības riskos ietekmē sākotnējos pieņēmumus.
KSK IT praksē tīkla projekts tiek vērtēts pēc tā, cik labi tas atbalsta uzņēmuma darbu pēc ieviešanas, nevis pēc iekārtu skaita skapī. Labs nākamais solis ir savienot tehnisko plānu ar atbildīgajiem cilvēkiem, budžetu un regulāru pārskatīšanas ciklu. Tad biroja tīkls kļūst par paredzamu uzņēmuma resursu, nevis par problēmu, ko atceras tikai tad, kad tas pārstāj darboties.
